
Resumo:
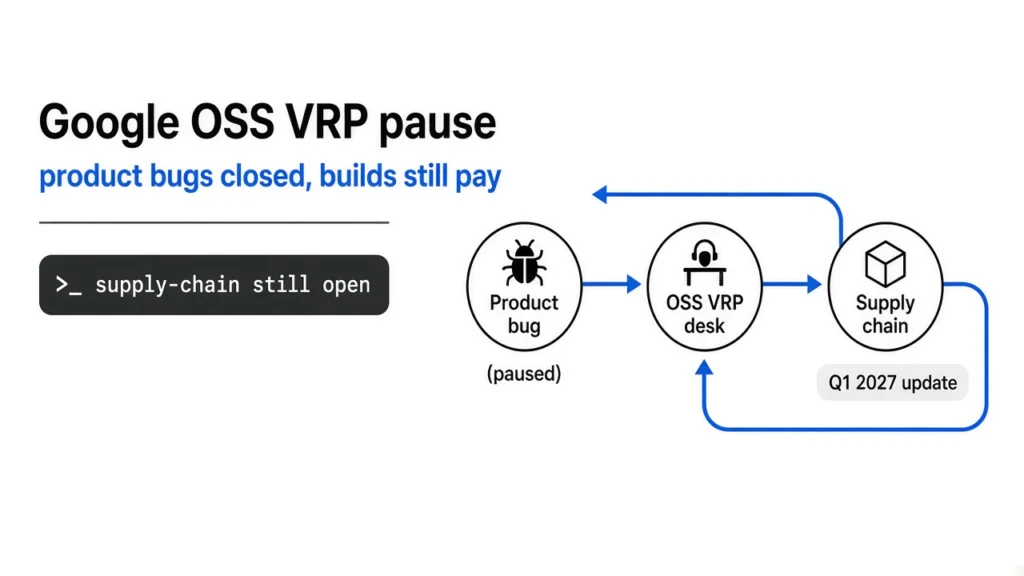
O Google anunciou que suspendeu o canal de envio de vulnerabilidades de produtos em seu Programa de Recompensa por Vulnerabilidade de Software de Código Aberto (OSS VRP). A razão é que um grande número de relatórios de vulnerabilidade inválidos gerados pela inteligência artificial continuam a chegar, colocando enorme pressão sobre os engenheiros e mantenedores de código aberto responsáveis pela revisão. De acordo com aviso emitido pelo Google em 1º de outubro, esta suspensão entrou oficialmente em vigor, e a empresa espera fornecer novas atualizações no primeiro trimestre de 2027 após reajustar os mecanismos relevantes.
OSS VRP é um programa de recompensa de segurança criado pelo Google para o ecossistema de código aberto, com o objetivo de incentivar pesquisadores independentes a descobrir e divulgar de forma responsável vulnerabilidades de segurança. Neste projeto, a categoria de vulnerabilidade do produto cobre principalmente defeitos de código, erros lógicos, vulnerabilidades de design e outros problemas no repositório de código público do Google.
O Google declarou que esta suspensão visa apenas categorias de envio de vulnerabilidades de produtos e não afeta relatórios enviados antes de 1º de outubro. Ao mesmo tempo, os relatórios de segurança da cadeia de suprimentos no OSS VRP continuarão aceitando envios. Para algumas vulnerabilidades de armazenamento de código que afetam os produtos em nuvem do Google, a empresa ainda pode continuar a receber relatórios relevantes por meio do canal Cloud VRP.
Entendemos que a pesquisa tradicional de vulnerabilidades muitas vezes exige que os pesquisadores invistam muito tempo analisando códigos, verificando problemas e escrevendo relatórios técnicos completos. No entanto, com a rápida popularidade de grandes modelos de linguagem e ferramentas automatizadas de mineração de vulnerabilidades, o limite para a geração de relatórios de vulnerabilidade foi bastante reduzido. Cada vez mais usuários estão começando a usar IA para escanear códigos automaticamente e gerar envios de vulnerabilidades em lotes.
O problema é que muitos desses relatórios não têm valor real. Muitos relatórios afirmam ter descoberto falhas de segurança, mas após revisão manual, descobre-se que são modelos de "ilusões" ou que não existem vulnerabilidades exploráveis. Como todos os relatórios ainda precisam ser verificados um por um pela equipe de segurança, muito tempo é gasto na verificação de informações incorretas em vez de lidar com os verdadeiros problemas críticos de segurança.
Indicadores da indústria apontaram que esse tipo de fenômeno se espalhou gradualmente na comunidade de código aberto e na indústria de segurança. Com ferramentas generativas de IA capazes de produzir rapidamente análises técnicas com aparência profissional, os programas de recompensas de bugs estão enfrentando uma pressão de triagem sem precedentes. O trabalho de pesquisa de vulnerabilidades que originalmente dependia de conhecimento manual é agora diluído por um grande número de envios automatizados de baixa qualidade.
Diz-se que os engenheiros do Google e os mantenedores de projetos de código aberto foram atormentados por milhares de relatórios inválidos. Alguns relatórios são bem estruturados e descritos detalhadamente, mas após verificação, verifica-se que não existe nenhuma vulnerabilidade real. As equipes de manutenção precisam se esforçar muito para solucionar essas mensagens de erro, o que atrasa problemas reais de segurança.
Na verdade, esta não é a primeira vez que uma situação semelhante ocorre. A comunidade Linux também já esteve sob pressão devido a um grande número de falsos relatórios de vulnerabilidade gerados pela IA. Alguns mantenedores declararam publicamente que precisam gastar cada vez mais tempo lidando com problemas inexistentes em vez de corrigir defeitos reais. Como resultado, alguns projetos até ajustaram fluxos de trabalho relacionados.
Pessoas da área de pesquisa em segurança acreditam que este incidente reflete os novos desafios trazidos pela IA generativa. Embora a inteligência artificial possa de facto ajudar os investigadores a identificar potenciais problemas, os relatórios automatizados em grande escala também podem sobrecarregar o ecossistema de segurança sem mecanismos de verificação adequados.
O Google informou que os pesquisadores podem continuar participando de outros programas de recompensa por bugs enquanto os processos de revisão e envio relacionados são redesenhados. A empresa espera equilibrar a relação entre a investigação assistida por IA e a qualidade dos relatórios através de novos mecanismos para retomar as operações normais de programas relacionados no futuro.
Comentários