Resumo:
Um incidente de segurança envolvendo o serviço de link curto Bitly atraiu atenção generalizada recentemente. Os pesquisadores descobriram que um grande número de links curtos do Bitly em postagens antigas na plataforma X publicadas há mais de dez anos foram adulterados maliciosamente, incluindo conteúdo histórico postado pelo ex-presidente dos EUA Trump, McDonald's, Burger King e contas de muitas figuras públicas e instituições conhecidas.
Nos primeiros dias do Twitter, devido às restrições estritas ao número de caracteres nos tweets na plataforma, empresas, meios de comunicação e políticos geralmente usavam serviços de encurtamento de URL, como o Bitly, para converter links longos da web em endereços bit.ly concisos. Portanto, mesmo depois de muitos anos, um grande número de postagens históricas ainda mantém esses links curtos.
No entanto, no fim de semana passado, alguns brincalhões conseguiram assumir o controle dos alvos de redirecionamento de alguns links curtos antigos, fazendo com que eles não apontassem mais para o conteúdo original, mas fossem redirecionados para uma nova página completamente não relacionada. Como o link curto em si não muda, é difícil para os usuários comuns encontrarem anormalidades ao clicar nele.
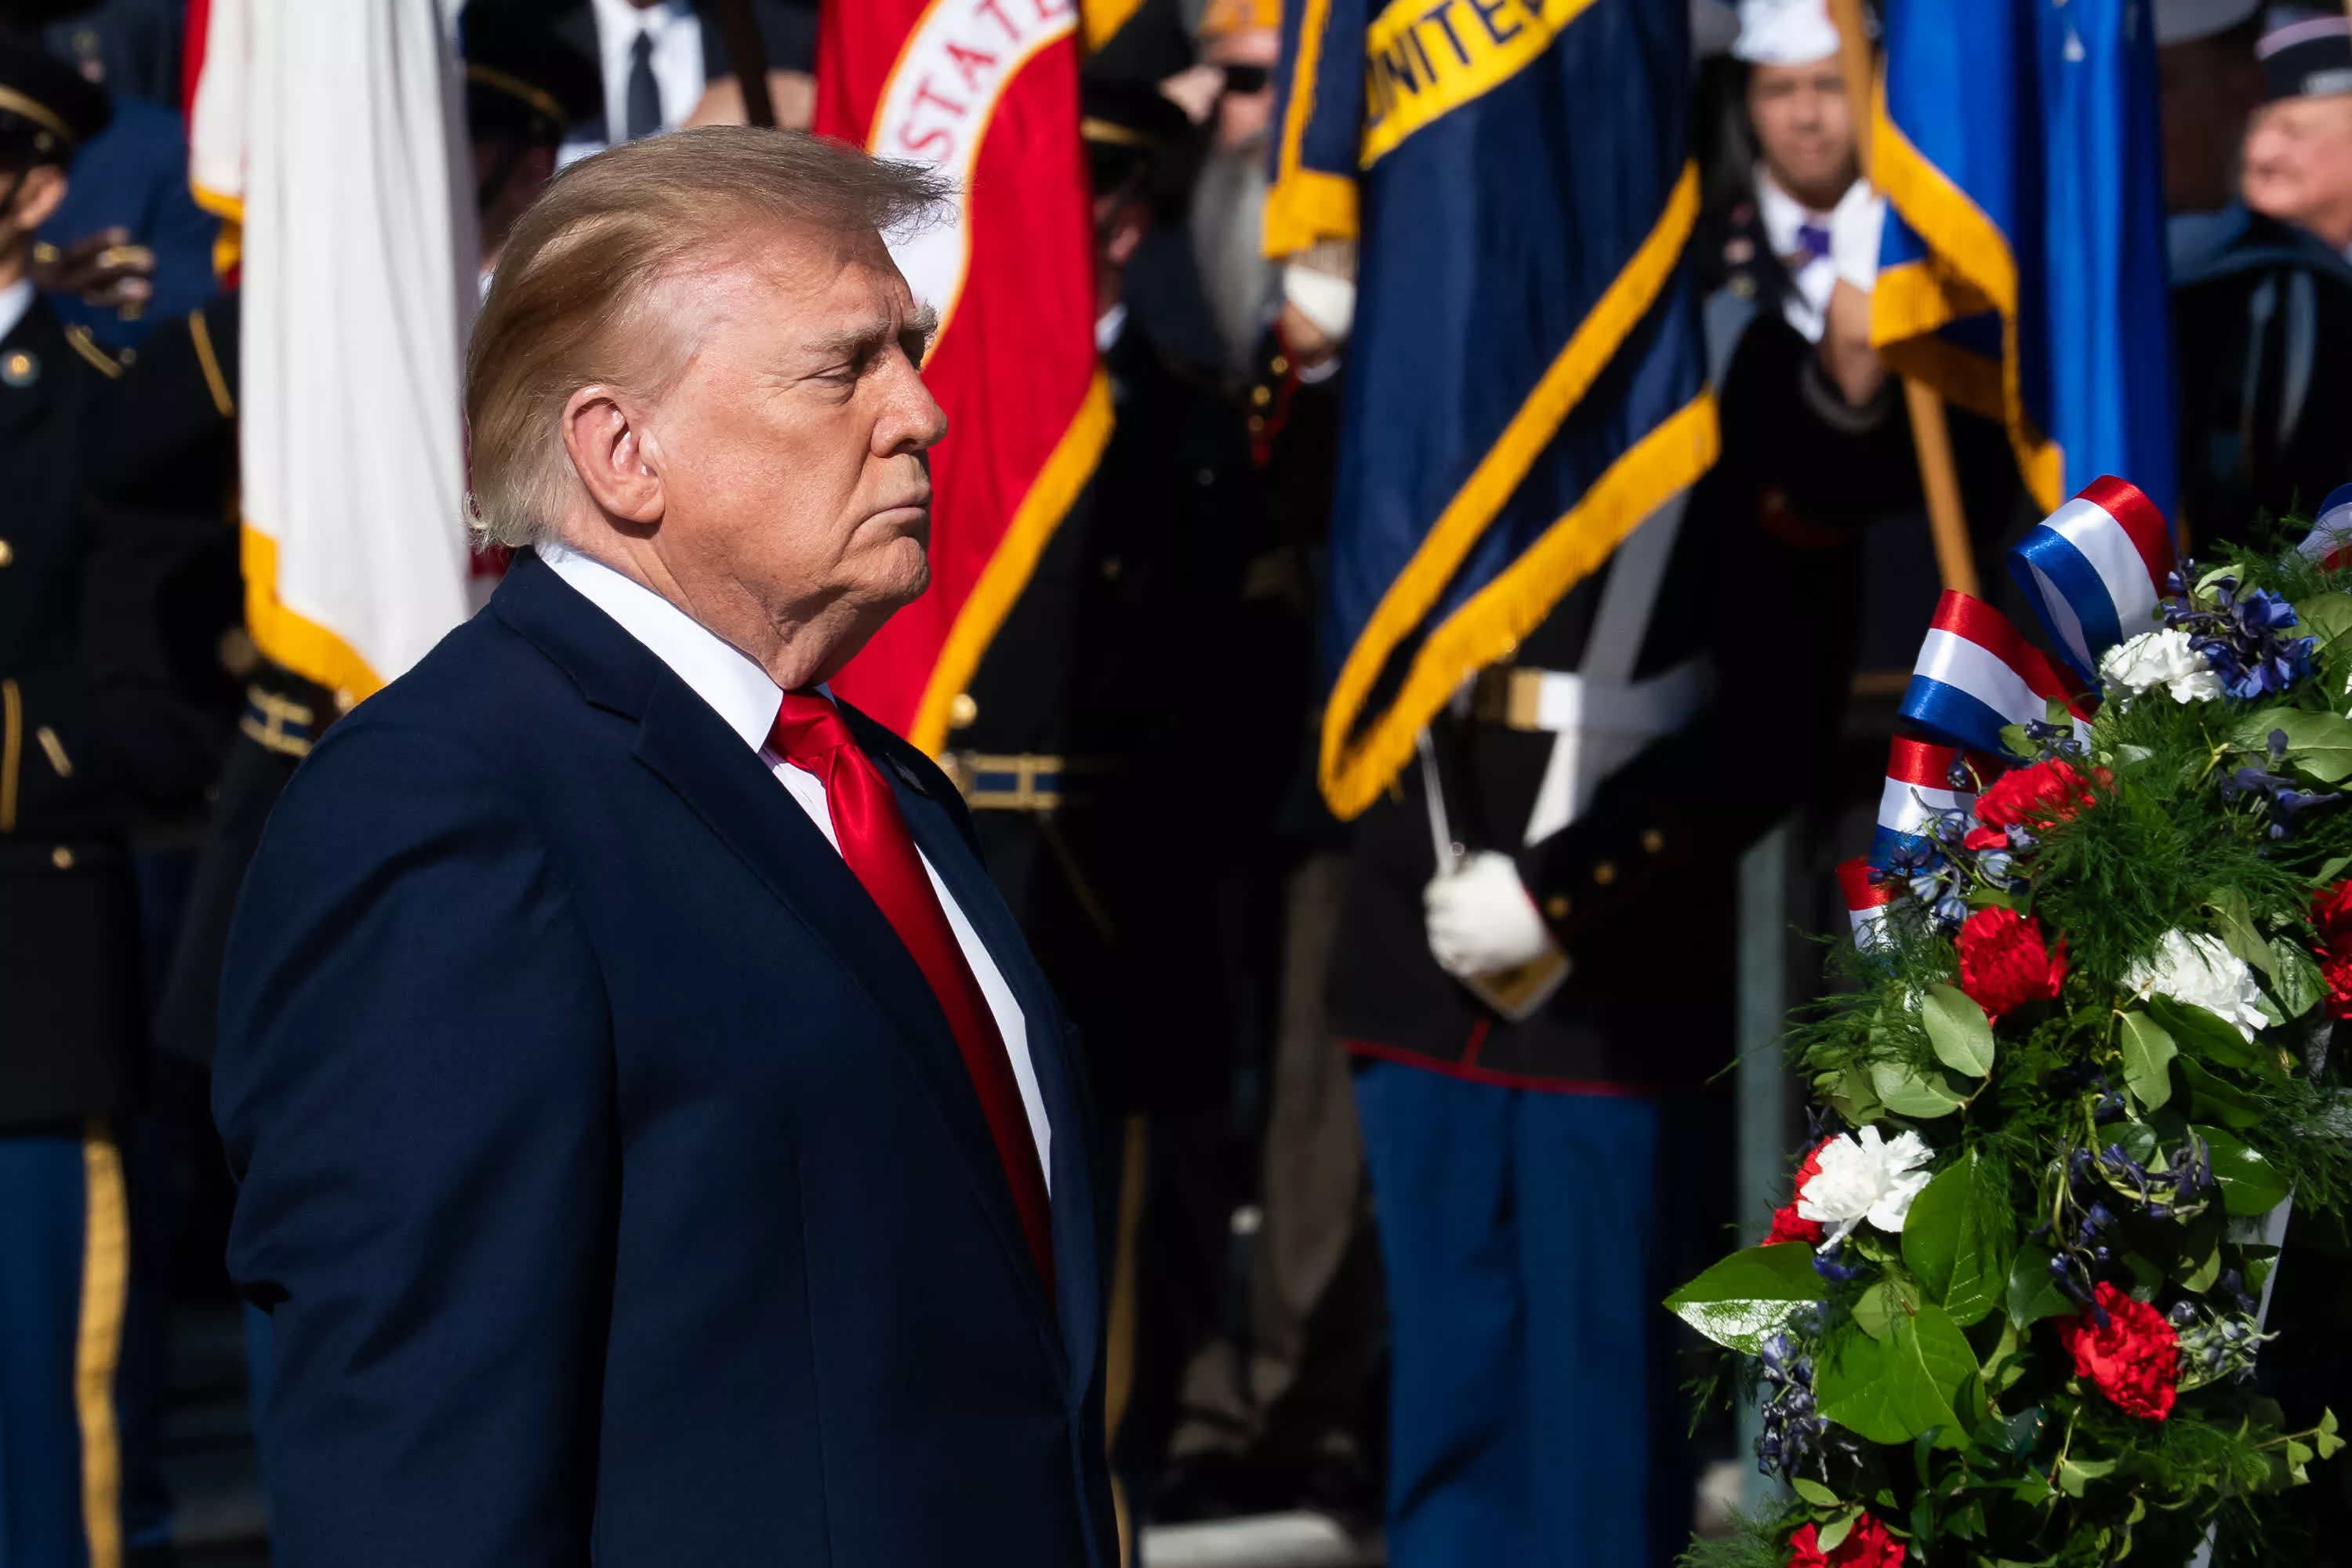
A investigação mostrou que a conta de Trump foi particularmente afetada. Links em pelo menos uma dúzia de postagens históricas foram substituídos. Uma postagem, publicada em 2013 e criticando as turbinas eólicas, agora direciona os visitantes para um site do Google chamado “fortnite baby”, que inclui a foto de um bebê.
Outras contas conhecidas não foram poupadas. Uma postagem de 2011 do Burger King para ajudar os clientes a encontrar lojas próximas agora redireciona para uma página da Wikipedia que lista os campos de concentração nazistas. Um link em uma postagem antiga do McDonald's de 2011 foi alterado para apontar para uma página que apresentava o incidente do "11 de setembro".
Além disso, situações semelhantes ocorreram em cargos históricos de figuras públicas como o cofundador da Microsoft, Bill Gates, o ex-primeiro-ministro canadense Justin Trudeau e o ex-vice-presidente dos EUA, Mike Pence. Até mesmo o link para a postagem promocional do FBI de 2012 sobre o caso de crime cibernético “Ghost Clicks” foi agora alterado para a foto de um selo.
Esse fenômeno surpreendeu o mundo exterior, pois de acordo com as instruções oficiais de longo prazo do Bitly, após a geração de um link curto, seu código de identificação exclusivo não será reutilizado em teoria. Mesmo que a conta que criou o link tenha sido excluída, o link curto correspondente não deve ser ocupado novamente por terceiros.
Diante de dúvidas externas, Bitly admitiu no domingo que houve problemas com o sistema. A empresa disse que descobriu uma vulnerabilidade que poderia permitir que malfeitores redirecionassem certos links antigos que estavam inativos. A empresa suspendeu contas relevantes e está desativando gradualmente todos os endereços de links afetados.
É importante notar que esta não é a primeira vez que Bitly se envolve em incidentes semelhantes. Já em fevereiro de 2025, golpistas de criptomoeda exploraram vulnerabilidades do sistema Bitly para redirecionar links em algumas postagens históricas de Trump para páginas de promoção de moeda virtual. Naquela época, Bitly afirmou que havia corrigido os problemas relacionados, mas este incidente mostrou mais uma vez que riscos de segurança semelhantes podem não ter sido completamente eliminados.
Atualmente, parece que esta série de ataques é mais uma brincadeira online e nenhum ganho financeiro claro foi encontrado. No entanto, especialistas em segurança alertam que tais problemas ainda são potencialmente perigosos. Muitos relatos históricos não foram mantidos por muito tempo. Depois que os links antigos são substituídos silenciosamente, os usuários podem ser direcionados para sites maliciosos após clicarem, enfrentando assim o risco de vazamento de informações pessoais ou até mesmo de fraude online.
Ari Lightman, professor de mídia digital na Universidade Carnegie Mellon, disse que muitos conteúdos antigos carecem de monitoramento contínuo, e é mais provável que o público confie em links de contas de instituições e figuras públicas conhecidas. Se os invasores usarem essas vulnerabilidades no futuro para espalhar programas maliciosos ou roubar dados, as consequências poderão ser muito mais graves do que a pegadinha atual.
Indicadores do setor também compararam esse incidente com a forma como o Google fechou o serviço de link curto goo.gl. Depois que o Google desativou os serviços relacionados, o link inválido retornou diretamente para a página de erro e não apontou mais para nenhum conteúdo. O perigo deste incidente do Bitly é que esses links curtos ainda podem funcionar normalmente, mas foram alterados silenciosamente para novos alvos de salto, tornando difícil para os usuários detectarem as alterações.
À medida que a investigação continua, a Bitly disse que está investigando mais detalhadamente o escopo afetado e tomando medidas para evitar que problemas semelhantes aconteçam novamente. Este incidente também lembra mais uma vez aos usuários da Internet que mesmo links de contas conhecidas e conteúdo histórico podem nem sempre ser seguros e confiáveis.
Comentários