
Resumo:
A Broadcom anunciou recentemente que seu produto de virtualização VMware lançará atualizações de segurança de software mensalmente. A principal razão para esse ajuste é que cada vez mais defeitos de produtos são descobertos com a ajuda da tecnologia de inteligência artificial, de modo que a Broadcom precisa lançar atualizações de software mais rapidamente para corrigir defeitos funcionais e vulnerabilidades de segurança.
No entanto, o aumento da frequência de atualizações também exigirá que os usuários invistam mais tempo e energia em testes do impacto das atualizações de segurança no ambiente existente. Algumas atualizações de segurança que exigem tempo de inatividade também podem causar interrupções de serviço mais frequentes. No entanto, com base em considerações de segurança, os administradores de TI também devem instalar as atualizações em tempo hábil.
Apresentamos os serviços de valor agregado HyperArmor que exigem pagamento adicional:
O serviço fornece patches virtuais para bloquear tentativas de exploração de vulnerabilidades conhecidas; alterações no hipervisor ESX no VMware Cloud Foundation permitem que a política de resposta seja atualizada somente com aprovação do administrador; O login SSH do ESX pode permitir a autenticação multifator, exigindo, além das credenciais SSH, um código de verificação dinâmico vinculado a uma identidade separada para conectar-se corretamente.
Este serviço será fornecido como um produto complementar pago do VMware Cloud Foundation, portanto, funções de autenticação multifatorial, como login SSH, também exigem dinheiro adicional para ativar serviços de valor agregado antes que possam ser usados.
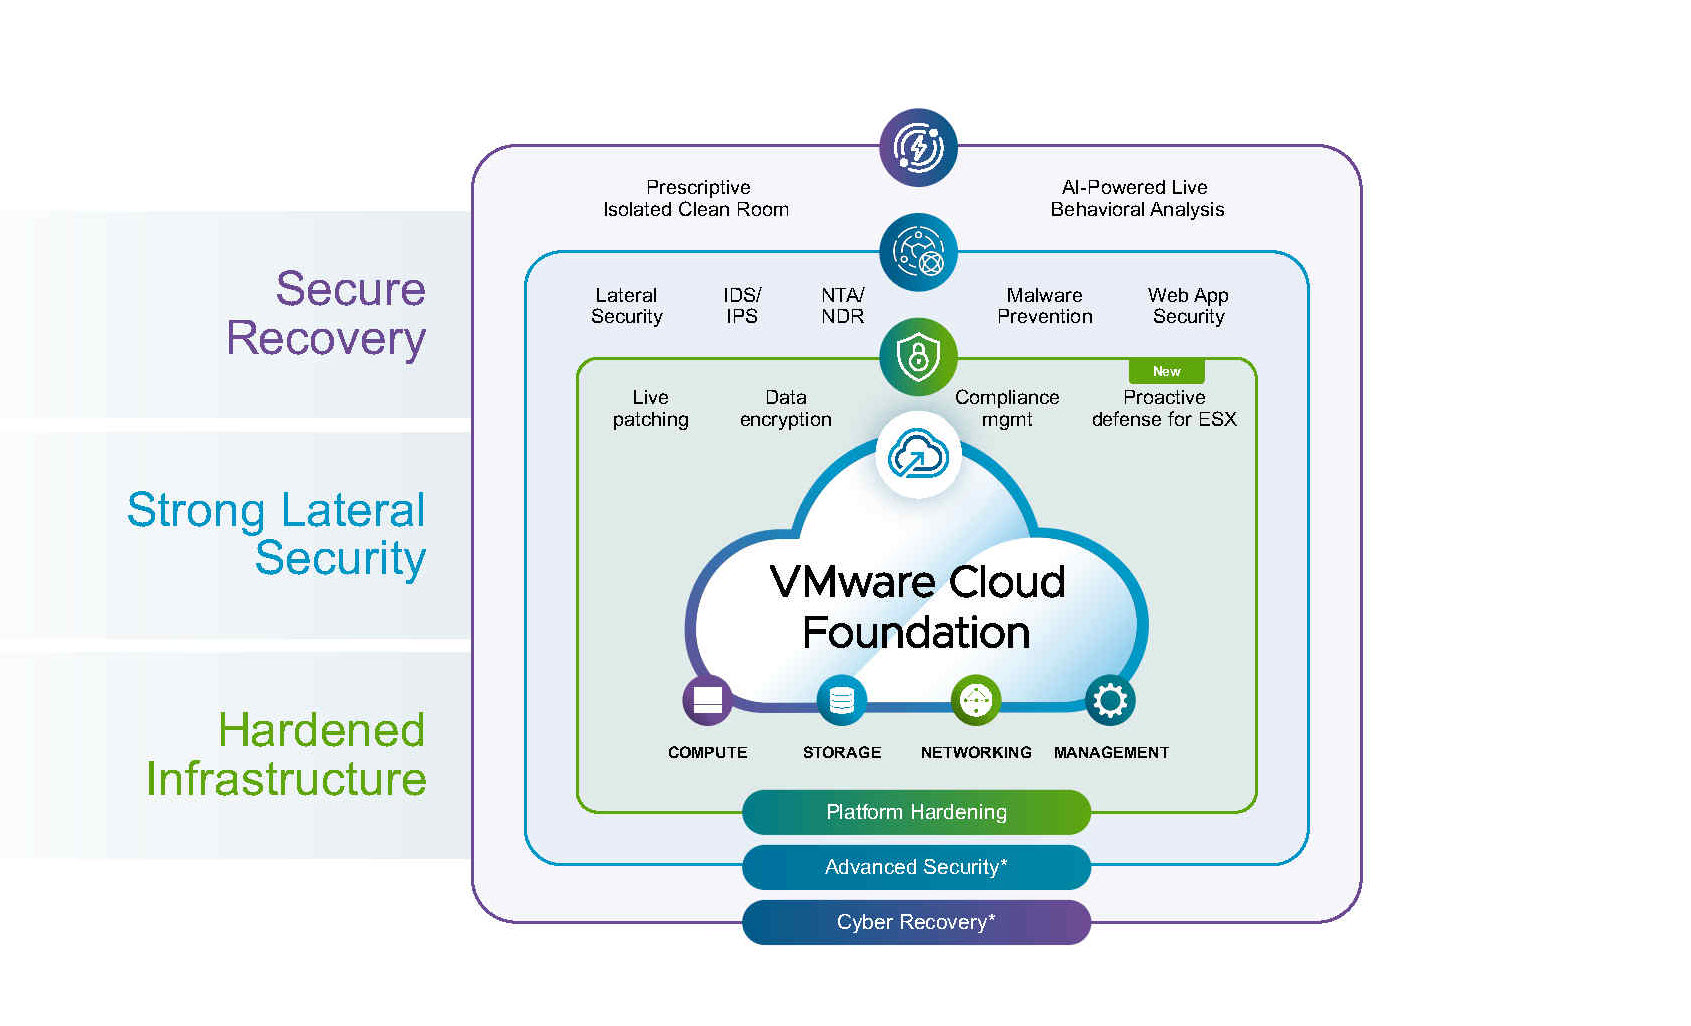
Serviços de valor agregado são medidas de segurança adicionais:
O vice-presidente de marketing de produtos da VMware Cloud Foundation enfatizou que mesmo com correções de vulnerabilidades em tempo real, os clientes precisam de tempo para avaliar o impacto das atualizações em seus ambientes existentes, e o HyperArmor pode adicionar proteção de segurança adicional durante esse período. No entanto, este serviço não é uma ferramenta de gerenciamento de patches, portanto, isso não significa que você pode pular as atualizações de software e os processos normais de teste após adquirir este serviço.
Comentários