Resumo:
Os usuários que instalaram sistemas Windows XP no início deste século também podem conhecer esta chave: FCKGW-RHQQ2-YXRKT-8TG6W-2B7Q8. Qualquer pessoa só precisa baixar a versão de licenciamento por volume do Windows XP e combinar esta chave para ativar o sistema. A Microsoft sabia que esta chave estava sendo abusada, mas não tomou medidas drásticas. A Microsoft não proibiu essa chave até o lançamento da versão SP1.
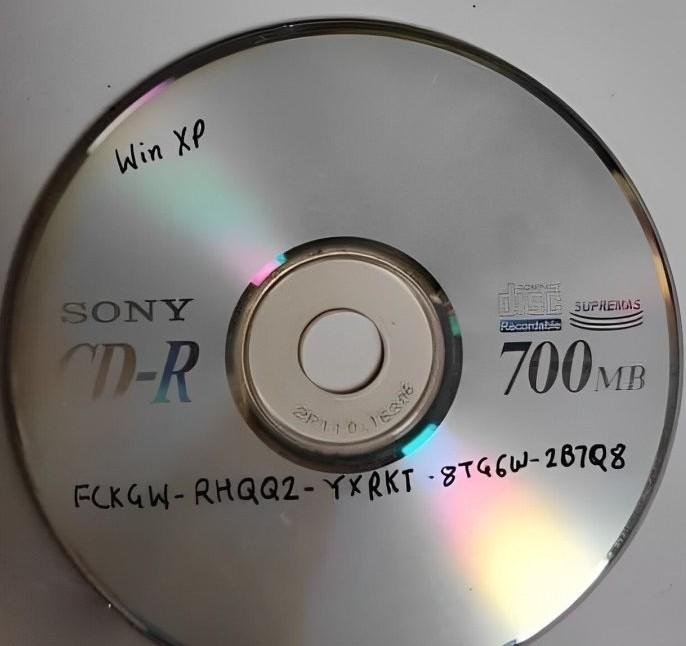
Um ex-engenheiro da Microsoft disse que o documento pode ter sido vazado antecipadamente por funcionários OEM:
O ex-engenheiro da Microsoft Dave Plummer disse que o Windows XP original foi dividido em uma versão de varejo e uma versão de licenciamento por volume. A versão comercial estava disponível para todos os usuários que adquiriram licenças de sistema operacional diretamente (todas vinham com CDs de instalação na época), enquanto a última era usada principalmente por parceiros da Microsoft e OEMs.
A versão de licenciamento por volume permite que parceiros e OEMs instalem o sistema em dispositivos em lotes sem usar chaves diferentes para ativação, uma por uma. Pelo menos naquela época, os usuários comuns não tinham acesso a discos de licenciamento por volume adequados para OEMs. Durante a instalação do sistema, o instalador irá comparar a chave inserida pelo usuário com dados específicos no CD. Este mecanismo de criptografia pode identificar a chave legítima gerada pela Microsoft.
A versão OEM do Windows XP foi concluída em 24 de agosto de 2001, enquanto o Windows XP foi lançado oficialmente em 25 de outubro de 2001. Os discos de autorização de volume foram enviados aos OEMs com antecedência para que os OEMs possam pré-instalá-lo. Dave Plummer disse que era possível que um funcionário de um grande OEM, como Dell ou Intel, vazasse a imagem e a chave de instalação antes do lançamento oficial do Windows XP, e então a organização de pirataria Devils0wn rapidamente o espalhasse online para que todos pudessem usar.
A Microsoft adota uma atitude laissez-faire:
A Microsoft está ciente desse tipo de vazamento de chave de licenciamento por volume? Claro, Dave Plummer disse que a Microsoft não queria causar problemas desnecessários aos usuários, por isso adotou uma atitude laissez-faire, pelo menos na versão oficial do Windows XP e não tomou nenhuma ação até o lançamento da versão do Windows XP SP1.
Quando o SP1 foi lançado, a Microsoft incluía rotineiramente chaves vazadas na lista negra de ativação do sistema operacional. Naquela época, havia 640 chaves banidas. Quando o SP2 for lançado e o plano de valor agregado genuíno da Microsoft continuar a fortalecer a detecção de autorização, os sistemas ativados pelo uso ilegal de chaves de ativação na lista negra não serão capazes de obter atualizações normalmente.
Muitas pessoas acreditam que a razão pela qual a chave FCKGW é eficaz é simplesmente porque o algoritmo de geração de chave da Microsoft é relativamente simples, mas Dave Plummer rejeita categoricamente esta afirmação. Plummer disse que o algoritmo de geração de chaves foi escrito por um grupo de pessoas realmente inteligentes com cérebros tão grandes que esbarrariam no batente da porta ao entrar no escritório.
Comentários