
Resumo:
O Google emitiu recentemente um comunicado anunciando ajustes no VRP do programa de recompensa por vulnerabilidades do Chrome. As novas regras foram anunciadas para entrar em vigor imediatamente, incentivando os pesquisadores de segurança a encontrar vulnerabilidades para problemas de corrupção de memória nos navegadores do Google. Com esta atualização, a recompensa básica para vulnerabilidades de corrupção de memória aumenta de um mínimo de US$ 500 para US$ 2.000, enquanto vulnerabilidades comprovadas de gravação controlada em processos de navegador, rede e GPU podem render até US$ 20.000.
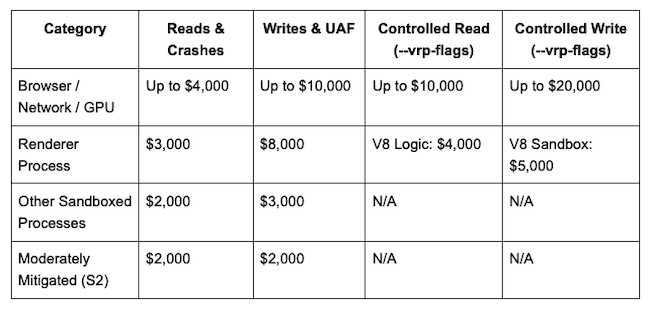
Os valores das recompensas são classificados de acordo com o tipo de vulnerabilidade e impacto:
Vulnerabilidades nos processos do navegador, da rede e da GPU valem até US$ 4.000 para bugs de leitura ou travamento, US$ 10.000 para bugs de gravação e uso após liberação, US$ 10.000 para leituras controladas e US$ 20.000 para gravações controladas.
As vulnerabilidades de gravação e uso após liberação no processo de renderização têm uma recompensa máxima de US$ 8.000, as vulnerabilidades de sandbox do motor V8 custam US$ 5.000 e as vulnerabilidades lógicas do motor V8 custam US$ 4.000. Outros processos protegidos por sandbox valem US$ 2.000 para bugs de leitura ou travamento e US$ 3.000 para bugs de gravação e uso após liberação.
O Google também exige que o relatório de segurança de memória seja reproduzível na infraestrutura do Google. Se não houver relatório para o ambiente de teste aplicável, o valor da recompensa poderá ser limitado à recompensa básica. O Google disse que esse requisito visa principalmente combinar recompensas com vulnerabilidades que sejam reproduzíveis e tenham um impacto real maior.
Adicionado bônus de risco médio e bônus Fuzzer restaurado:
O programa Chrome VRP também adicionou uma nova recompensa de vulnerabilidade de segurança não relacionada à memória. Problemas de risco médio S2 podem receber uma recompensa de US$ 2.000 se o relatório contiver uma correção ou contribuir diretamente para a correção. Se for uma vulnerabilidade de escape de sandbox de segurança sem memória com grande impacto, será fornecida uma recompensa de até US$ 20.000.
O Google também restabeleceu o bônus Chrome Fuzzer de US$ 2.000 para recompensar pesquisadores de segurança que desenvolvem e contribuem com novos testadores de fuzz. O Google também adicionou novos prêmios anuais da comunidade, como Melhor Relatório e Melhor Vulnerabilidade. O Google disse que à medida que suas capacidades internas de detecção de vulnerabilidades de IA melhoram, o programa de recompensas está ajustando sua direção para encorajar os pesquisadores de segurança a encontrar problemas que são difíceis de encontrar com ferramentas automatizadas.
Comentários