Resumo:
O Google lançou oficialmente o Gemini 4 Carbon, uma nova geração de modelo de inteligência artificial de última geração, em 28 de outubro, horário local, com foco na melhoria da programação de software, na capacidade dos agentes de executar tarefas complexas e nas capacidades de defesa de segurança da rede. O Google disse que o novo modelo fez progressos significativos na descoberta de vulnerabilidades de software, na verificação da exploração de vulnerabilidades e na reparação de falhas de segurança, e está à frente dos principais modelos da OpenAI e da Anthropic em vários testes de benchmark. No entanto, tendo em conta os riscos potenciais que as suas poderosas capacidades de segurança de rede podem trazer, a Google está actualmente aberta apenas a algumas agências de defesa de segurança de rede seleccionadas e não estará imediatamente disponível para todos os programadores e utilizadores comuns.
O Gemini 4 Carbon é outro modelo de ponta depois que o Google lançou o Gemini 4 Argon este mês. O Google disse que o novo modelo fortalece ainda mais a geração de código, o fluxo de trabalho do agente e as capacidades de processamento de tarefas complexas de longo prazo baseadas em Argon, e é especialmente otimizado para a área de segurança de rede. A empresa espera que, ao melhorar a capacidade da inteligência artificial para descobrir e reparar vulnerabilidades de software, ajude as empresas a proteger os seus sistemas de forma mais eficaz, ao mesmo tempo que reduz o risco de novos códigos introduzirem falhas de segurança.
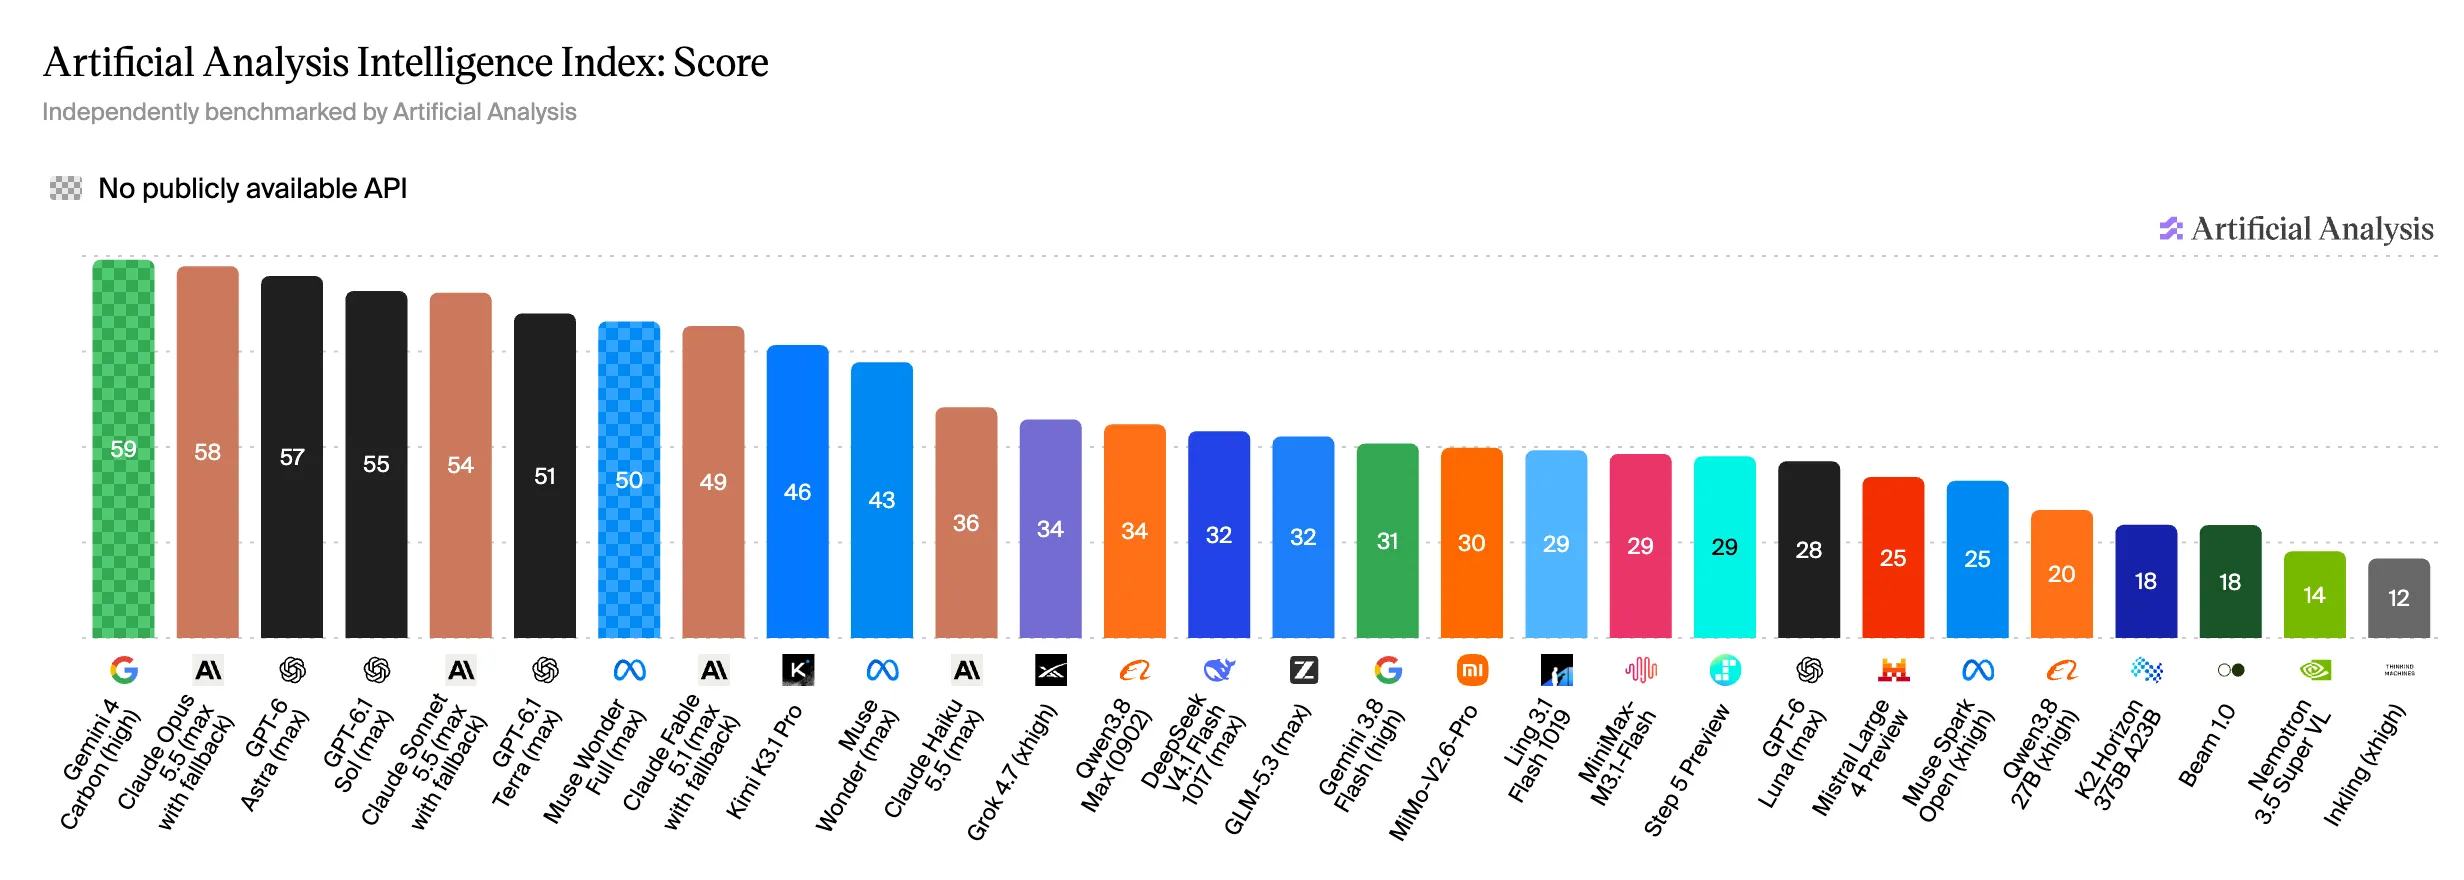
Em termos de desempenho geral, o Google citou os resultados da avaliação do Artificial Analysis Intelligence Index 5.0 divulgados pela Artificial Analysis, dizendo que o Gemini 4 Carbon ficou em primeiro lugar com 59 pontos, à frente do Claude Opus 5.5 da Anthropic e do GPT-6 Astra da OpenAI. Esta lista examina exaustivamente as capacidades do modelo em múltiplas dimensões, mas os tipos de tarefas e métodos de avaliação de diferentes benchmarks são diferentes, portanto a classificação abrangente não significa que o modelo tenha vantagens em todas as aplicações práticas.
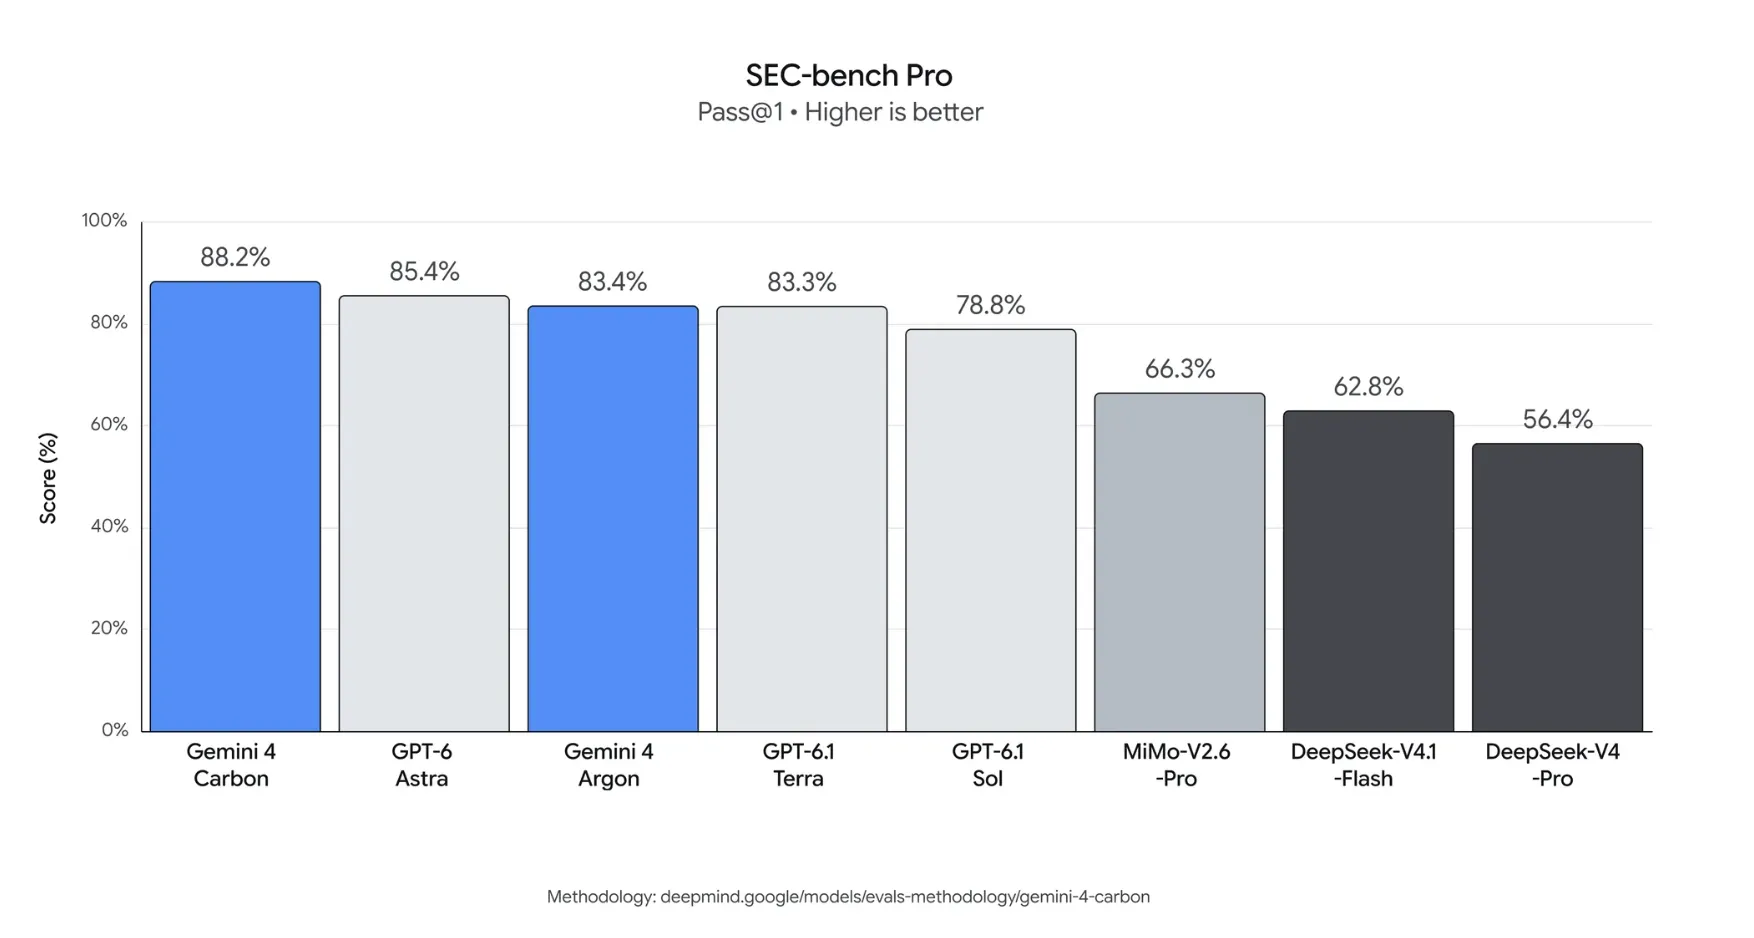
A segurança cibernética está no centro deste lançamento. Dados divulgados pelo Google mostram que o Gemini 4 Carbon obteve pontuação de 88,2% no teste de benchmark SEC-bench Pro, que avalia principalmente a capacidade do modelo de descobrir vulnerabilidades reais de software; obteve uma pontuação de 54,8% no teste ExploitGym, que é usado para medir a capacidade do modelo de verificar a explorabilidade de vulnerabilidades e construir planos de exploração correspondentes; alcançou uma pontuação de 71% no teste de bancada CWE, que se concentra em avaliar se o modelo pode propor soluções de reparo eficazes para falhas de segurança identificadas.
Esses recursos abrangem vários aspectos importantes do trabalho de segurança de software. As ferramentas de segurança tradicionais geralmente dependem de regras predefinidas, características de vulnerabilidade conhecidas e processos de teste específicos, enquanto se espera que modelos avançados de inteligência artificial analisem códigos complexos, descubram defeitos ocultos em grandes sistemas de software e ajudem os desenvolvedores a compreender as causas das vulnerabilidades e, em última análise, gerem patches direcionados.
No entanto, há uma diferença importante entre a descoberta de vulnerabilidades e a exploração de vulnerabilidades. Ser capaz de identificar falhas num programa não significa que o modelo será capaz de explorar com sucesso essas falhas num ambiente real; da mesma forma, gerar um código de correção aparentemente razoável não significa que a vulnerabilidade foi completamente eliminada. Os resultados dos testes publicados pelo Google refletem o desempenho sob condições de avaliação específicas. O efeito real de segurança ainda depende do ambiente do código, dos métodos de teste e da verificação manual subsequente.
O Google também afirmou que o Gemini 4 Carbon teve mais que o dobro de sucesso que o Gemini 4 Argon na geração de código seguro em testes internos. A equipe do Chrome também relatou que, em suas avaliações internas, o Carbon produziu patches de segurança de alta qualidade significativamente melhores do que os modelos de ponta de alguns outros laboratórios. No entanto, estes resultados vêm principalmente do próprio ambiente de teste do Google. Condições específicas de avaliação e tarefas de teste podem afetar o desempenho final, sendo ainda necessários mais testes independentes para verificá-lo.
Além da segurança cibernética, o Gemini 4 Carbon é otimizado para tarefas de engenharia que exigem execução contínua por longos períodos de tempo. O Google disse que as equipes internas observaram modelos em execução por dias a fio, continuando a resolver problemas complexos de engenharia em várias etapas após múltiplas falhas e tentativas.
Essas tarefas podem envolver a localização de bugs difíceis em grandes bases de código, solução de problemas de sistema de baixo nível e implementação de alterações de código em vários módulos. Ao contrário de um chatbot que só precisa responder a uma única pergunta, um agente precisa fazer um plano, invocar ferramentas, verificar os resultados e ajustar o plano com base no feedback durante a execução. Quanto mais complexa a tarefa, mais o modelo precisa manter a coerência contextual e evitar desistir prematuramente quando travar.
O Google disse que, ao lidar com tarefas de longo prazo, o Carbon é melhor em identificar caminhos de falha e evitar atalhos não confiáveis para concluir a tarefa. No processo de desenvolvimento real, espera-se que isso ajude os engenheiros a reduzir o tempo de repetidas soluções de problemas, permitindo que a inteligência artificial assuma uma manutenção de software mais contínua e um trabalho de depuração.
Ao mesmo tempo, o Google enfatizou que o novo modelo também apresenta melhorias em confiabilidade. A empresa afirma que o Carbono reduz as afirmações infundadas em cerca de metade em comparação com o Argon. Quando confrontado com um problema com provas insuficientes ou ambiguidade, é mais provável que o modelo procure mais informações, aponte contradições entre diferentes informações ou indique claramente quais os passos que ainda não podem ser concluídos, em vez de dar diretamente uma resposta que carece de provas.
Em termos de defesa imediata contra ataques de injeção, os resultados da avaliação interna publicados pelo Google também merecem atenção. Os ataques de injeção de dicas geralmente induzem os sistemas de inteligência artificial a se desviarem de seus objetivos de missão originais, ocultando instruções maliciosas em páginas da web, arquivos ou outro conteúdo externo. O Google disse que no teste de injeção indireta do Gray Swan, a taxa de sucesso do ataque do Carbon caiu ainda mais de 0,7% do Argon para 0%, ou seja, não houve casos de sucesso entre as tentativas de ataque abrangidas pelo teste.
No entanto, o fato de nenhum ataque ter sido observado com sucesso em um único benchmark não prova que o modelo seja resistente a todos os ataques de injeção de dicas. Os métodos de ataque em ambientes reais podem continuar a mudar, e o modelo também precisa ser combinado com medidas como gerenciamento de permissões, restrições de chamadas de ferramentas, revisão de conteúdo de entrada e supervisão manual para construir um sistema de segurança mais confiável.
Como as capacidades do Carbon na área de segurança de rede são ainda mais aprimoradas, o Google decidiu adotar uma estratégia de abertura em fases. O novo modelo está disponível pela primeira vez para um seleto grupo de organizações de defesa de segurança cibernética por meio do programa Fairwind da empresa. O Google disse que a empresa está participando do processo voluntário de testes de pré-lançamento de modelos de ponta promovido pelo governo dos EUA e planeja continuar a ajustar o mecanismo de proteção de segurança com base no feedback dos primeiros usuários e, em seguida, abri-lo gradualmente para parceiros mais confiáveis.
O Google ainda não anunciou a data exata em que o Carbon será aberto a todos os desenvolvedores, empresas e usuários em geral. A empresa disse que espera introduzir o modelo em mais produtos e serviços o mais rápido possível, após concluir os testes necessários e ajustar as medidas de proteção.
Essa estratégia de abertura limitada reflete um desafio real enfrentado pela indústria de inteligência artificial: modelos que podem ajudar as equipes de segurança a descobrir vulnerabilidades também podem ser usados por indivíduos mal-intencionados para encontrar entradas de ataque ou desenvolver ferramentas de exploração. Quanto mais forte for a capacidade do modelo, mais as empresas terão de avaliar os riscos de dupla utilização que este pode trazer em diferentes cenários de utilização.
Em termos de preço, o preço inicial do Gemini 4 Carbon é o mesmo do Gemini 4 Argon, cobrando US$ 2 por milhão de tokens de entrada e US$ 10 por milhão de tokens de saída. O Google também oferece um desconto significativo para armazenamento em cache de tokens de entrada, com desconto variando de 95% do preço do token de entrada. No entanto, este preço pertence ao preço do período promocional. Os preços subsequentes anunciados pelo Google são US$ 4 por milhão de tokens de entrada e US$ 20 por milhão de tokens de saída. O tempo oficial de ajuste ainda não foi determinado.
Do ponto de vista do posicionamento do produto, o Carbon não é um modelo novo que simplesmente busca a experiência de chat, mas uma ferramenta profissional que se concentra mais na engenharia de software complexa, na execução contínua de tarefas e na defesa da segurança da rede. O seu valor reside não só na capacidade de dar a resposta certa, mas também na capacidade de continuar a concluir o trabalho durante um longo período de tempo e de responder adequadamente quando são encontrados erros, requisitos ambíguos ou potenciais riscos de segurança.
Este lançamento também mostra que o Google está acelerando o ritmo de iteração de modelos de ponta. Pouco depois do lançamento do Gemini 4 Argon, o Carbon melhorou ainda mais vários indicadores-chave de desempenho. Para os utilizadores empresariais, espera-se que esta iteração rápida reduza o tempo para a tecnologia de inteligência artificial entrar nos processos reais de desenvolvimento de software e operação de segurança, mas também aumente a importância da avaliação independente, da monitorização contínua e da verificação de segurança.
Atualmente, o Gemini 4 Carbon alcançou resultados líderes em vários testes de benchmark publicados pelo Google, mas seu desempenho no mundo real ainda precisa ser verificado por mais instituições independentes e usuários reais. À medida que os ataques cibernéticos se tornam cada vez mais sofisticados, a inteligência artificial pode tornar-se uma importante ferramenta defensiva para as equipas de segurança e também pode aumentar a automatização da descoberta e exploração de vulnerabilidades. O Google optou por abrir o modelo primeiro para agências de defesa examinadas, na esperança de avaliar melhor seus riscos enquanto libera suas capacidades técnicas e estabelecer gradualmente os limites de uso correspondentes.
Comentários