Resumo:
A equipe de inteligência de ameaças do Google revelou recentemente em uma conferência de segurança que pesquisadores de segurança da Mandiant, uma subsidiária do Google, se infiltraram secretamente no principal grupo de bate-papo da equipe de hackers TeamPCP e continuaram a monitorar os ataques em grande escala da equipe de hackers à cadeia de suprimentos contra o ecossistema de software de código aberto. Por estar disfarçado, é claro que também tem a vantagem de estar disfarçado. Antes de o hacker lançar o ataque, o Google já havia ajudado antecipadamente as empresas afetadas e os provedores de serviços em nuvem a lidar com as credenciais roubadas.
Crie um personagem virtual para ganhar a confiança dos hackers:
Este pesquisador de segurança foi designado pelo Google para se infiltrar em um grupo de hackers. Para isso, a equipe passou um tempo construindo um personagem virtual e interagindo com um hacker para construir confiança. O hacker foi convidado a se juntar à equipe TeamPCP. Com base nessa camada de confiança, o analista disfarçado da equipe do Google também foi aceito com sucesso e entrou no grupo principal de bate-papo.
Há 12 pessoas neste grupo de bate-papo principal, que discutem principalmente o progresso do ataque, os dados roubados com sucesso e o desenvolvimento de planos de extorsão subsequentes. O worm desenvolvido pelo TeamPCP pode infectar um grande número de aplicativos em um curto período de tempo e roubar dados corporativos confidenciais e, em seguida, extorquir os dados confidenciais da empresa. Se a empresa não pagar o resgate, os dados confidenciais poderão ser divulgados.
Torne-se um insider, roube dados de hackers e notifique a AWS para revogar as credenciais vazadas:
Nesta batalha ofensiva e defensiva, um analista da equipe de segurança do Google desempenhou o papel de um insider. O analista descobriu que os hackers armazenavam um grande número de nomes de usuário, senhas e credenciais de acesso centralmente no servidor. Pistas relevantes foram relatadas à equipe de segurança do Google. A equipe de segurança do Google não notificou as empresas afetadas uma por uma (porque era muito ineficiente), mas contatou diretamente a Amazon AWS para revogar todas as credenciais comprometidas em lotes.
Depois de concluir a revogação do certificado, o Google começou a enviar e-mails para a empresa vítima para ajudá-la a concluir rapidamente a rotação de credenciais e restringir os direitos de acesso, para que os hackers não possam mais acessar as instalações internas da empresa vítima e roubar dados por meio das credenciais vazadas. Analistas disfarçados nunca estiveram envolvidos no lançamento do ataque, e a operação secreta ajudou o Google a reunir mais informações internas sobre o TeamPCP.
A prisão de dois membros do núcleo também está relacionada aos infiltrados:
Vale a pena notar que o Google revelou que analistas disfarçados forneceram pistas relacionadas a supostos membros às agências de aplicação da lei com base em erros operacionais de hackers em grupos de bate-papo internos. De referir que os membros do TeamPCP também comunicam através da Internet. Esses membros estão espalhados por vários países e os membros não conhecem a verdadeira identidade uns dos outros.
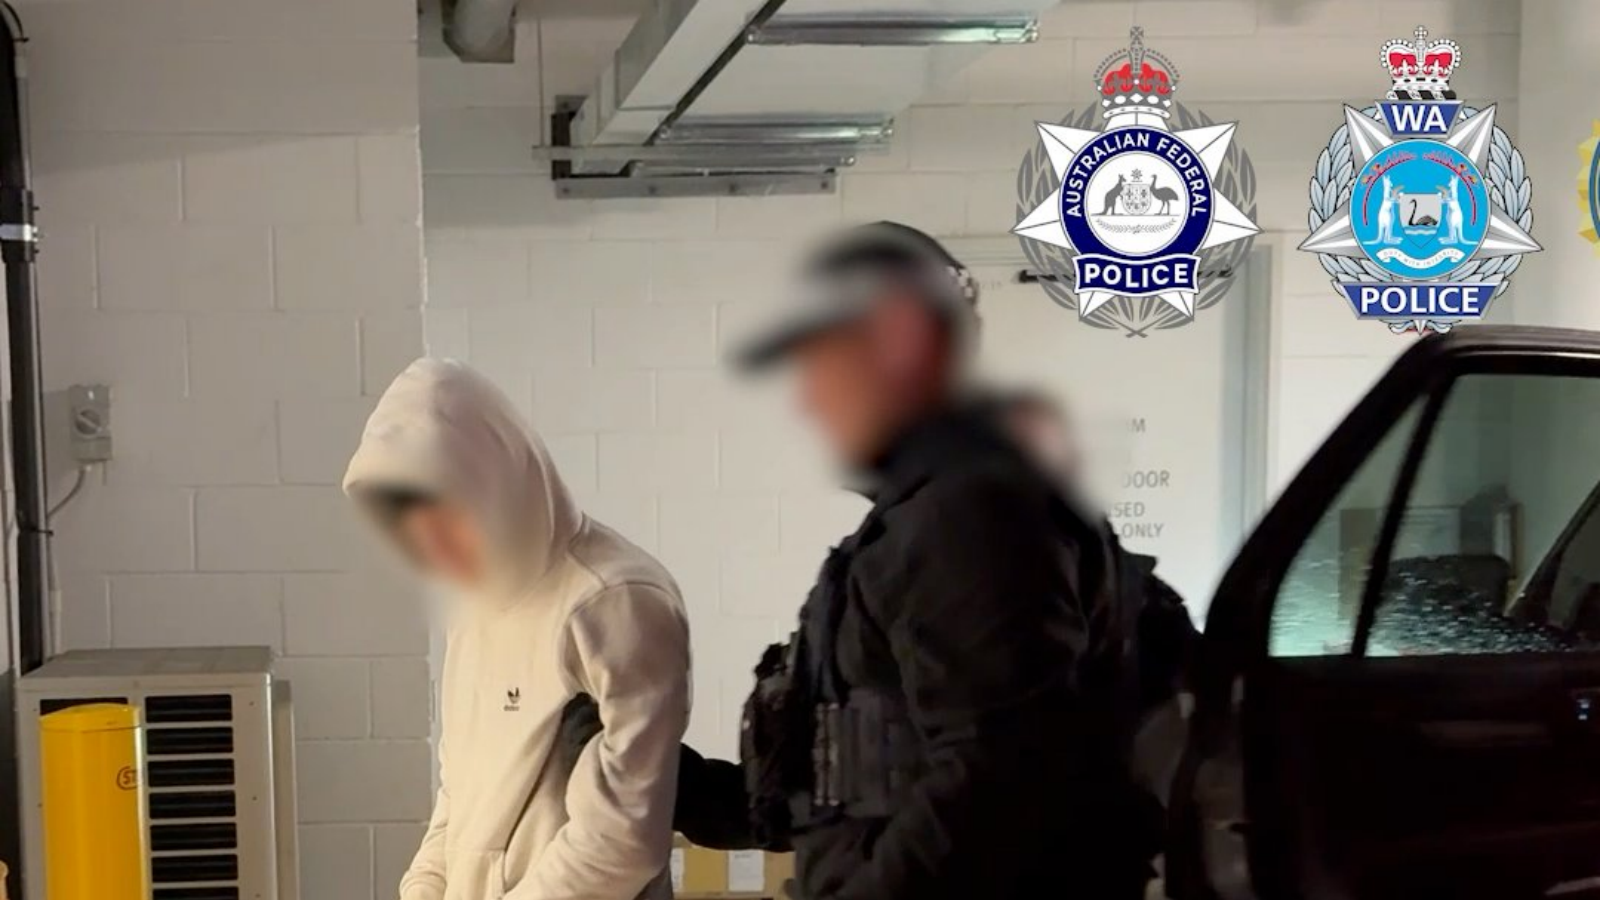
O FBI e a polícia australiana cooperaram anteriormente para prender dois membros principais do TeamPCP na Austrália. Embora o Google não tenha dado mais detalhes, há uma grande probabilidade de que a prisão desses dois membros principais esteja relacionada a analistas disfarçados.
Comentários