Resumo:
Relatórios abrangentes da mídia coreana, como Yonhap News Agency, Hankyoreh e Korea Economy no dia 6, indicam que muitos bancos na Coreia do Sul foram recentemente atacados por hackers, um após o outro, e informações pessoais foram vazadas. Suspeita-se que a inteligência artificial (IA) esteja envolvida.
De acordo com a Agência de Notícias Yonhap e o setor financeiro coreano, muitos bancos na Coreia do Sul foram atacados por hackers recentemente. Cerca de 25.000 informações de clientes do Shinhan Bank foram vazadas, 119 informações de clientes do KB Kookmin Bank foram vazadas, 89 informações de clientes do Hana Bank foram vazadas e as informações de 11 funcionários terceirizados do BNK Busan Bank foram vazadas. Os ataques suspeitos de utilizar IA também ocorreram em caixas económicas, sociedades de crédito e instituições financeiras mútuas.
Neste ataque, houve sinais de abuso da ferramenta de segurança de rede de código aberto ARTEX. De acordo com a agência de notícias Yonhap, a ARTEX pode chamar vários modelos de IA, como Claude da Anthropic e GPT da OpenAI. Ele foi originalmente usado para ajudar as organizações a descobrir vulnerabilidades de rede, mas os hackers são suspeitos de abusar dele em ataques. Para evitar o rastreamento, o invasor usou mais de 20 endereços IP em mais de 10 países, incluindo Estados Unidos, Japão e Alemanha. A identidade do suspeito ainda não foi determinada.
O presidente sul-coreano, Lee Jae-myung, pediu uma investigação completa e a formulação de contramedidas. No dia 6, ele instou ainda que os sistemas de segurança dos setores privados e dos sistemas centrais nacionais fossem inspecionados o mais rápido possível e que as medidas de criptografia de segurança necessárias fossem tomadas imediatamente.
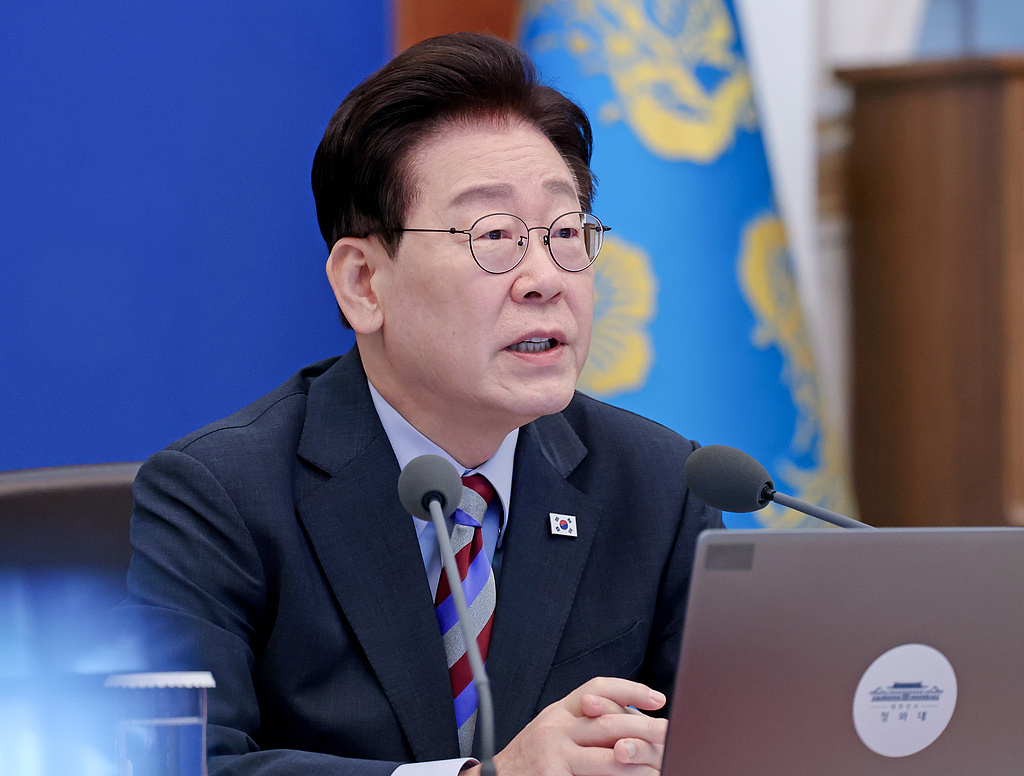
Lee Jae-myung declarou na reunião do Conselho de Estado no dia 6 que é difícil lidar com a evolução das ameaças cibernéticas confiando apenas na reparação após o acidente. É necessário ter capacidades de detecção preventiva e de segurança para bloquear proativamente os ataques. Ele enfatizou que “a velocidade é essencial” e apelou à aceleração do desenvolvimento e promoção da tecnologia de IA dedicada à segurança de rede, dizendo: “É hora de reformar de forma abrangente o modelo de segurança social para se adaptar à era da IA”.
De acordo com reportagem da Agência de Notícias Yonhap do dia 6, a Agência Nacional de Polícia da Coreia do Sul lançou oficialmente uma investigação sobre ataques cibernéticos sofridos por sete instituições financeiras no mesmo dia, acusando hackers de violar a "Lei de Redes de Informação e Comunicações". Uma equipa de investigação do ciberterrorismo composta por 28 membros é responsável pela investigação.
A mídia coreana disse que os bancos estão promovendo medidas de segurança. O Shinhan Bank planeja realizar inspeções regulares de segurança em um total de 317 pontos em seu site, aplicativos móveis e sistemas internos no próximo mês; O Kookmin Bank planeja introduzir novos sistemas de detecção de intrusão, bloqueio e firewalls da web ainda este ano. Ambos os bancos disseram que as medidas relevantes foram planejadas com antecedência e não tiveram nada a ver com o incidente.
As três principais agências de classificação de crédito da Coreia do Sul também começaram a avaliar o impacto deste incidente. Além das multas e penalidades de suspensão de negócios que os bancos podem enfrentar, eles também examinarão se os danos à reputação do banco e a perda de clientes afetarão a sua classificação de crédito.
Comentários