Resumo:
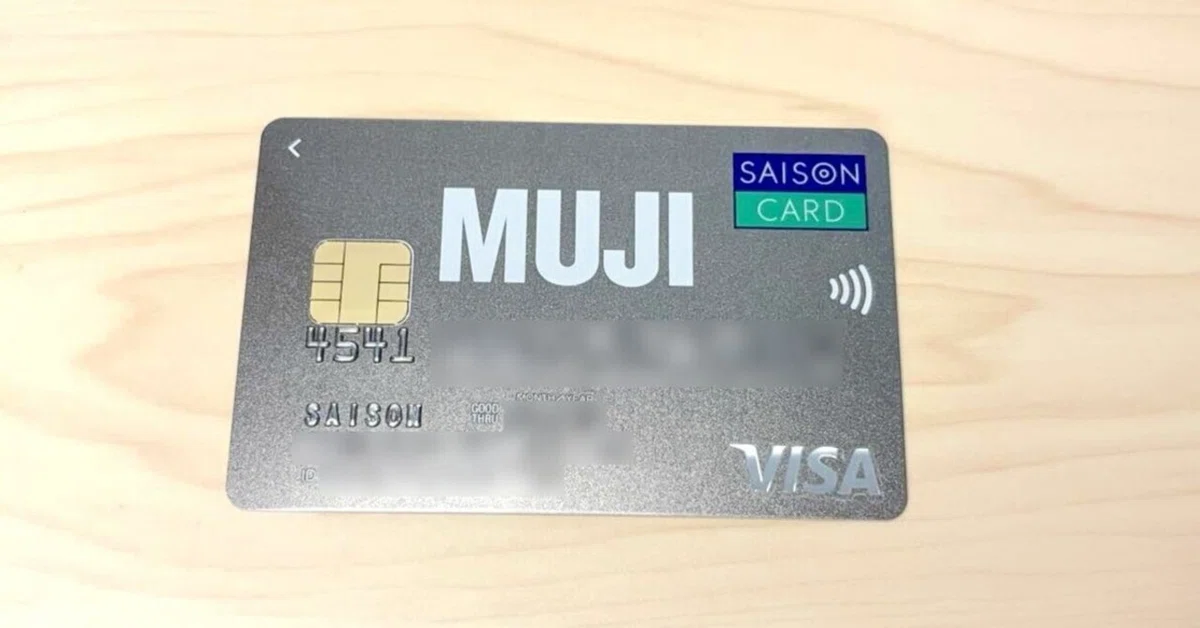
Anteriormente, a conhecida empresa japonesa Ryohin Project foi atacada por hackers. O Projeto Ryohin foi o operador por trás de Muji. O ataque fez com que vazassem informações de aproximadamente 1,09 milhão de cartões de crédito. Mas o que é ainda mais chocante é que a MUJI não apenas armazena os números dos cartões de crédito dos usuários, violando as regulamentações, mas também nem mesmo criptografa os números dos cartões, ou seja, os armazena diretamente em texto não criptografado.
Os usuários preocupados com incidentes de segurança podem saber que a maioria dos vazamentos de dados não envolve informações de pagamento, ou seja, os números dos cartões de pagamento dos usuários, os nomes correspondentes aos cartões, as datas de validade e os códigos de segurança CVV2 devem ser excluídos após o uso para evitar que esses vazamentos de dados levem ao roubo após incidentes de segurança.
Muji conhece essa regra, portanto o design do sistema não salva as informações de pagamento do usuário. Mas o problema é: depois que a Muji ajustou seu mecanismo de emissão de pontos ou descontos exclusivos em julho de 2021, ela não excluiu os dados do número do cartão de crédito obtido de acordo com os requisitos do processo. Muji está atualmente investigando se isso é um erro humano ou um problema de sistema.
De acordo com a explicação de Muji, o cartão de crédito co-branded Muji é emitido pela cooperativa Credit Saison. De acordo com as instruções de ambas as partes, de outubro de 2000 a julho de 2021, o emissor do cartão forneceu números de cartão e outras informações à Muji para identificar os titulares do cartão e emitir pontos exclusivos.
Após ajustar o mecanismo de emissão de pontos em julho de 2021, as duas partes pararam de transmitir números de cartão. Muji deveria ter apagado as informações naquele momento, mas na verdade os números dos cartões obtidos não foram apagados. As informações vazadas incluíam 1,09 milhão de números de cartões de crédito e datas de nascimento dos usuários, mas não incluíam nomes de titulares de cartões, datas de validade e códigos de segurança.
No entanto, como outros sistemas empresariais de Muji também sofreram vazamentos de dados, os dados obtidos pelos hackers incluíam o número completo do cartão e o nome. No entanto, o período de validade do cartão e o código de segurança não foram divulgados, portanto não deve haver necessidade de se preocupar com roubo.
É importante notar que a MUJI admite usar texto não criptografado para armazenar informações de número de cartão de crédito dos usuários. É lógico que, uma vez que precisa ser armazenado, deve ser criptografado de qualquer maneira. É um pouco confuso armazená-lo diretamente em texto não criptografado.
Especula-se que Muji possa usar números de cartão de crédito como IDs de usuário, ou seja, para identificar usuários por números de cartão no sistema de cartão co-branded. No entanto, esta especulação não pode ser confirmada por enquanto. Não se sabe se Muji emitirá um relatório de revisão detalhado explicando o motivo.
Comentários