
Resumo:
Anteriormente, descobriu-se que um distribuidor da carteira de hardware de criptomoeda francesa Ledger na Malásia havia adulterado o módulo de adição de carteira para roubar a frase mnemônica. Este incidente de segurança causou pelo menos US$ 92 milhões em perdas de ativos criptográficos, e está claro que a Ledger não fornecerá qualquer compensação aos usuários. Mas este incidente não afecta apenas os utilizadores do Sudeste Asiático, uma vez que as carteiras vendidas na Europa também foram adulteradas.
Carteiras vendidas na Europa também foram modificadas:
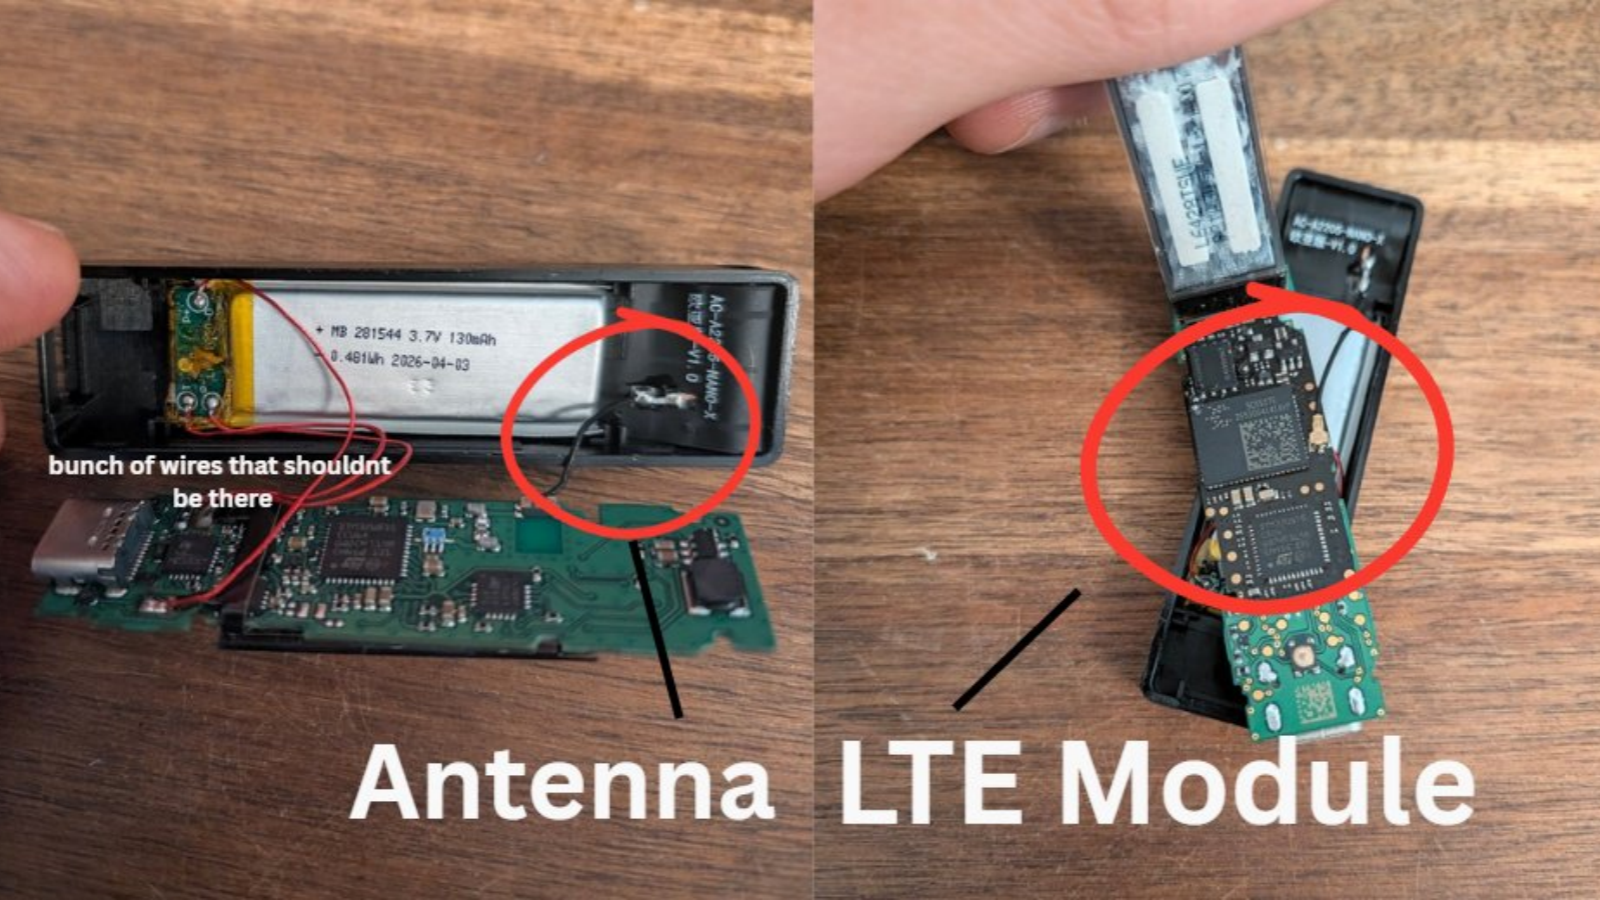
Um usuário de carteira criptografada comprou uma Ledger Nano. Este não é um incidente isolado, porque esse usuário também comprou carteiras em outras lojas de varejo e as desmontou, e também descobriu que as carteiras foram modificadas.
Inicialmente, o usuário presumiu que a versão modificada que comprou era um produto devolvido, mas os funcionários da MediaMarkt confirmaram que o usuário comprou um produto totalmente novo, porque todas as devoluções envolvendo carteiras Ledger serão enviadas diretamente de volta ao fabricante, em vez de serem revendidas.
Os registros da loja mostram que o estoque da carteira Ledger vem da empresa alemã Aqipa GmbH, que fornece distribuição de vários produtos em toda a Europa. Atualmente é impossível confirmar em que fase o hacker executou o ataque de modificação. É possível que o hacker tenha fingido ser a empresa Ledger e distribuído a versão modificada para a cadeia de abastecimento downstream.
Imagem de desmontagem da versão europeia:
Comentários