Resumo:
De acordo com o relatório "Guardian", frigoríficos e congeladores de supermercados em muitos países europeus sofreram recentemente suspeitas de ataques cibernéticos, e a temperatura de alguns equipamentos foi remotamente elevada para 50°C. Quase ao mesmo tempo, a Binance, a maior bolsa de criptomoedas do mundo, sofreu um roubo de 6,3 mil milhões de dólares, e a aplicação ucraniana de alerta de emergência também foi hackeada, enviando falsos avisos de ataque nuclear aos residentes de Kiev.
Richard Horne, chefe do Centro Nacional Britânico de Segurança Cibernética (NCSC), alertou que a tecnologia de IA está acelerando a exposição de vulnerabilidades de segurança em sistemas de TI, e os ataques cibernéticos podem entrar em uma nova etapa que é mais frequente.
Na segunda-feira passada, Alex Pearce, um atacadista de frutas e vegetais de Londres, descobriu uma anormalidade ao inspecionar o armazém: a luz indicadora de degelo do armário refrigerado nº 2 acendeu, leituras anormais apareceram no painel de controle e a mesma situação ocorreu no armário refrigerado nº 4. Ao se aproximar da geladeira maior, a luz de degelo começou a piscar.
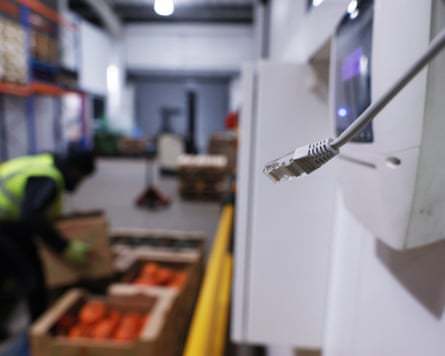
Pierce desconectou o cabo de rede após descobrir temperatura anormal na geladeira
Pierce suspeitou que o equipamento havia sido atacado por uma rede, então imediatamente encontrou a caixa de controle que conectava a geladeira à Internet e desconectou o cabo de rede. Mais tarde ficou provado que seu julgamento estava correto.
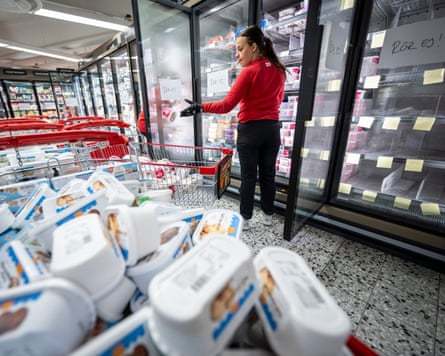
Os freezers de um supermercado sueco foram esvaziados depois que a temperatura atingiu 50 graus Celsius
No mesmo dia, retalhistas na Bélgica, Estónia, Irlanda, Finlândia, Luxemburgo, Países Baixos e Suécia também relataram problemas semelhantes, com a temperatura dos frigoríficos e congeladores a subir para 50°C (122°F) em algumas lojas. Pierce disse que se o ataque tivesse acontecido na manhã de sábado e ele não estivesse lá, poderia até ter causado um incêndio.
Não são apenas os varejistas que são afetados. Os bancos de sangue franceses também já sofreram ataques cibernéticos antes.
Três grandes ataques cibernéticos ocorreram em poucos dias
O Guardian destacou que o ataque ao equipamento de refrigeração europeu foi apenas um dos três grandes incidentes de segurança cibernética que ocorreram em poucos dias.
Em 30 de outubro, US$ 6,3 bilhões (aproximadamente 4,7 bilhões de libras) foram roubados da Binance, a maior bolsa de criptomoedas do mundo, estabelecendo um recorde de grandes roubos no campo das criptomoedas. Em 1º de novembro, hackers atacaram o aplicativo de alerta de emergência ucraniano e enviaram avisos falsos de ataque nuclear aos residentes de Kiev.
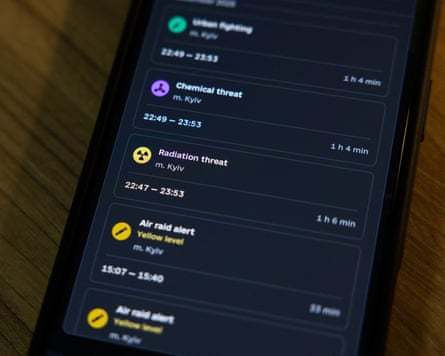
Os hackers atacaram o aplicativo de alerta de emergência da Ucrânia este mês, enviando alertas para pessoas em Kiev
Horn, chefe do Centro Nacional Britânico de Segurança Cibernética, disse que o mundo está atualmente no estágio "sopé" de uma nova rodada de ataques cibernéticos. Ele acredita que a tecnologia de IA está a expor falhas de longa data num grande número de sistemas de TI, e estas vulnerabilidades podem ser exploradas por atacantes a qualquer momento.
Ele ressaltou que o risco mais sério no curto prazo é um aumento significativo no número de incidentes de segurança cibernética. A julgar pelos acontecimentos dos últimos meses, esta tendência já começa a emergir.
No mês passado, a tecnologia de IA da OpenAI ajudou a descobrir uma vulnerabilidade na linguagem de computador PHP. Devido a preocupações com a exploração da vulnerabilidade, alguns sites em todo o mundo tomaram medidas de precaução e ficaram temporariamente offline. Anteriormente, equipamentos de refrigeração de supermercados franceses também foram atacados. O Guardian acredita que esta pode ser uma antevisão desta ronda de ataques em grande escala.
A IA acelera a exposição de vulnerabilidades e o risco de ataques à rede aumenta
O empreendedor e comentarista de tecnologia Azeem Azhar acredita que a capacidade dos modelos de IA de encontrar vulnerabilidades de segurança cibernética está mudando os riscos enfrentados pela indústria. Matthew Prince, CEO da empresa de segurança cibernética Cloudflare, também alertou no mês passado que novos incidentes preocupantes podem ocorrer com frequência no campo da segurança cibernética nos próximos anos.
No entanto, os membros do setor têm opiniões diferentes sobre a gravidade da ameaça atual.
Ciaran Martin, o primeiro CEO do British National Cyber Security Centre, acredita que, embora a situação atual de segurança de rede seja grave, ela não é sem precedentes. Ele mencionou os ataques cibernéticos NotPetya e WannaCry em 2017, bem como o aumento no número de ataques de ransomware em 2021.
"Este é um momento ruim, mas não é sem precedentes. O que estamos vivenciando é uma onda de eventos que acontece a cada poucos anos", disse Martin.
A IA está de facto a mudar as capacidades ofensivas e defensivas no domínio da segurança de redes. O Guardian informou que desde o lançamento do modelo Mythos pela startup de IA Antrópico em abril deste ano, o número de vulnerabilidades de sistemas de TI descobertas pelas principais empresas de tecnologia aumentou oito vezes. Os modelos de IA podem ajudar os pesquisadores a identificar falhas de software com mais rapidez e também tornar mais fácil para os invasores encontrarem inovações.
No entanto, o aumento no número de vulnerabilidades descobertas não significa que os ataques reais estejam aumentando simultaneamente.
O especialista em segurança cibernética Tal Be’ery destacou que ainda não foi observado que o aumento no número de vulnerabilidades se traduza diretamente em um aumento significativo de invasões. Ele acredita que ainda pode ser difícil para os criminosos lucrar com essas vulnerabilidades recém-descobertas, e o recente declínio nas receitas provenientes de ataques de ransomware também fornece algumas evidências.
Na verdade, esse ataque a refrigeradores não exigiu tecnologia de IA particularmente avançada. Paul Chichester, diretor de operações do Centro Nacional de Segurança Cibernética do Reino Unido, disse que os invasores “simplesmente não precisam” usar IA para encontrar essas vulnerabilidades porque problemas com alguns equipamentos são divulgados há muito tempo, incluindo senhas de acesso padrão publicadas por alguns operadores de equipamentos de armazenamento refrigerado em manuais de produtos.
A empresa de segurança de rede Sophos também afirmou que embora tenha observado um grande número de tentativas de explorar vulnerabilidades do PHP, ainda não descobriu nenhum grande incidente de segurança causado por isso entre seus clientes.
De freezers de supermercado a roteadores domésticos, dispositivos conectados à Internet podem se tornar pontos de entrada
Outro problema exposto por este ataque é a falta de manutenção de segurança a longo prazo em um grande número de dispositivos em rede.
O Guardian afirmou que os hackers têm como alvo principalmente empresas que fornecem sistemas operacionais para equipamentos de refrigeração comercial. Eles usam as características desses sistemas para se conectar à Internet e acessar remotamente os dispositivos do usuário final.
Um dos fornecedores de sistemas afetados, a empresa dinamarquesa Danfoss, disse que a maior parte dos equipamentos afetados são mais antigos e não recebem mais atualizações de segurança. A empresa há muito aconselha os clientes a instalar atualizações de software ou substituir sistemas desatualizados.
O NCSC salientou que estes incidentes lembram às pessoas que os dispositivos diários ligados à Internet, desde colunas inteligentes a routers de banda larga, podem tornar-se pontos de entrada para ataques cibernéticos.
O diretor de tecnologia do NCSC, Ollie Whitehouse, disse que havia um risco claro de ataques a esses dispositivos. Os fabricantes precisam investir mais recursos na segurança dos produtos e os consumidores precisam estar dispostos a pagar por produtos mais seguros e instalar atualizações de software em tempo hábil.
Uma das questões importantes é a manutenção da segurança após o ciclo de vida do produto. Embora alguns dispositivos ainda estejam em uso normal, os fabricantes interromperam a produção e não fornecem mais atualizações de software para corrigir vulnerabilidades, resultando em riscos de segurança a longo prazo.
Pearce disse que agora percebe que o sistema de monitoramento de gabinetes refrigerados que instalou em 2018, fornecido pela empresa norte-americana Copeland, também precisa ser atualizado.
"Aprendemos a lição? Sim. Há uma vulnerabilidade aqui da qual provavelmente deveríamos estar cientes, mas, felizmente, o impacto sobre nós não foi grave", disse ele.
A área cinzenta da geopolítica e dos ataques cibernéticos
Além das vulnerabilidades técnicas, os factores geopolíticos também tornaram os países europeus mais preocupados com os riscos de segurança cibernética.
O Guardian destacou que pode haver diferentes tipos de atores por trás de vários ataques recentes: o roubo da Binance foi atribuído à Coreia do Norte, e o ataque ao aplicativo de alerta ucraniano tornou a Rússia objeto de suspeita. Quanto ao ataque aos equipamentos de refrigeração europeus, ainda não há uma conclusão clara.
Xavier Bellekens, CEO da empresa de segurança cibernética Lupovis, disse que sua equipe montou armadilhas "honeypot" que simulavam os controladores de equipamentos refrigerados e observou que alguns invasores usaram provedores de serviços de Internet com regulamentações mais flexíveis sobre atividades maliciosas. Esta tática tem semelhanças com algumas atividades cibernéticas maliciosas anteriores que se pensa estarem ligadas à Rússia.
"Temos certeza de que se trata de uma organização russa? Não. Mas há alguns sinais apontando nessa direção", disse ele.
A situação na Finlândia também reflete as pressões de cibersegurança que a Europa enfrenta.
A fronteira entre a Finlândia e a Rússia tem 1.340 quilômetros de extensão. Desde a eclosão do conflito Rússia-Ucrânia em 2022, o país tem sofrido um número crescente de ataques cibernéticos. O Centro Nacional de Segurança Cibernética da Finlândia registrou quase 21.000 incidentes de segurança cibernética no ano passado, enquanto o número será de cerca de 13.000 em 2022. Segundo relatos, hackers também invadiram até 50.000 telefones celulares do governo finlandês este ano e, no ano passado, paralisaram o site do Ministério da Defesa finlandês.
No entanto, os especialistas em segurança cibernética também alertam que todos os ataques cibernéticos não devem ser atribuídos a atores estatais. Existe um enorme ecossistema de crimes cibernéticos em todo o mundo. Alguns hackers agem para obter ganhos financeiros, alguns para fins políticos e alguns têm vários graus de ligações com países como a Rússia e o Irão. Esta relação muitas vezes não é clara, o que também aumenta a dificuldade de rastrear a origem do ataque.
Confrontado com o aumento das ameaças cibernéticas, o governo britânico lançou a campanha "Esteja Pronto" no mês passado, recomendando que as pessoas armazenem alimentos suficientes para três dias e até 9 litros de água engarrafada para lidar com condições meteorológicas, redes ou outras emergências graves. O secretário de Defesa britânico, Wes Streeting, disse que o país precisa se preparar para a ameaça de “terrorismo patrocinado pelo Estado” que visa a infraestrutura cotidiana.
Mas os ataques cibernéticos não significam necessariamente danos à infraestrutura a longo prazo.
O Guardian salientou que, ao contrário dos ataques físicos, como os bombardeamentos de centrais eléctricas, alguns dos danos causados pelos ataques cibernéticos podem ser resolvidos através de actualizações de software, correcção de vulnerabilidades ou desligação directa de equipamentos da rede. Embora um ataque físico possa interromper uma rede elétrica durante meses ou mais, um ataque cibernético pode não ter o mesmo nível de impacto duradouro.
Algumas autoridades acreditam que, para os atores estatais, o objetivo dos ataques cibernéticos pode ser mais o de criar pânico social. Transformar um congelador de supermercado num dispositivo de aquecimento ou invadir um banco de sangue pode não causar danos a longo prazo, mas é suficiente para levantar preocupações públicas sobre a segurança da infra-estrutura quotidiana.
Atualmente, as vulnerabilidades relevantes podem ter sido corrigidas, mas ainda existe um grande número de equipamentos antigos e sistemas legados com riscos de segurança.
Pierce disse que ainda não reconectou a conexão de Internet à unidade de refrigeração, mas seu negócio não foi afetado de outra forma. Embora ataques semelhantes já tivessem ocorrido em supermercados franceses, ele não esperava que a sua empresa se tornasse o próximo alvo.
“Hackear para causar o caos é um conceito difícil de ser compreendido pela maioria das pessoas”, disse ele.
Comentários