
Resumo:
Mesmo sem usar uma conta ou senha, os hackers podem fazer com que o servidor do site receba ordens deles! Ontem a OpenAI divulgou uma operação emocionante nos bastidores: GPT-5.6 Sol descobriu duas vulnerabilidades fatais na linguagem PHP usada por 70% dos sites do mundo.
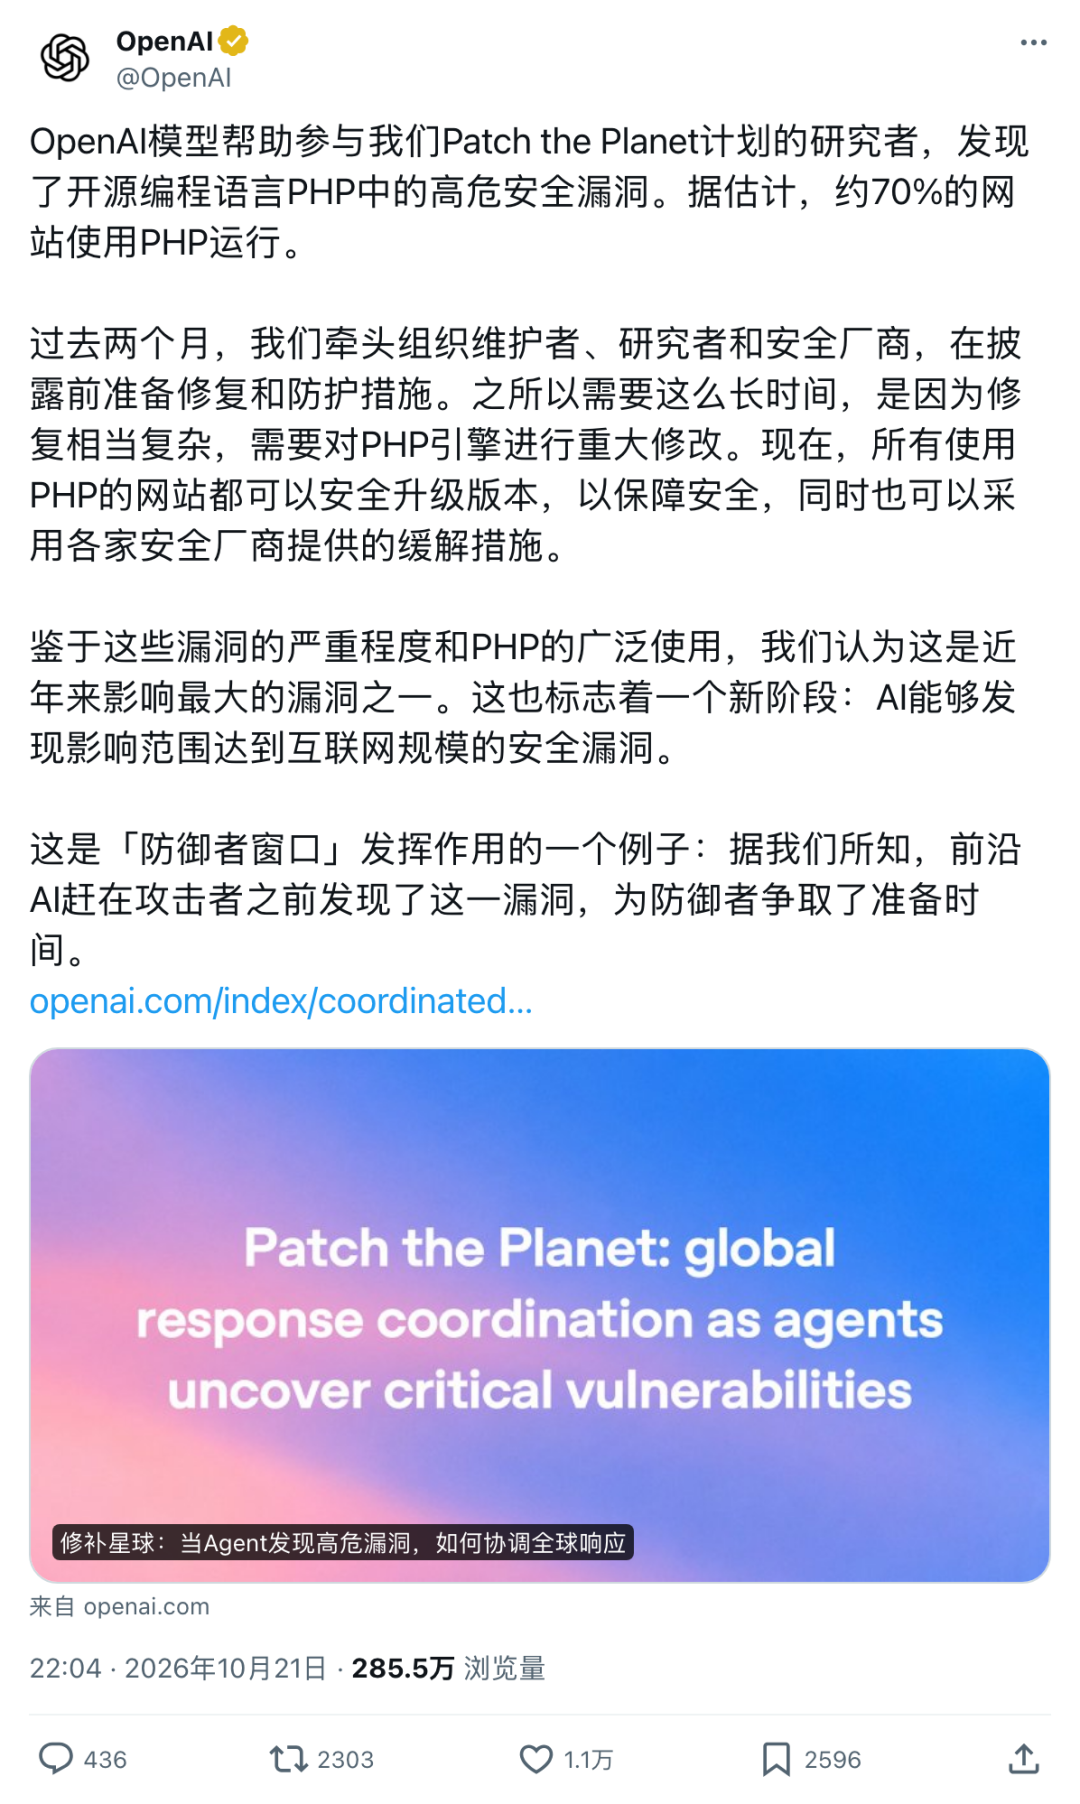
Uma vez explorado, o invasor
pode fazer com que o servidor execute código malicioso diretamente, sem precisar inserir a senha da conta.
Na verdade, mesmo a Agência Nacional Holandesa de Segurança da Internet, que normalmente ensina outras pessoas como prevenir hackers, a primeira reação após receber a notícia foi
fechar rapidamente seu próprio site oficial
!Para tapar o buraco, os mantenedores da OpenAI e do PHP
trabalharam secretamente durante dois meses
, não hesite em virar e começar de novo,Até o mecanismo de gerenciamento de memória do mecanismo PHP foi alterado
.No entanto, depois de mantê-lo em segredo por dois meses, ele entrou em colapso total nas
últimas 48 horas
——As informações sobre a vulnerabilidade vazaram primeiro, forçando o lançamento do patch um dia antes do previsto; então, o vídeo de demonstração do ataque vazou acidentalmente e a imagem do reparo foi divulgada antes do previsto.
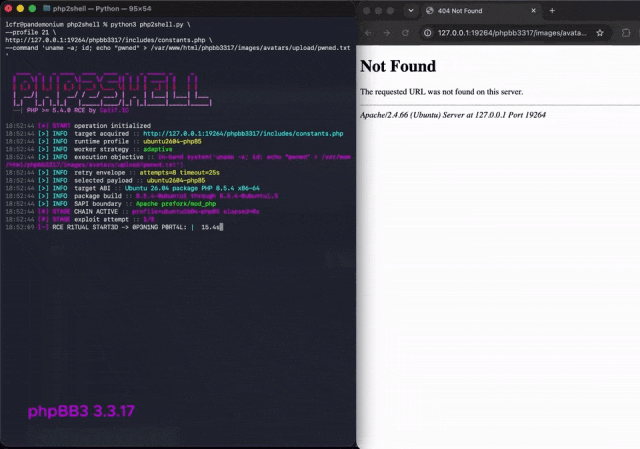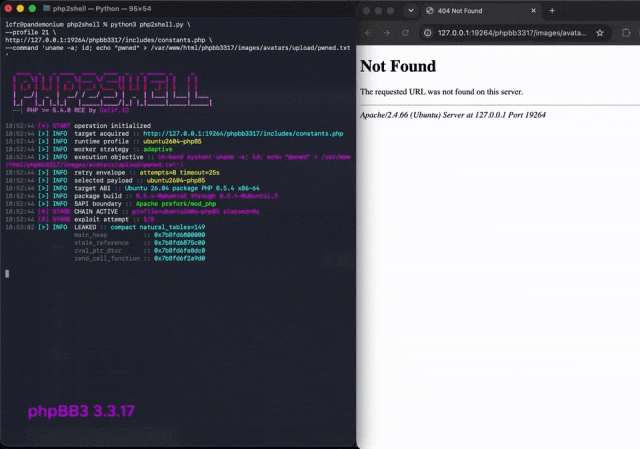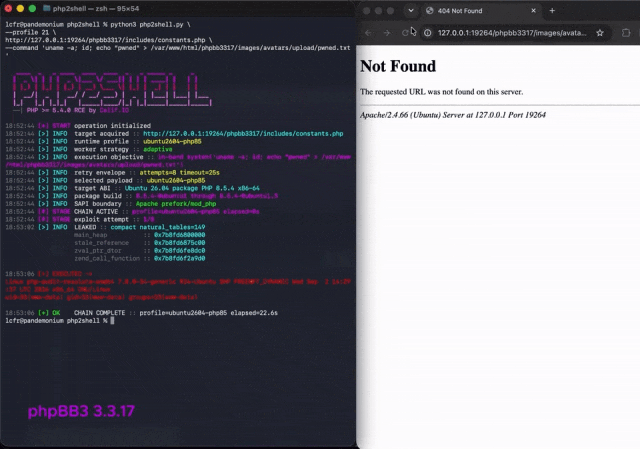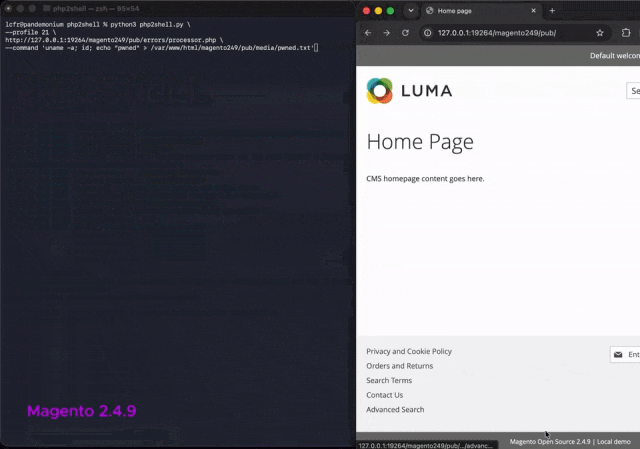
Antes que webmasters de todo o mundo pudessem reagir e corrigir o problema, a primeira onda de ataques reais já estava a caminho.
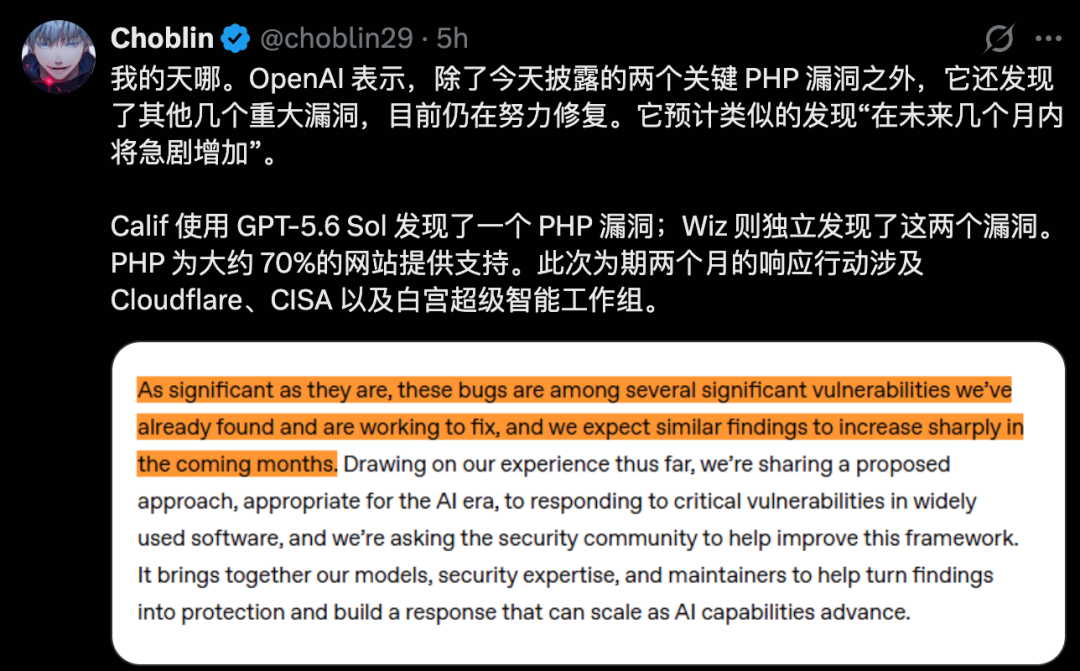
O que é ainda mais assustador é que a OpenAI também enterrou um ovo de Páscoa: esses dois são apenas aperitivos, e várias outras vulnerabilidades importantes ainda estão na fila para serem reparadas...
Desta vez o PHP explode, aqui estão três coisas para entender:
Duas vulnerabilidades de alto risco:
PHP é uma linguagem de back-end comumente usada para sites. Nas implantações afetadas, um invasor pode permitir que o servidor execute código malicioso sem fazer login.GPT participa na descoberta de buracos:
Calif descobriu a vulnerabilidade com a ajuda do GPT, e Wiz também a descobriu de forma independente; Os mantenedores do PHP lideraram a correção e a OpenAI coordenou todas as partes.O patch foi lançado:
Os operadores de sites precisam atualizar o PHP e a proteção temporária não pode substituir os patches.O PHP explodiu repentinamente e a agência de segurança de rede fechou o site primeiro
Neste reparo de emergência secreto, até mesmo a organização responsável pela prevenção de hackers teve que fechar o site para evitar o perigo.
O site oficial fica offline antes da chegada do patch.
Em 21 de outubro, o Centro Nacional Holandês de Segurança Cibernética NCSC optou por fechar o site primeiro e aguardar os reparos.
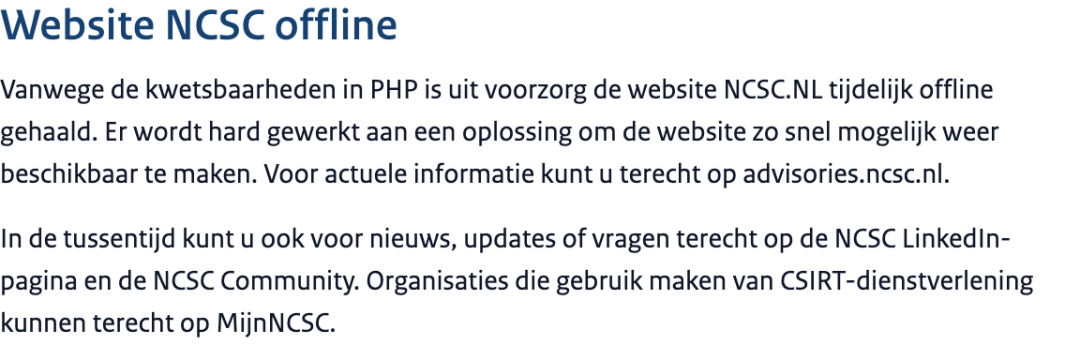
Não é o único que foi encerrado. O sítio Web de recrutamento do sistema judicial holandês e o sítio Web das instituições de formação judiciária também suspenderam os serviços, e até a caixa de correio de documentos para transmissão de informações sobre julgamentos judiciais aos repórteres foi temporariamente fechada.
O Ministério das Finanças do Japão também interrompeu alguns conteúdos e serviços do site oficial e inspecionou urgentemente o servidor, instalou-o e reparou-o.
As duas vulnerabilidades do mecanismo PHP que causaram o encerramento do site são chamadas coletivamente de PHP2Shell.
A pontuação de risco CVSS atingiu 9,2 pontos, em 10 pontos
.
Uma das consequências mais perigosas é chamada de
execução remota de código, abreviada como
RCE
. Um site que deveria lidar apenas com solicitações de visitantes pode começar a executar o código especificado pelo invasor.Wiz usou as imagens mais recentes do WordPress, Drupal e Joomla para criar um ambiente de teste, reproduziu um ataque remoto sem fazer login e verificou o caminho do ataque lendo senhas, tokens e chaves de API da memória.
Mesmo em algumas implantações do Apache e mod_php, o ataque pode ocorrer antes que o programa do próprio site seja iniciado.
Mesmo que a página escreva apenas uma linha "Hello World", você ainda pode estar infectado.
O problema é que existem muitos sites que usam PHP.
69,3% dos sites cuja linguagem de servidor W3Techs consegue reconhecer usam PHP.
Há um problema com o mecanismo subjacente e um grande número de sites precisa ser verificado e atualizado.A GPT fez grandes contribuições
Pegue uma categoria inteira de uma vulnerabilidade
Voltando a 30 de julho, o pesquisador da Califórnia, Ryan Austin, começou a auditar PHP. Ele participou do programa Patch the Planet da OpenAI, que usa IA para ajudar projetos de código aberto a encontrar e reparar falhas.
Em 1º de agosto, vários caminhos de ataque remoto foram descobertos.
Já em 2004, descobriu-se que o mecanismo de limite de memória do PHP tinha uma vulnerabilidade de ataque remoto. Ryan usou o GPT-5.6 Sol como ponto de entrada para verificar se problemas semelhantes ainda estão ocultos no código existente.
O programa processa a solicitação e coloca temporariamente os dados na memória. O PHP atribui uma cota para cada solicitação, e o processamento será interrompido quando ela acabar. Essa situação é chamada de
esgotamento de memória, ou seja,
OOM
.Em um caminho de ataque divulgado pela Califórnia,
menos de 8 MiB de dados de solicitação são suficientes para esgotar a cota de memória padrão de 128 MiB do PHP durante o processamento.
Após uma pequena solicitação entrar no PHP, ela será dividida em um grande número de registros, cada um dos quais ocupando memória adicional. Os invasores usam essa camada de amplificação para permitir que o programa esgote seu crédito em uma etapa específica.
De acordo com as regras do PHP, a operação deve ser interrompida neste momento e transferida para relatório de erros e limpeza.
Neste momento, os dados podem estar preenchidos apenas pela metade.
O modelo descobriu uma sequência perigosa na tabela hash que armazena dados dentro do PHP: ao adicionar um novo registro,
primeiro adicione um ao número de registros, depois solicite memória e preencha o conteúdo
.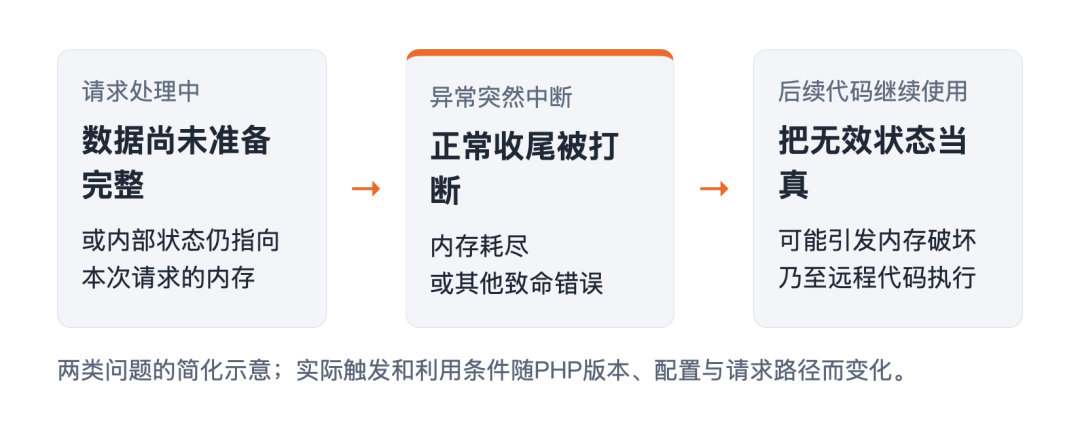
Se a cota se esgotar ao solicitar memória, o programa irá saltar. O novo cadastro ainda não foi preenchido, mas a contagem já foi adicionada.
O programa de limpeza verifica a contagem e usa a memória não preparada como um registro válido.
É equivalente a uma linha do formulário que ainda não foi preenchida e foi utilizada como registro completo.
Para transformar esse tipo de erro em um ataque remoto, é necessário organizar o conteúdo relevante da memória e atender a condições operacionais específicas. Os pesquisadores fizeram com que programas executassem códigos especificados pelo invasor em implantações afetadas.
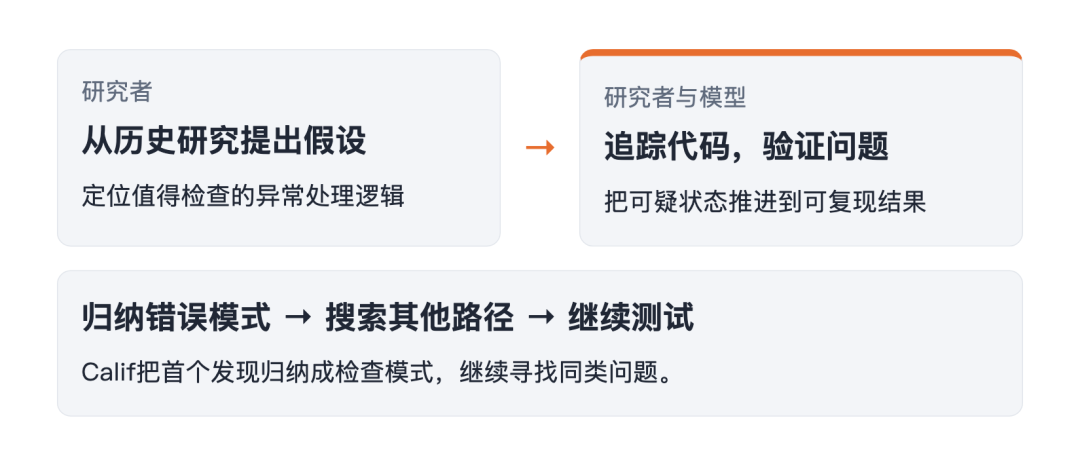
Os pesquisadores não pararam no buraco. Eles pediram ao modelo para
escrever o padrão de erro recém-descoberto no SKILL.md, um guia de auditoria que pode ser usado repetidamente
e siga as mesmas pistas para investigar.Após esta investigação, o Agente encontrou outro problema no código responsável por registrar o andamento do upload do arquivo.
Uma solicitação termina de forma anormal,
a memória é liberada, mas o programa que trata a solicitação ainda mantém o endereço antigo
. Quando receber a próxima solicitação, poderá usar este endereço para ler a memória expirada.Isso é
uso após o lançamento, também chamado de UAF
. Equivale a um cadastro que foi invalidado, mas o programa ainda busca os dados de acordo com o endereço antigo, e essa memória pode ter sido realocada.Por outro lado, Wiz também encontrou duas vulnerabilidades de forma independente. Depois que a versão do PHP muda ou o ambiente operacional muda, o ataque original pode se tornar ineficaz e o modelo deve ser analisado e travado, ajustado e verificado.
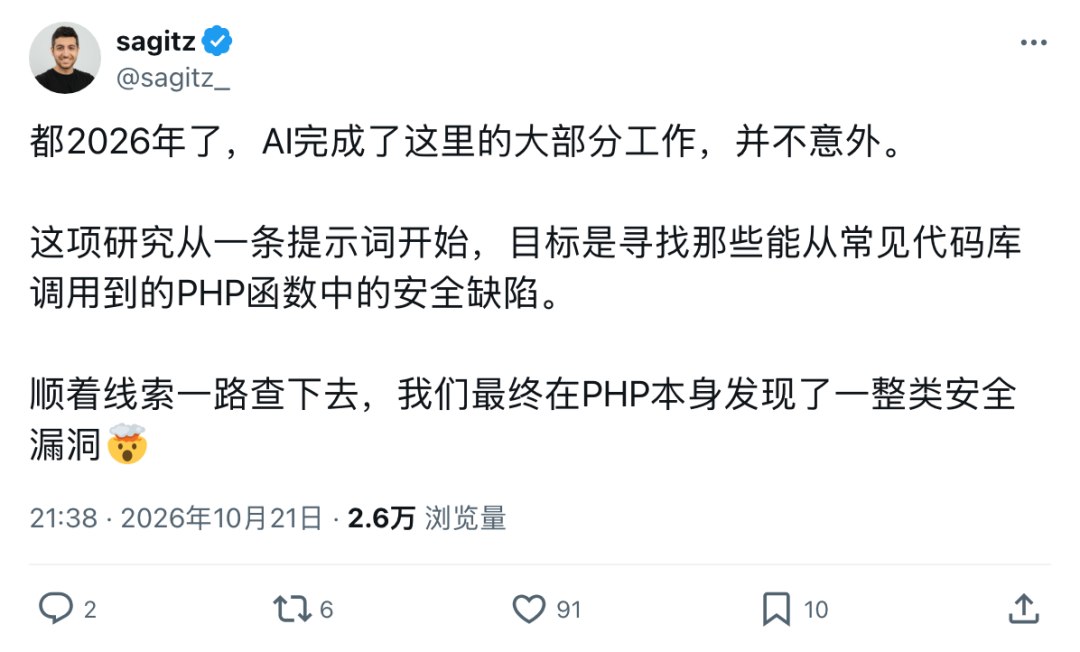
O pesquisador Wiz Sagi Tzadik escreveu no X:
"
IA
Faz a maior parte do trabalho aqui. ”
Realizar cirurgia no mecanismo PHP
Dois meses de reparos secretos
Demorou alguns dias para encontrar o caminho do ataque, mas levou dois meses para se preparar para o reparo.
Desta vez, a OpenAI assumiu a liderança na coordenação da correção, e os mantenedores do PHP lideraram a correção. No entanto, duas vulnerabilidades afetam o gerenciamento de memória e o tratamento de erros do mecanismo, bloqueando o caminho imediato do ataque, e problemas semelhantes podem surgir em outros lugares. Se a camada subjacente for revisada, é necessário garantir que programas e extensões antigos ainda possam ser executados.
A PHP Foundation disse que a equipe estava coordenando dia e noite, mesmo nos finais de semana. Os patches precisam ser testados em diversas versões e devem ser empacotados pelos editores e protegidos pelos fornecedores de segurança.
Eventualmente, o PHP até mudou o momento de parar o trabalho.
O PHP corrigido tem dois limites de memória.
limite flexível atingido
, espere até que o programa chegue a um local seguro antes de processar para evitar deixar dados incompletos; atingindo umlimite rígido
mais alto , deixe o processo sair e evite que o estado perigoso continue a ser usado.Segredos foram vazados um após o outro nas últimas 48 horas, e o ataque veio primeiro
Todas as partes concordaram originalmente em lançá-lo às 22h do dia 22 de outubro.
Mas por volta das 23h do dia 20, dois números de vulnerabilidade circularam repentinamente na Internet, misturados com o horário de lançamento errado e uma pontuação perfeita de 10. Nesse momento, faltavam menos de 48 horas para o lançamento original.
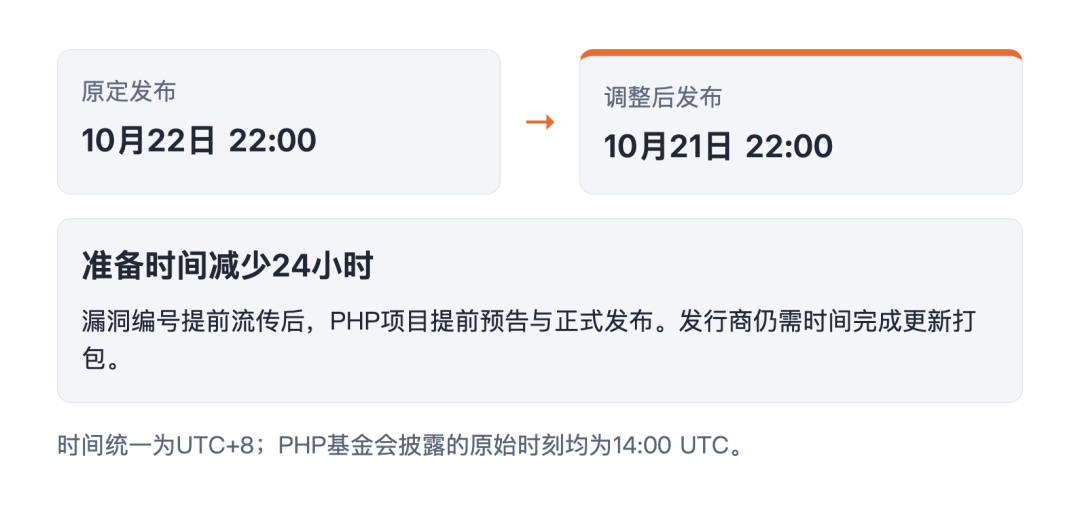
Às 3h30 da manhã do dia 21, a equipe do PHP emitiu um aviso com antecedência,
adiando o lançamento oficial em 24 horas completas
.Mas só porque a notificação foi enviada não significa que a atualização possa ser instalada. Os editores ainda estão empacotando e, se forem avançados, os usuários saberão que estão em perigo, mas não receberão atualizações fáceis de instalar.
O trailer foi lançado há cerca de meia hora e o vídeo de demonstração do ataque também desapareceu.
A PHP Foundation analisou e declarou que a Califórnia enviou por engano uma demonstração de ataque. O vídeo foi rapidamente excluído, mas cópias foram distribuídas.
Na tarde do dia 21, até a imagem da construção reparada foi divulgada com antecedência. Depois que a Chainguard divulgar essas imagens, o mundo exterior poderá comparar os códigos antigos e novos e inferir onde estão as vulnerabilidades.
Às 15h43 do mesmo dia, o diretor de tecnologia da Cloudflare, Dane Knecht, postou no X:
Os primeiros ataques foram vistos.
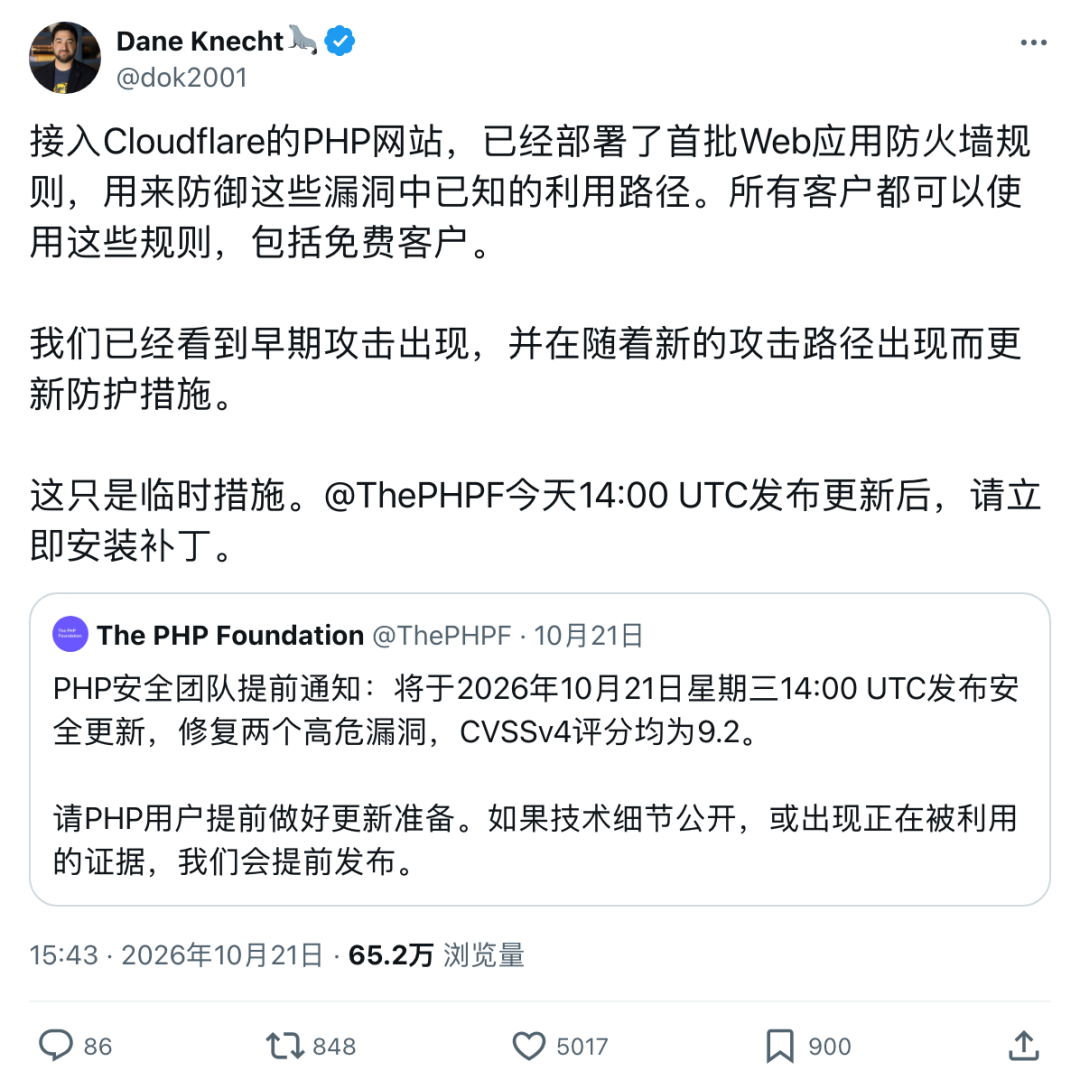
Quando ele postou, o patch não estava programado para ser lançado antes das 10 horas daquela noite.
O ataque chegou e ainda faltam mais de seis horas.
A Cloudflare divulgou posteriormente que os invasores já estavam alterando as solicitações para tentar contornar as regras de proteção.
A Cloudflare implantou proteção para clientes gratuitos e pagos usando seu Web Application Firewall, mas Dane enfatizou que
esta é apenas uma medida temporária e deve ser instalada à medida que os patches forem lançados
.Na noite do dia 21,
PHP8.5.12, 8.4.27, 8.3.36 e 8.2.35
Finalmente liberado. A equipe PHP também preparou correções mínimas de código-fonte para 7.4, 8.0 e 8.1 para editores e serviços de suporte de longo prazo para produzir pacotes de atualização.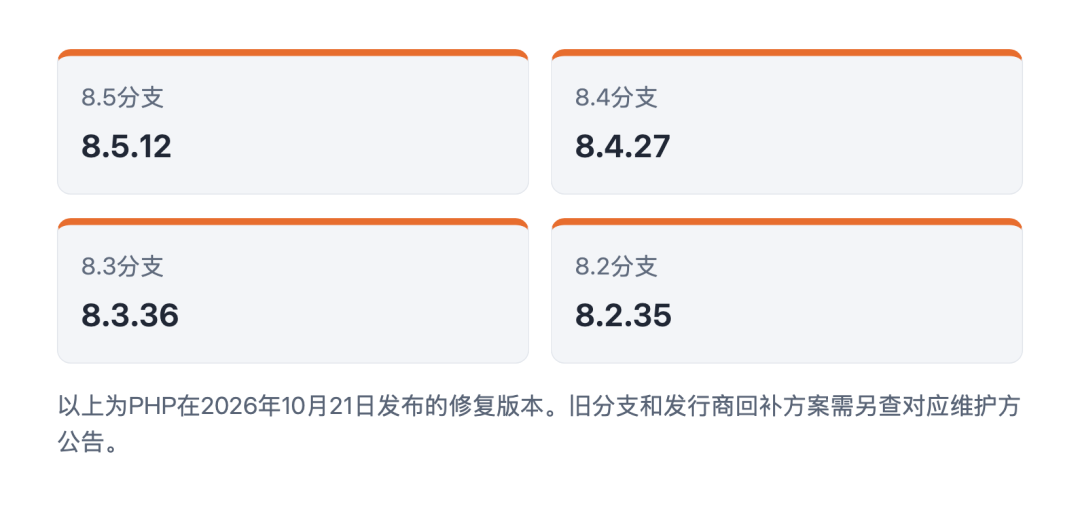
Visualização do OpenAI
Mais vulnerabilidades importantes ainda estão por vir
Às 0h35 do dia 22, a OpenAI lançou outra habilidade de verificação do Codex para ajudar os operadores de sites a verificar a versão do PHP para determinar se ela pode ser afetada.
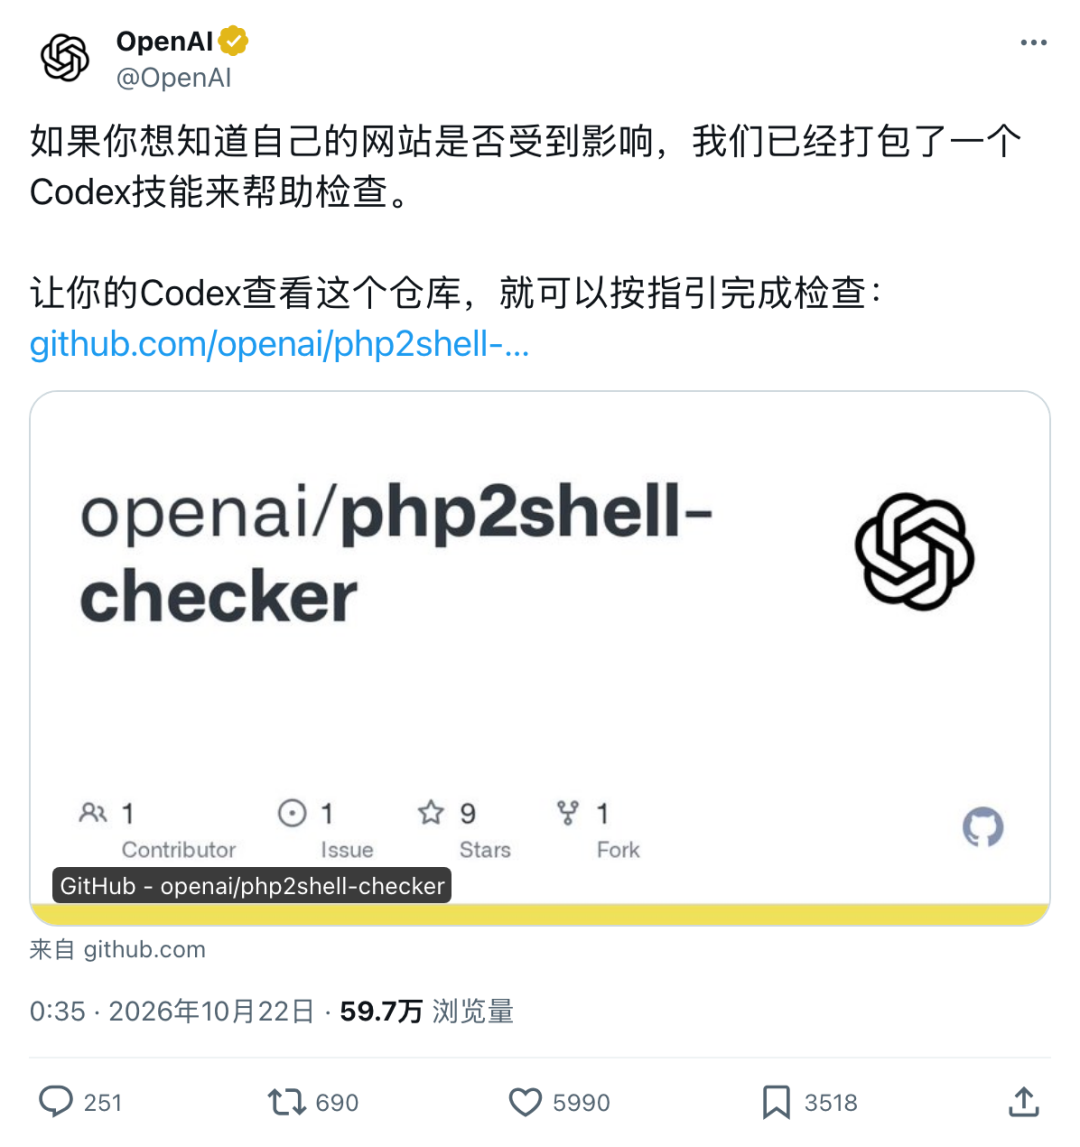
Ele verifica a versão do PHP e não consegue concluir a atualização do site; se não conseguir nem verificar a versão, não poderá ser considerado seguro com base nisso.
E a OpenAI já anunciou:
PHP é apenas uma das muitas vulnerabilidades importantes que a equipe descobriu e está corrigindo.
Espera-se que esse tipo de descoberta aumente significativamente nos próximos meses!
Comentários