Resumo:
Com a rápida popularidade da tecnologia de inteligência artificial na vida diária e nas áreas de negócios, os cibercriminosos também estão transformando essa tecnologia em novas ferramentas de ataque. A equipe de inteligência de ameaças do Google (GTIG) divulgou recentemente um relatório afirmando que as organizações hackers evoluíram do simples uso de IA para gerar instruções para a implantação de estruturas de ataque autônomas e multiagentes para descobrir e explorar automaticamente vulnerabilidades de segurança. A automação dos ataques à rede está melhorando significativamente.
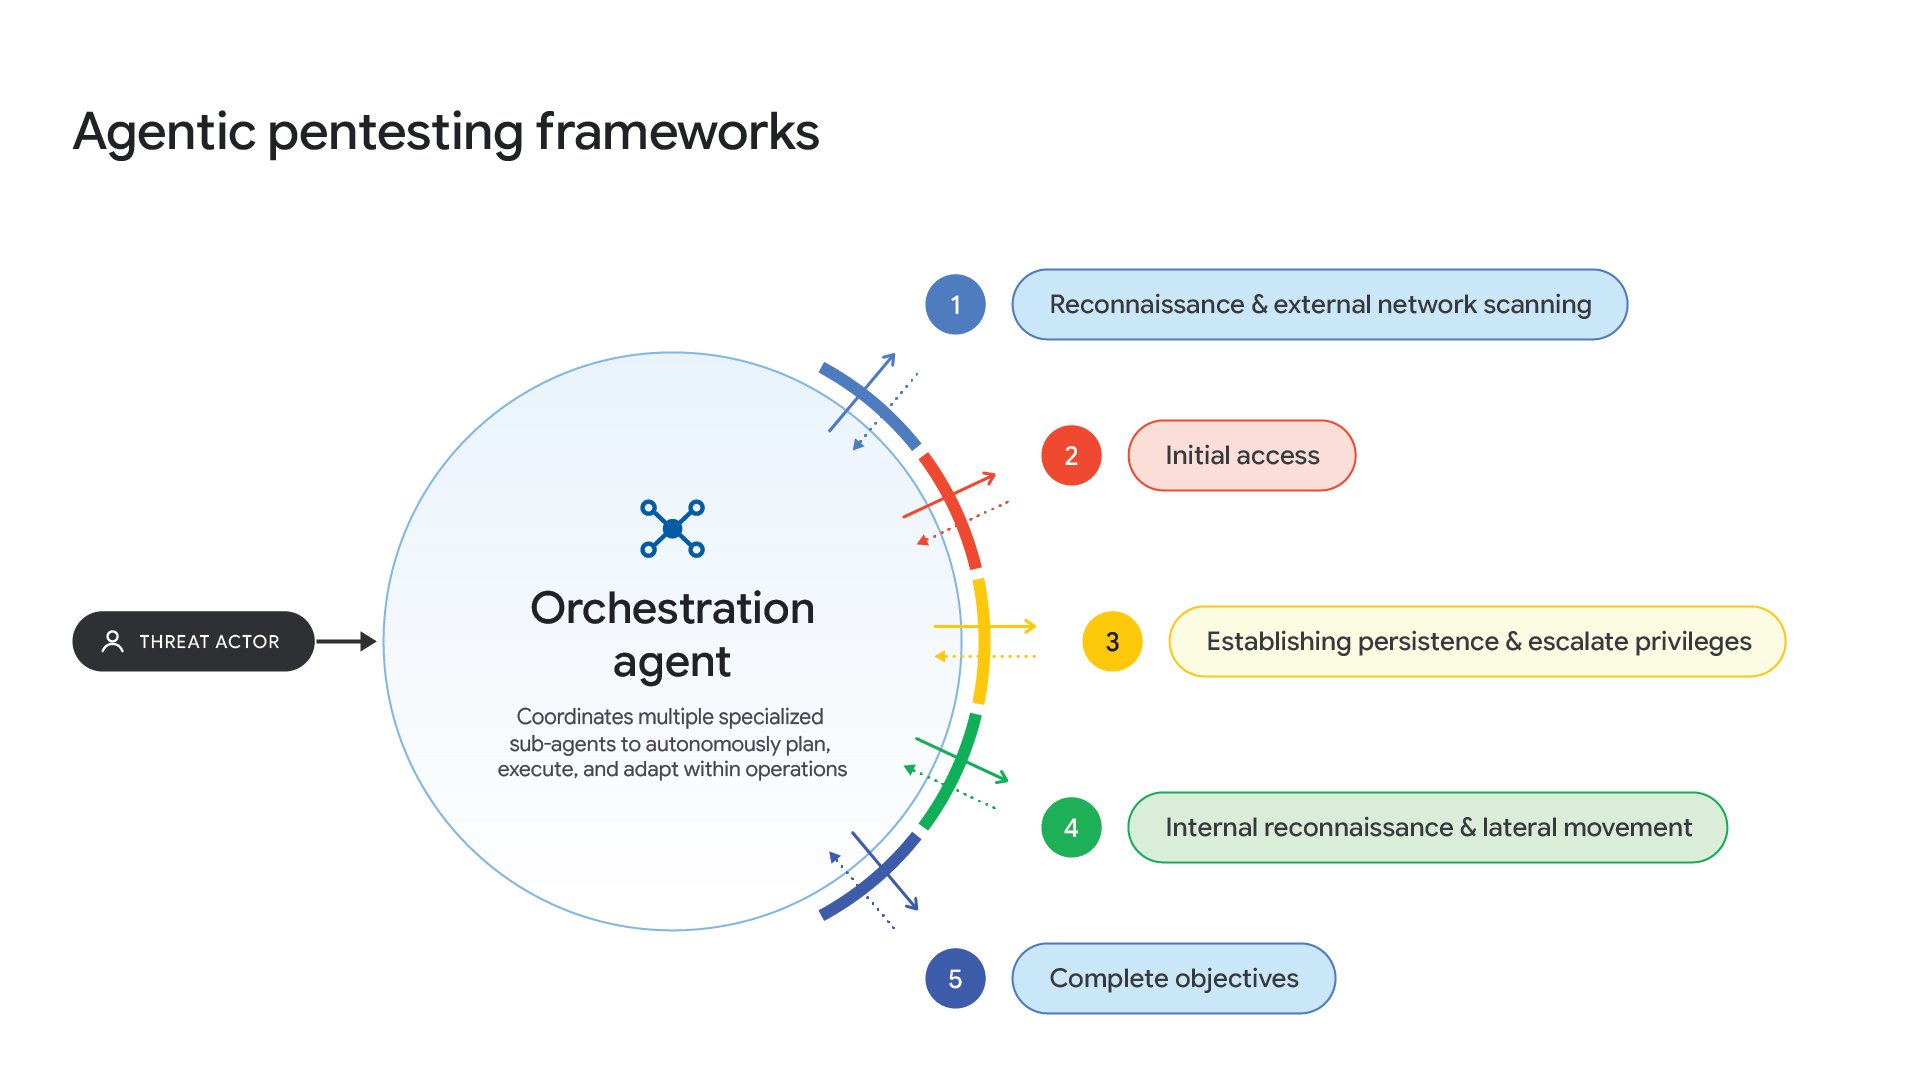
O relatório mostra que os invasores agora podem usar sistemas de agentes de IA para realizar automaticamente mineração, análise e exploração de vulnerabilidades, reduzindo significativamente o tempo de preparação de ataques e melhorando a eficiência operacional. Os investigadores do GTIG prevêem que nos próximos três meses, os hackers serão capazes de lançar ataques cibernéticos de baixo limiar que quase não requerem participação humana, e a maioria dos processos poderá ser concluída de forma autónoma por agentes de IA.
Os pesquisadores descobriram que os cibercriminosos estão usando um grande número de ferramentas e estruturas legítimas de teste de penetração de código aberto para realizar ataques, incluindo plataformas como CyberStrikeAI, PentAGI e CAIRN. Não muito tempo atrás, o FBI emitiu um alerta afirmando que uma plataforma de testes de penetração baseada em IA chamada ARTEX está sendo usada por organizações ameaçadoras para automatizar ataques a empresas e instituições em todo o mundo.
O GTIG afirmou que, no trimestre mais recente, a equipe de pesquisa observou pela primeira vez que os atores da ameaça usaram uma grande estrutura de modelo de linguagem para concluir todo o processo de descoberta e exploração de vulnerabilidades sem qualquer envolvimento humano. Isto significa que os ataques automatizados à rede ultrapassaram um limiar importante e entraram numa nova fase de desenvolvimento.
Por exemplo, o relatório afirmou que os pesquisadores descobriram que os hackers estavam usando um sistema de IA multiagente chamado "exploit_agent" para conduzir ataques automatizados a sites franceses de mídia, entretenimento e educação. O sistema pode analisar continuamente atualizações de software dos principais aplicativos de rede, encontrar possíveis vulnerabilidades de segurança e tentar explorá-las automaticamente.
O Google destacou que o surgimento dessas estruturas reduziu bastante o intervalo de tempo para as equipes de segurança corrigirem vulnerabilidades. No passado, o pessoal de segurança muitas vezes tinha tempo suficiente para implantar atualizações e corrigir vulnerabilidades; com a ajuda de ferramentas de automação de IA, os invasores podem transformar vulnerabilidades conhecidas em armas e lançar ataques rapidamente. No entanto, o Google também afirmou que esses sistemas às vezes produzem pistas de ataque mal identificadas ou inválidas.
O GTIG acredita que a adoção de tais estruturas pelos invasores marca uma grande mudança nos padrões de intrusão de rede. Embora os fundamentos da intrusão não tenham mudado, com meios tradicionais como o roubo de credenciais ou a exploração de sistemas não corrigidos ainda presentes, a capacidade das estruturas automatizadas de encadear cadeias de ataque complexas à “velocidade da máquina” e operar em escalas maiores criou desafios novos e sem precedentes para os esforços de defesa da rede.
Em resposta a essa tendência, o Google enfatiza que as empresas devem corrigir os sistemas abertos à Internet o mais rápido possível e reduzir ao máximo o tempo entre o lançamento do patch e a implantação oficial. O relatório acredita que, em vez de procurarem activamente novas vulnerabilidades, os atacantes estão agora mais inclinados a explorar rapidamente vulnerabilidades que foram divulgadas publicamente, mas que ainda não foram corrigidas. Portanto, manter o sistema continuamente atualizado ainda é uma das medidas mais eficazes para melhorar a segurança.
Ao mesmo tempo, o Google acredita que a IA não está sendo usada apenas para o ataque, mas também para a defesa. A empresa mencionou um agente de segurança de IA chamado “Big Sleep”, que procura proativamente vulnerabilidades de software conhecidas e ajuda a corrigi-las. O Google também apresentou sua arquitetura de segurança AI Threat Defense, que combina modelos de IA, análise de prioridade de risco e recursos de reparo automatizado para detectar e responder mais rapidamente a ameaças de rede.
Os membros da indústria acreditam que, à medida que as ferramentas de ataque baseadas em IA continuam a amadurecer, o campo da segurança de rede está a entrar numa nova fase em que tanto o ataque como a defesa dependem da inteligência artificial. No futuro, as empresas não só terão de enfrentar a pressão trazida pela expansão dos ataques automatizados, mas também terão de contar com sistemas de proteção de IA mais avançados para lidar com os crescentes riscos de rede.
Comentários