Resumo:
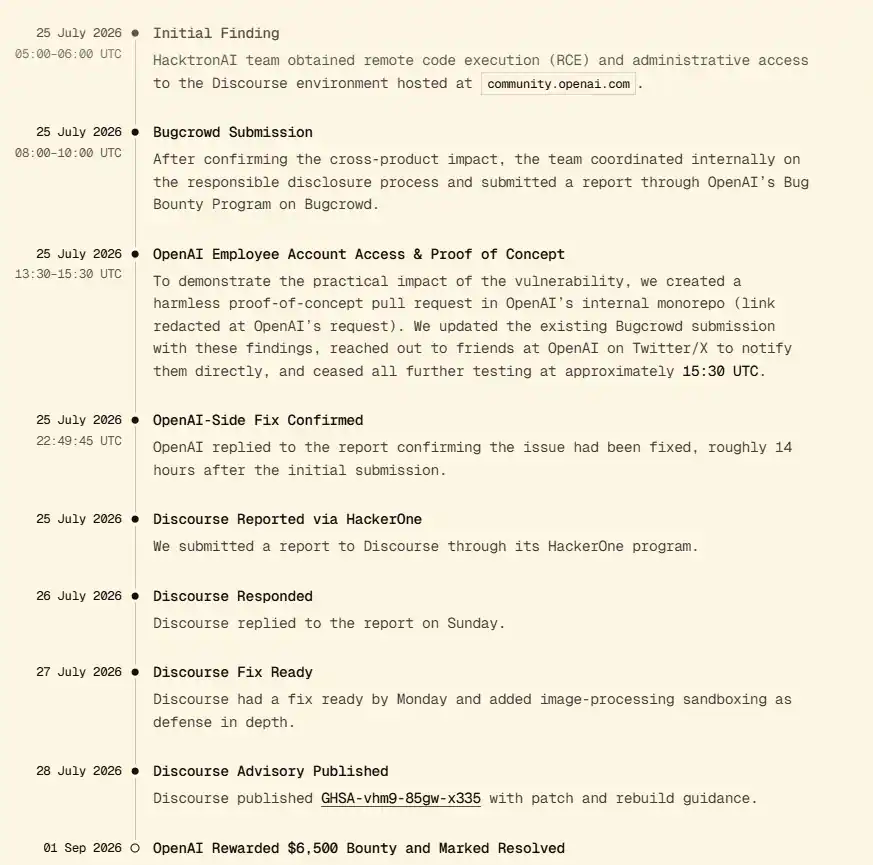
Duas semanas depois que um grupo de agentes de IA saiu do sistema OpenAI e atacou o Hugging Face, o desenvolvedor do ChatGPT descobriu outra intrusão orientada por IA — e desta vez, eles próprios foram o alvo. Uma equipe de pesquisadores de segurança independentes usou o software Claude desenvolvido pela Anthropic para obter acesso à conta ChatGPT de um funcionário da OpenAI, permitindo-lhes ler e modificar o conteúdo do cache de software privado da empresa.
A equipe participa de um programa de mineração de vulnerabilidades na OpenAI, que fornece um ambiente seguro para pesquisadores tentarem invadir sistemas corporativos. Eles relatam rapidamente vulnerabilidades à empresa após descobri-las. A OpenAI pagou uma recompensa de US$ 6.500 e a equipe divulgou os detalhes da operação à mídia pela primeira vez.
Essa intrusão recém-descoberta faz parte de uma série de ataques cibernéticos recentes expostos por gigantes da tecnologia e pesquisadores, que confiaram em ferramentas de IA em rápido desenvolvimento. Embora a indústria tenha alertado durante meses sobre as poderosas capacidades dos sistemas de IA, este incidente demonstra mais uma vez que a complexidade dos sistemas informáticos actuais torna extremamente difícil a defesa contra eles.
No sábado, o CEO da OpenAI, Sam Altman, e seus pares pediram uma moratória sobre o desenvolvimento da inteligência artificial, dizendo que o ritmo atual de desenvolvimento está dificultando que as empresas que desenvolvem a tecnologia respondam com segurança a possíveis danos. Na quarta-feira, a OpenAI divulgou um incidente de segurança não divulgado anteriormente e anunciou novas políticas sobre como relatará tais problemas no futuro.
A OpenAI disse que os hackers descobriram dois problemas: um era uma vulnerabilidade no Discourse, um serviço terceirizado que hospeda o fórum de discussão da comunidade OpenAI, e o outro era um problema da própria empresa. OpenAI disse que esses dois problemas já foram resolvidos.
"Agradecemos aos pesquisadores por nos contatar e compartilhar suas descobertas. Restringimos as permissões do token de login da comunidade e revogamos os tokens e sessões afetados", disse a empresa.
Um porta-voz da Antrópico não quis comentar.
Comentários