
Resumo:
Na noite de 11 para 12 de outubro, freezers e equipamentos de refrigeração em muitos supermercados franceses esquentaram repentinamente. O invasor colocou o sistema de refrigeração no modo de degelo, fazendo com que o equipamento aquecesse os componentes de resfriamento para derreter o gelo; Os promotores de Paris disseram que a temperatura de alguns equipamentos subiu para 50 graus Celsius e alguns equipamentos até pegaram fogo. As lojas foram forçadas a deitar fora alimentos refrigerados e congelados e as perdas associadas podem ascender a milhões de euros. A mídia francesa informou que mais de 400 lojas foram afetadas; O Carrefour disse que cerca de 80 lojas foram afetadas, o Grupo Les Mousquetaires, ao qual pertencem o Intermarché e o Netto, disse que mais de 300 lojas foram afetadas, e o Monoprix disse que cerca de 5% das lojas foram afetadas. A Coopérative U disse que 80 de suas aproximadamente 2.000 lojas estavam com problemas.
A agência francesa de segurança cibernética CERT-FR confirmou que vários sistemas de controle remoto de equipamentos de refrigeração foram comprometidos, envolvendo as séries Danfoss AK-SM e AK-SC, bem como os sistemas de supervisão XWEB e Dixell XWEB da Copeland. A Danfoss disse que a maioria dos dispositivos afetados são controladores mais antigos, incluindo o AK-SM 800 e o AK-SC 355. Os promotores de Paris iniciaram uma investigação, mas até agora a identidade do invasor, o método de intrusão e se o invasor explorou vulnerabilidades conhecidas ainda não foram anunciados.
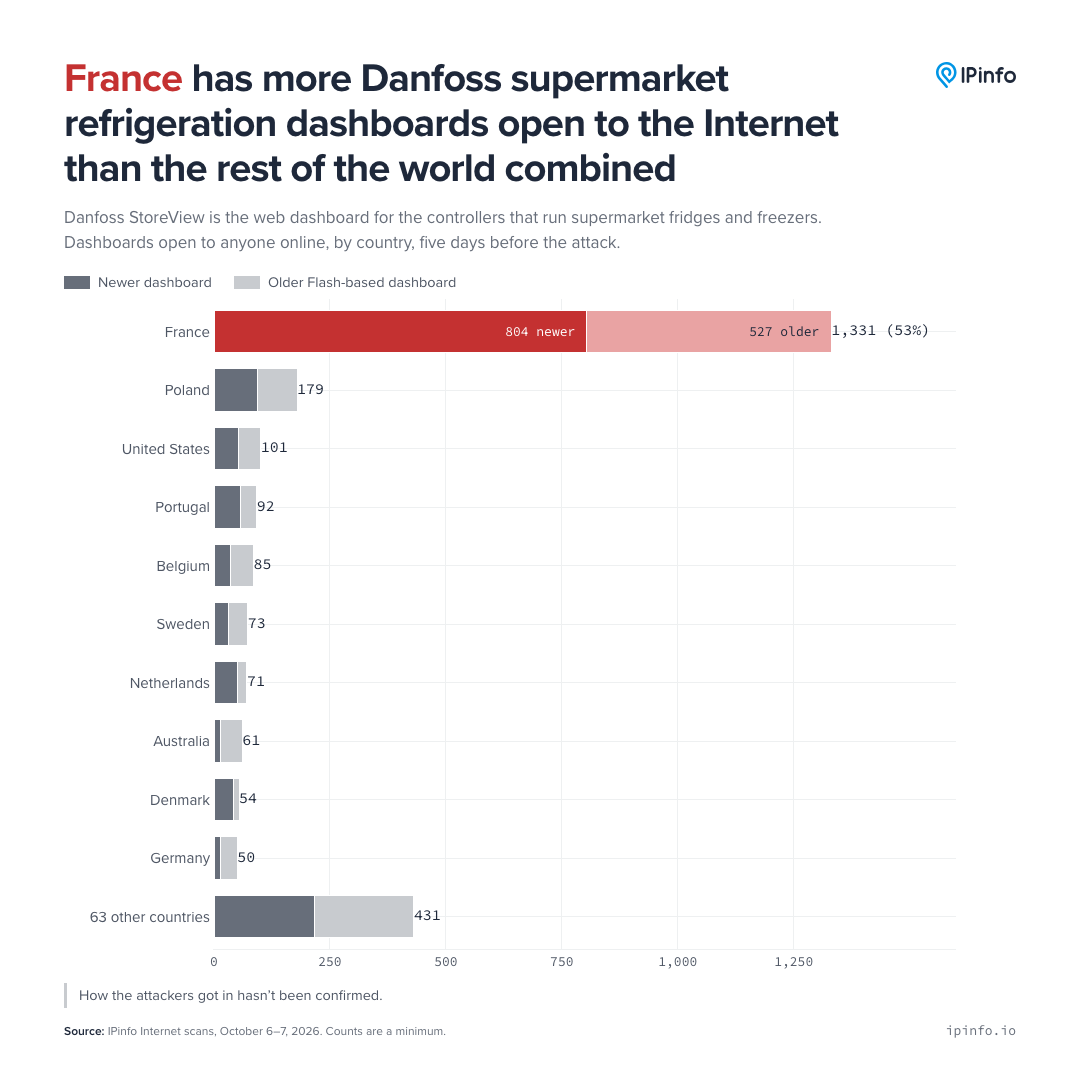
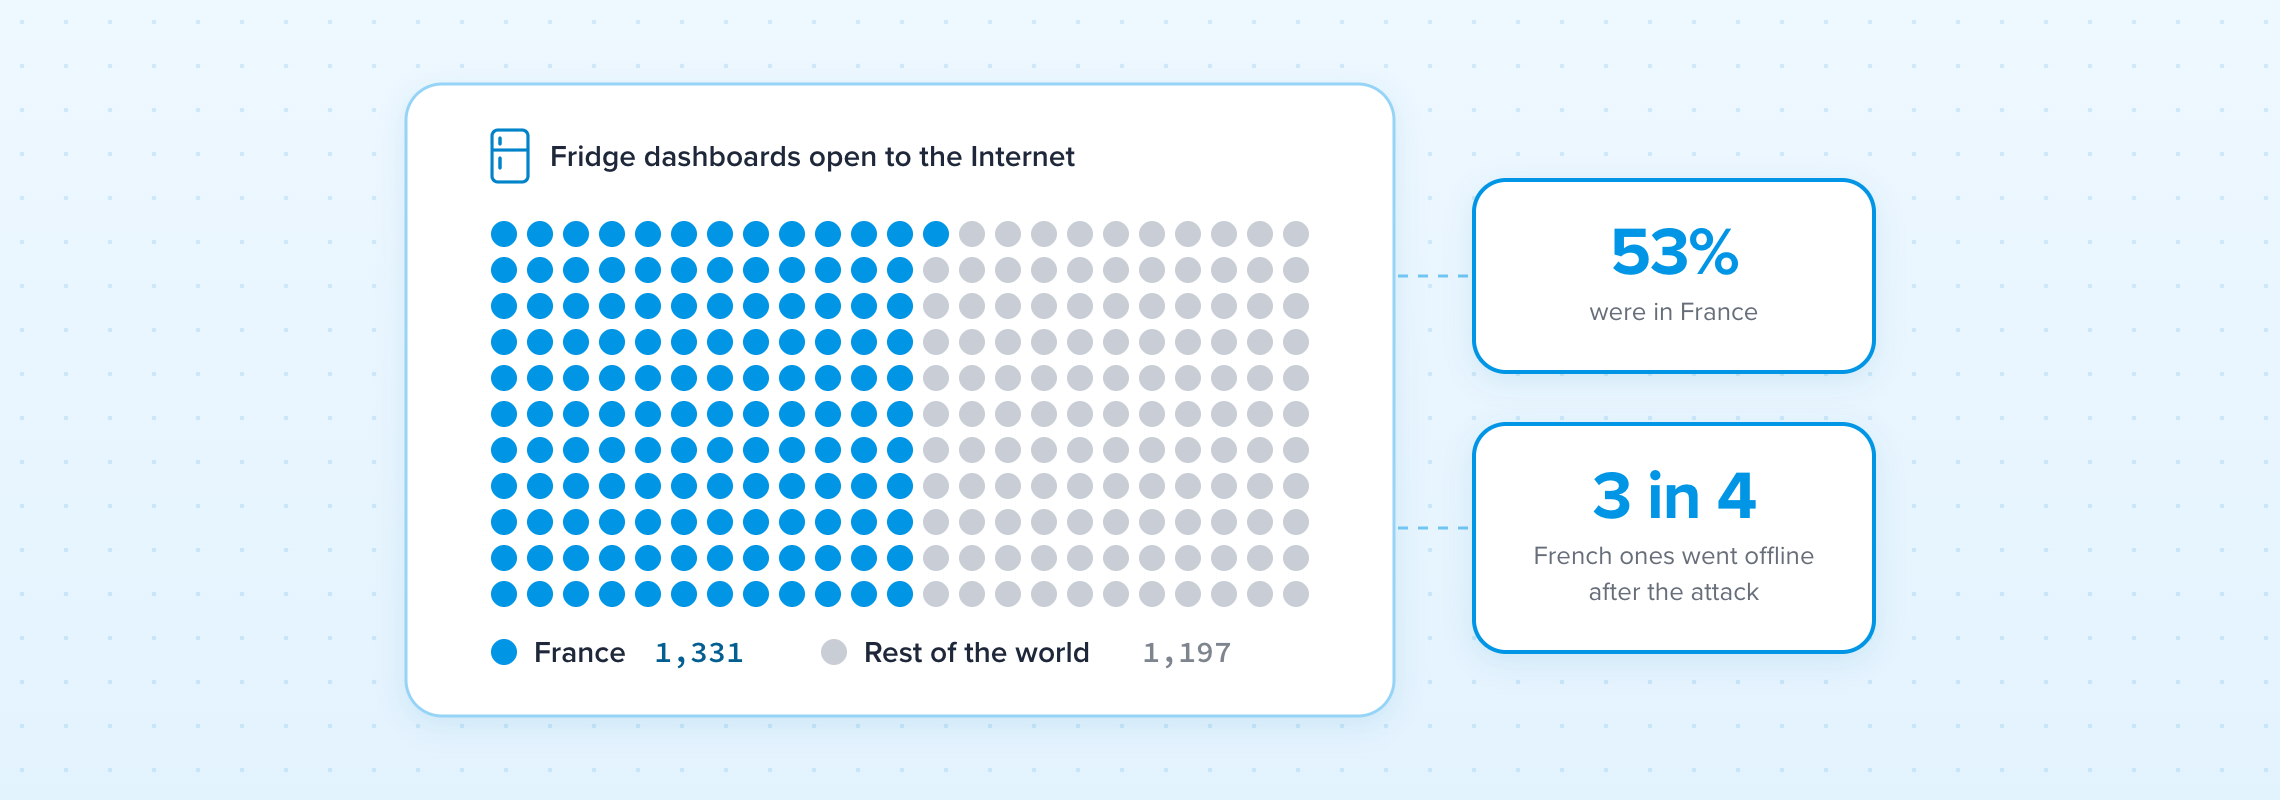
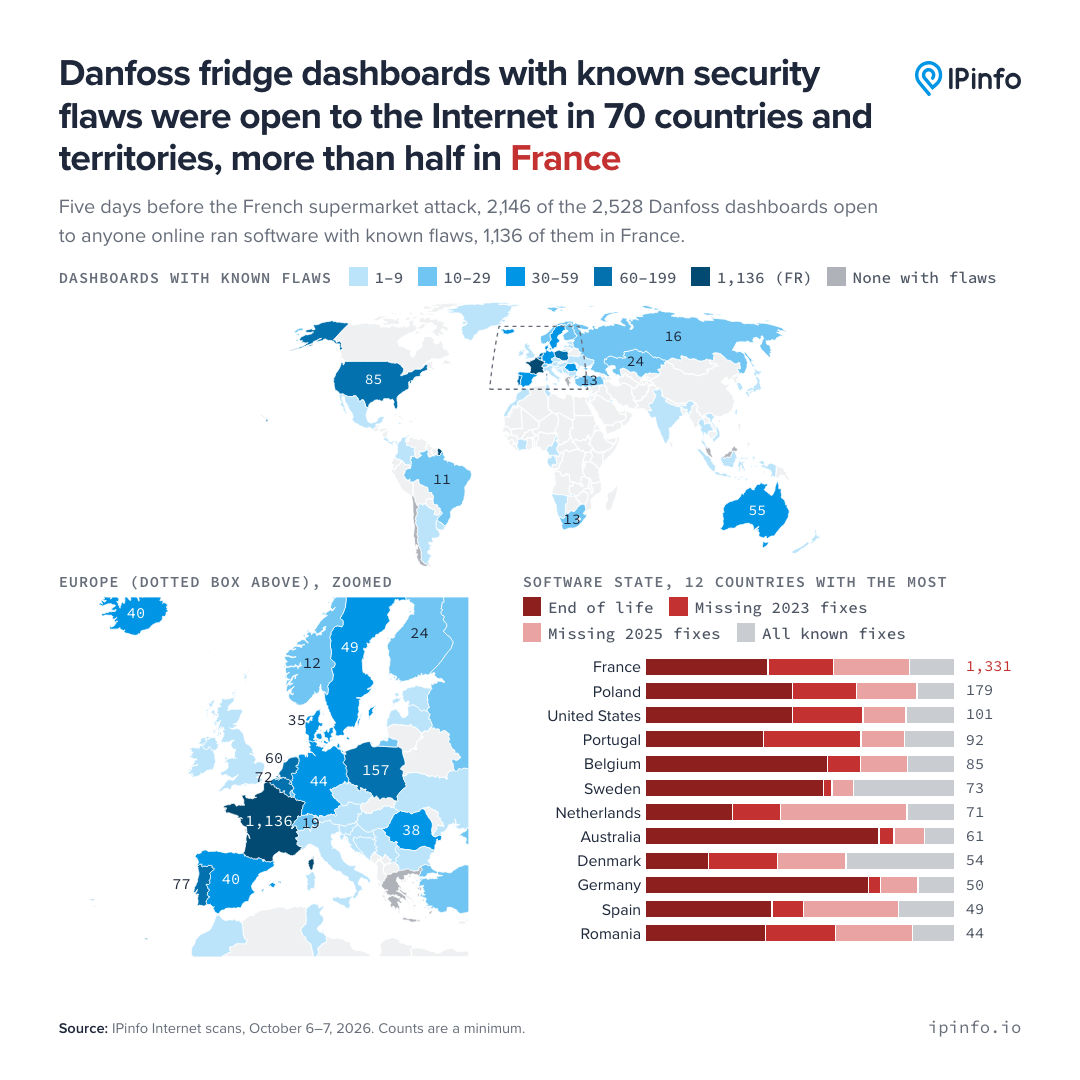
A empresa de dados de endereços IP IPinfo analisou os registros de varredura da Internet antes do incidente e descobriu que de 6 a 7 de outubro, cerca de cinco dias antes do ataque, um total de 2.528 painéis de controle Danfoss StoreView em todo o mundo estavam acessíveis a partir da rede pública, dos quais 1.331 estavam na França, representando 53% do total; os 1.197 restantes foram distribuídos em outros 72 países e regiões. A França tem mais exposições do que todas as outras regiões juntas, seguida pela Polónia com 179, pelos Estados Unidos com 101, Portugal com 92 e Bélgica com 85. As estatísticas aqui são painéis de controlo de redes públicas que podem ser descobertos por digitalização, o que não equivale ao número de supermercados, nem significa que todos os painéis foram comprometidos; IPinfo destacou que um endereço IP nem sempre corresponde a uma loja, e o número é apenas uma estimativa mínima com base no IPv4 e sua porta de digitalização.
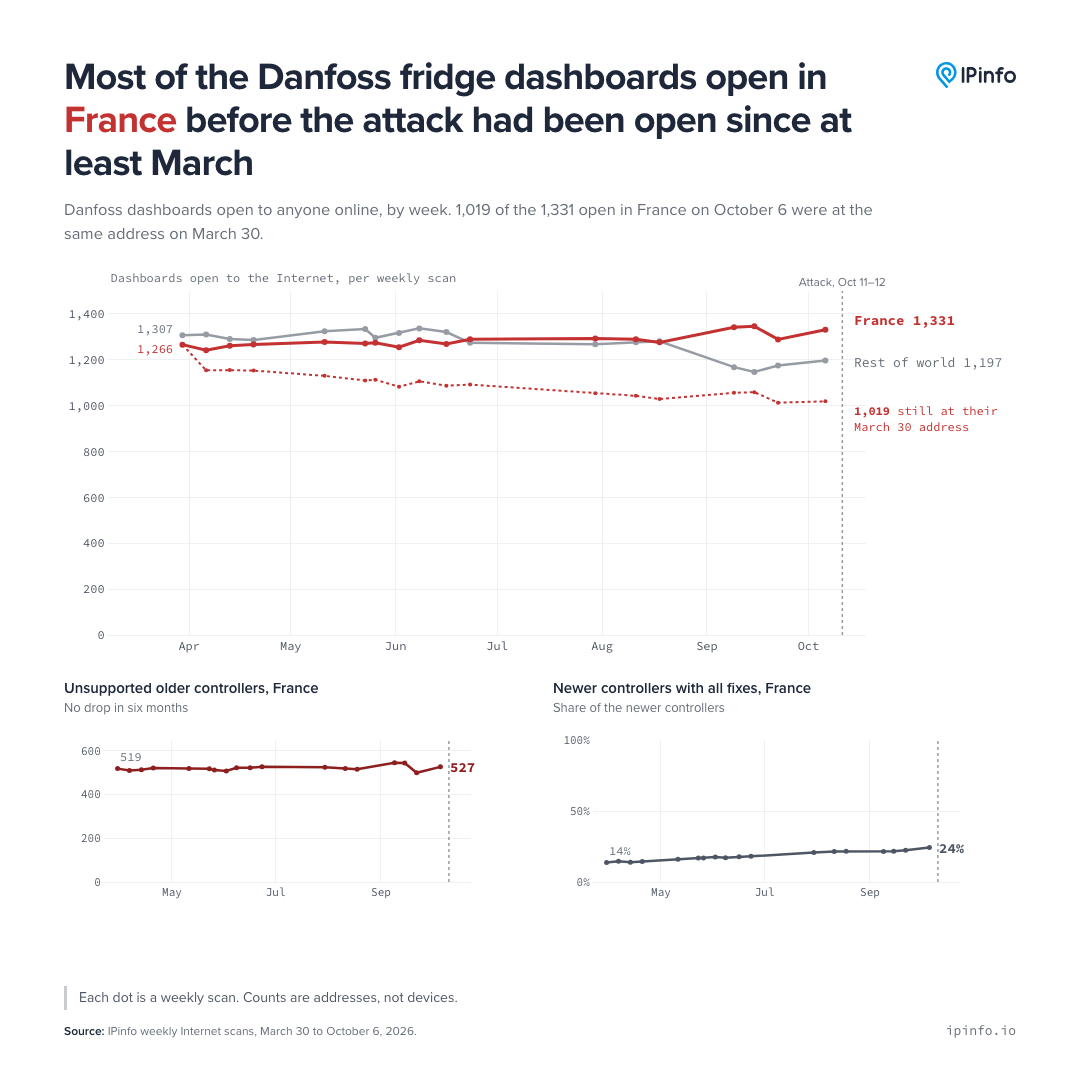
Esses painéis de controle não apareceram on-line repentinamente após o incidente. As varreduras semanais do IPinfo do final de março de 2026 mostram que cerca de 2.464 a 2.622 painéis de controle Danfoss são expostos todas as semanas em todo o mundo, com cerca de metade deles localizados na França. Dos 1.331 painéis franceses descobertos na varredura de outubro, 1.019 apareceram no mesmo endereço IP em 30 de março, indicando que muitos dispositivos foram expostos durante pelo menos meio ano. Embora a proporção de atualizações de software para dispositivos franceses tenha aumentado de 14% em março para 24% em outubro, o progresso tem sido lento.
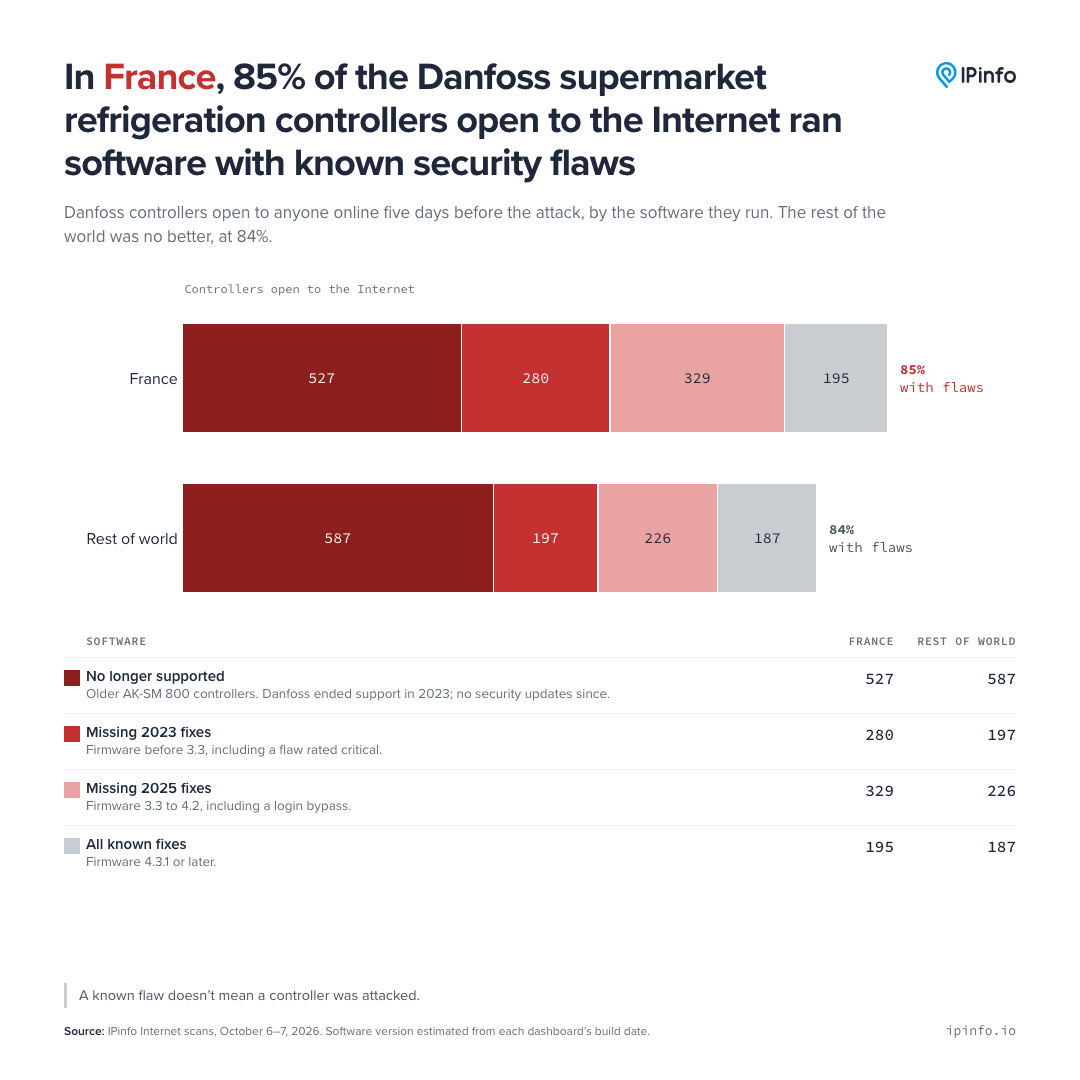
O IPinfo descobriu que 1.136 dos painéis de controle verificados na França, cerca de 85%, estavam executando software com falhas de segurança conhecidas; a proporção noutros países e regiões também foi de cerca de 84%, indicando que o problema em França se deve principalmente ao grande número de dispositivos expostos à rede pública, e não ao facto de a sua taxa de patching ser significativamente pior do que noutros lugares. Dos dispositivos vulneráveis na França, 527 são controladores mais antigos que a Danfoss parou de oferecer suporte; 280 estão faltando 2.023 correções de segurança e outros 329 estão faltando 2.025 correções. O antigo AK-SM 800 interrompeu o suporte ao ciclo de vida em 2023. No mesmo ano, pesquisadores de segurança divulgaram uma vulnerabilidade que pode ignorar o login; controladores mais novos também podem não ter patches subsequentes se não forem atualizados para o firmware correspondente.
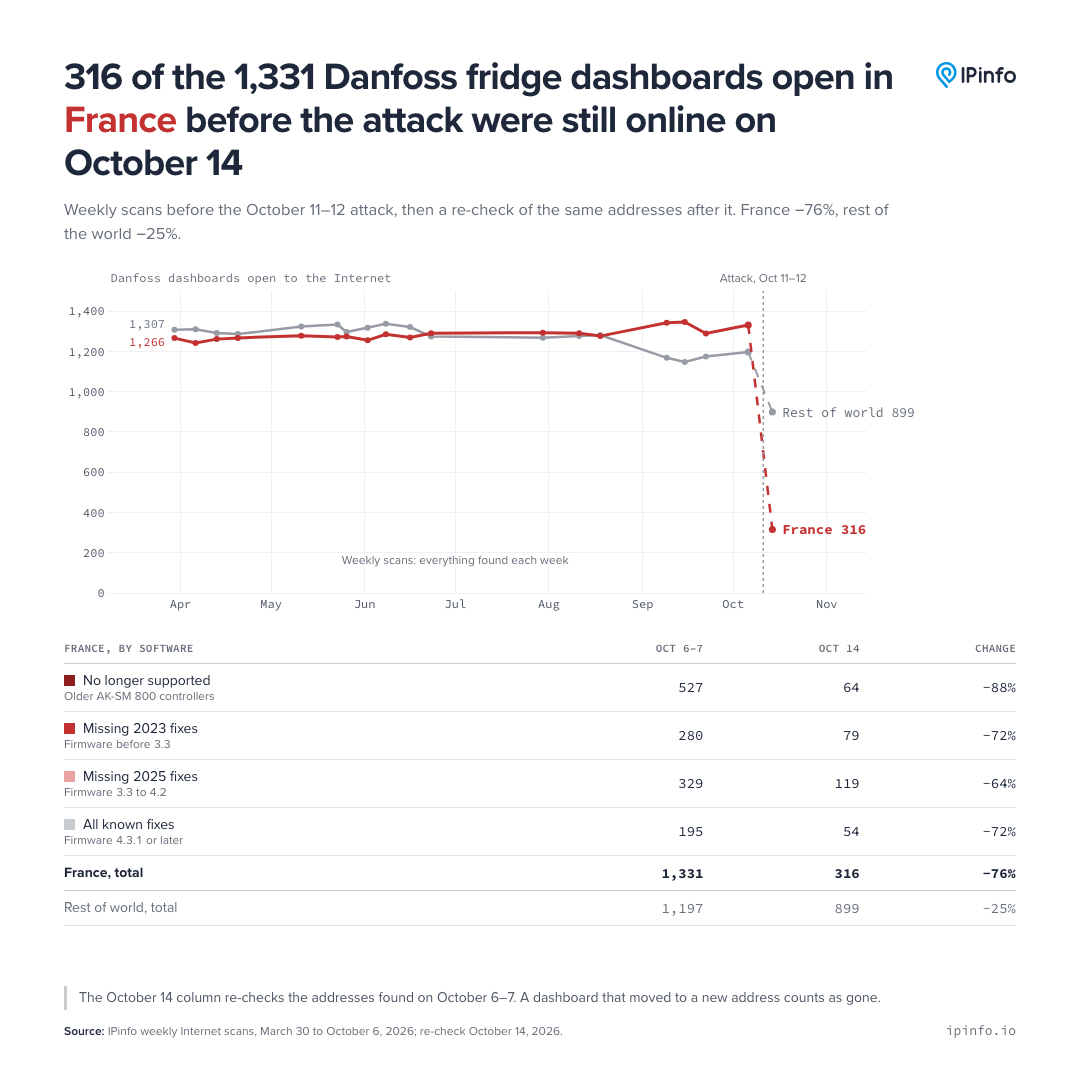
Após o ataque, o número de exposições em redes públicas caiu rapidamente. Numa varredura realizada pela IPinfo em 14 de outubro, apenas 316 dos 1.331 endereços franceses originais ainda estavam online, uma diminuição de aproximadamente 76%; o número de controladores antigos que pararam de oferecer suporte caiu de 527 para 64, e até mesmo o número de dispositivos totalmente atualizados caiu de 195 para 54. Com base nisso, o IPinfo determinou que muitas lojas podem ter se desconectado da rede pública em vez de concluir as atualizações de software. Outra agência de digitalização da Internet, a Censys, também observou uma diminuição significativa no número de painéis relevantes em França, mas alguns equipamentos antigos continuam expostos.
CERT-FR alerta que os ataques contra estes sistemas de controle de refrigeração podem ainda estar em andamento. A agência recomenda que as operadoras retirem o acesso da rede pública aos equipamentos e troquem a manutenção remota por uma VPN segura ou conexão de rede protegida; Os equipamentos Danfoss também devem atualizar o firmware, definir o nível de segurança para Estrito e alterar a senha padrão. Os operadores também devem verificar a configuração completa do equipamento, principalmente o cronograma de degelo. Uma redefinição de fábrica por si só não é suficiente para eliminar o risco, pois os dispositivos que não são mais suportados e que não podem ser corrigidos ainda podem ser comprometidos novamente.
A varredura do IPinfo só pode mostrar se o painel de controle está exposto e a versão aproximada do software. Não pode provar que estas vulnerabilidades conhecidas são a entrada para este ataque, nem pode confirmar quais lojas foram invadidas. O facto de a rede pública ser acessível não significa necessariamente que possa ser violada, mas quando o antigo sistema de controlo carece de atualizações durante muito tempo e está diretamente ligado à Internet, o risco aumentará significativamente.
Comentários