Resumo:
Com o rápido desenvolvimento da tecnologia de inteligência artificial, aumentam as preocupações sobre o uso da IA para lançar ataques cibernéticos em grande escala. O CEO da Microsoft, Satya Nadella, declarou recentemente num evento público que existe um grande número de sistemas de infra-estruturas críticas “inparáveis” em todo o mundo, e estes dispositivos e plataformas podem enfrentar desafios de segurança cada vez mais graves no futuro.
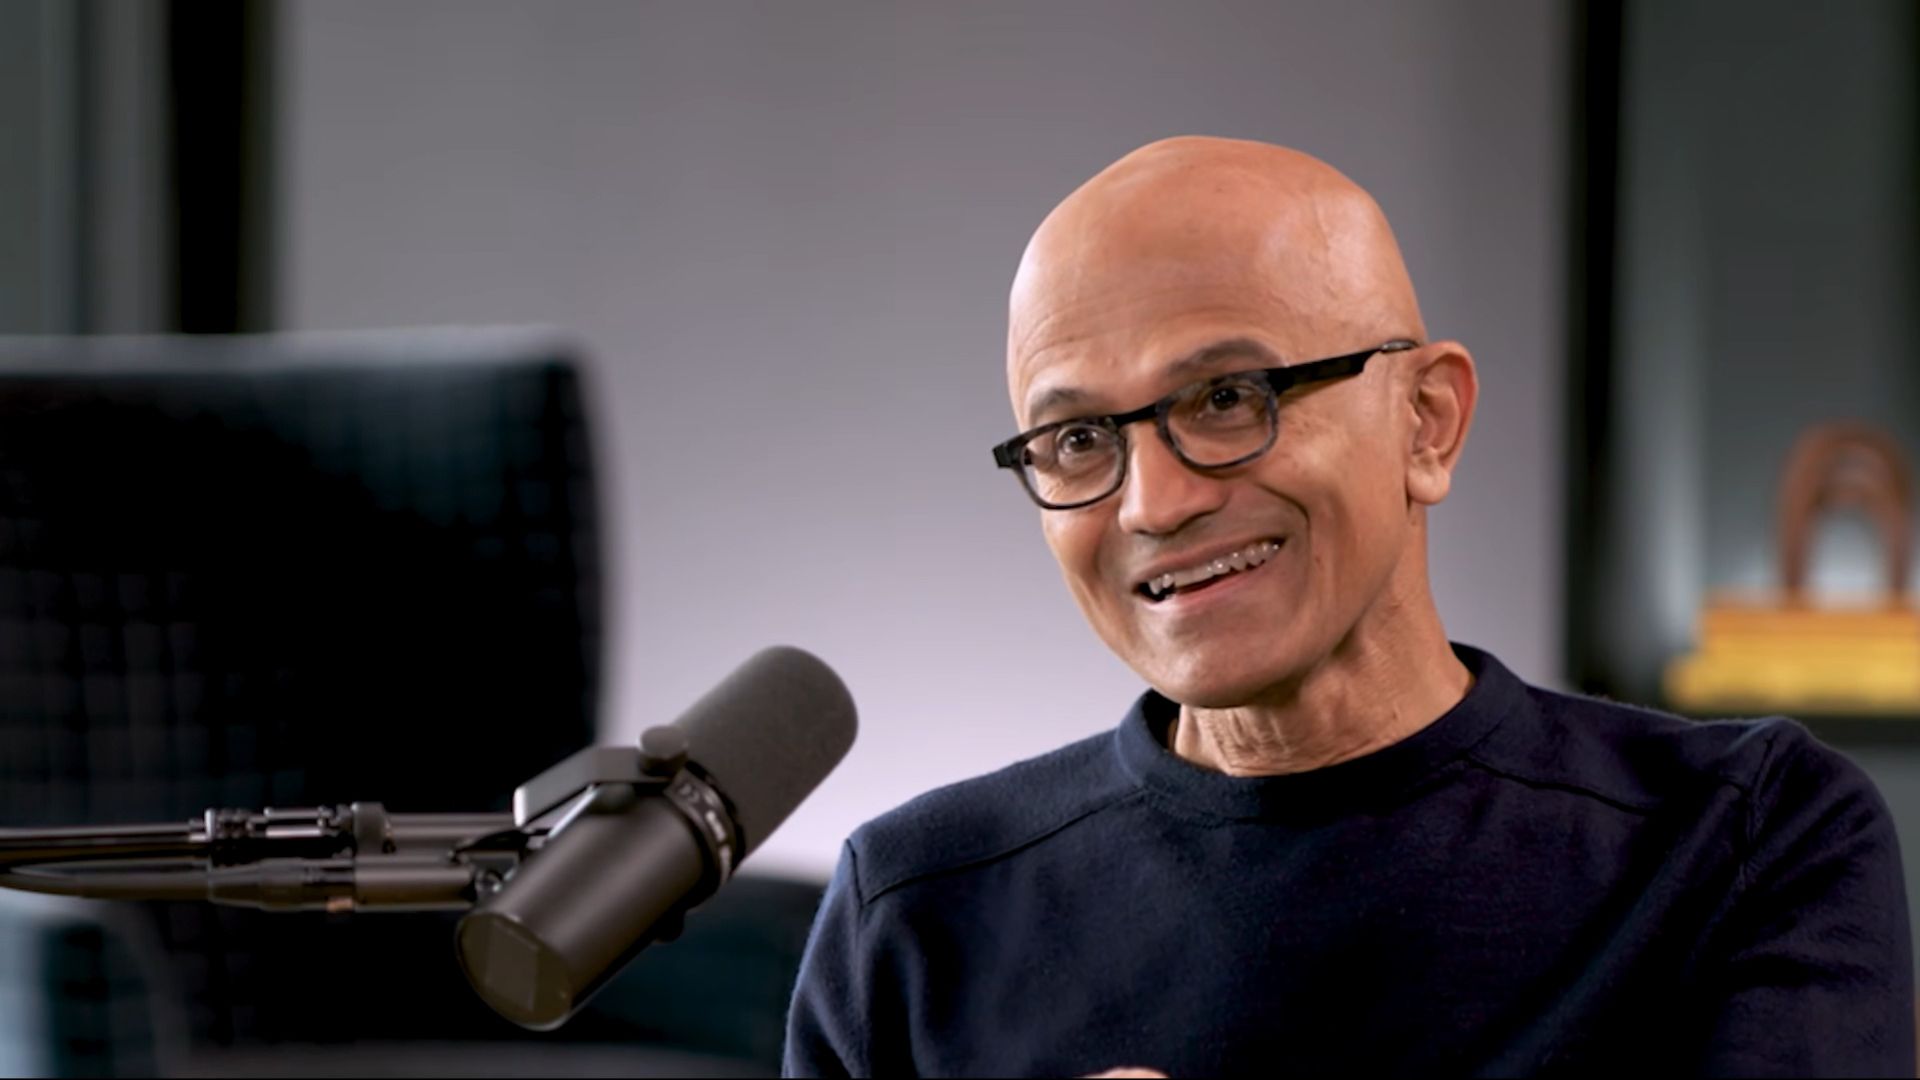
Nadella destacou que muitas infra-estruturas críticas foram estabelecidas há décadas, incluindo energia, energia, controlo industrial, transportes e outros serviços públicos importantes. Como esses sistemas são projetados há muito tempo, seu ambiente operacional e arquitetura de software e hardware são muitas vezes difíceis de atualizar, e alguns dispositivos não conseguem nem mesmo instalar patches de segurança por meio de métodos tradicionais. Mesmo que novas vulnerabilidades de segurança sejam descobertas, as organizações operacionais podem não conseguir corrigi-las rapidamente.
Ele enfatizou que este não é um simples problema de atualização de software. Para muitos sistemas críticos, o tempo de inatividade pode afetar as operações sociais, por isso os operadores muitas vezes relutam em atualizar frequentemente os equipamentos. E à medida que os sistemas envelhecem, cada vez mais infraestruturas ficam expostas às ameaças cibernéticas modernas.
Ao falar sobre o impacto da inteligência artificial no cenário da segurança cibernética, Nadella acredita que a IA está mudando a forma como atacantes e defensores competem. O processo de ataque que costumava exigir muita experiência técnica e operações manuais pode agora ser automatizado com a ajuda da IA, reduzindo assim o limiar de ataque e melhorando a eficiência do ataque. Isso significa que as equipes de segurança enfrentarão ameaças cibernéticas maiores e mais rápidas no futuro.
No entanto, Nadella também disse que a inteligência artificial também é uma ferramenta importante para a defesa da rede. Ao usar IA para analisar logs do sistema, identificar comportamentos anormais e descobrir automaticamente vulnerabilidades potenciais, as equipes de segurança podem descobrir e bloquear atividades de ataque com mais rapidez. A futura competição pela segurança das redes será em grande parte caracterizada por uma competição de capacidades de IA entre atacantes e defensores.
Para o sector das infra-estruturas críticas, Nadella apelou à indústria e ao governo para que tomem medidas mais proactivas para melhorar a resiliência do sistema, em vez de dependerem apenas de mecanismos tradicionais de correção. Como alguns dispositivos não podem ser atualizados a tempo ou mesmo não podem ser atualizados, as políticas de segurança precisam ser fortalecidas em vários níveis, como design de arquitetura, isolamento de rede, controle de acesso e monitoramento contínuo.
Os especialistas do setor acreditam que, à medida que as ferramentas de inteligência artificial continuam a se tornar mais populares, as atividades de ataques cibernéticos poderão ser ainda mais automatizadas e ampliadas, e a infraestrutura crítica que está em funcionamento há muito tempo e é difícil de atualizar se tornará um dos pontos de risco mais preocupantes. A última declaração de Nadella também reflecte a nova realidade que a indústria da cibersegurança enfrenta actualmente: Na era da IA, garantir a segurança de infra-estruturas críticas requer não apenas a correcção contínua de vulnerabilidades, mas também a necessidade de repensar a forma como o sistema de defesa geral é construído.
Comentários