Resumo:
Muitas agências de segurança de rede emitiram recentemente avisos de emergência, apontando que um novo método de ataque de rede de engenharia social chamado "ClickFix" está se espalhando rapidamente pelo mundo. Este método de ataque ignora habilmente os mecanismos tradicionais de download de arquivos maliciosos e detecção e eliminação de anexos de e-mail. Ao forjar pop-ups de erro de sistema altamente realistas em sites convencionais, ele induz os usuários de Windows e Mac a abrir ativamente terminais de sistema e colar e executar instruções maliciosas, conseguindo assim uma intrusão secreta que “permite à vítima hackear seu próprio dispositivo”.
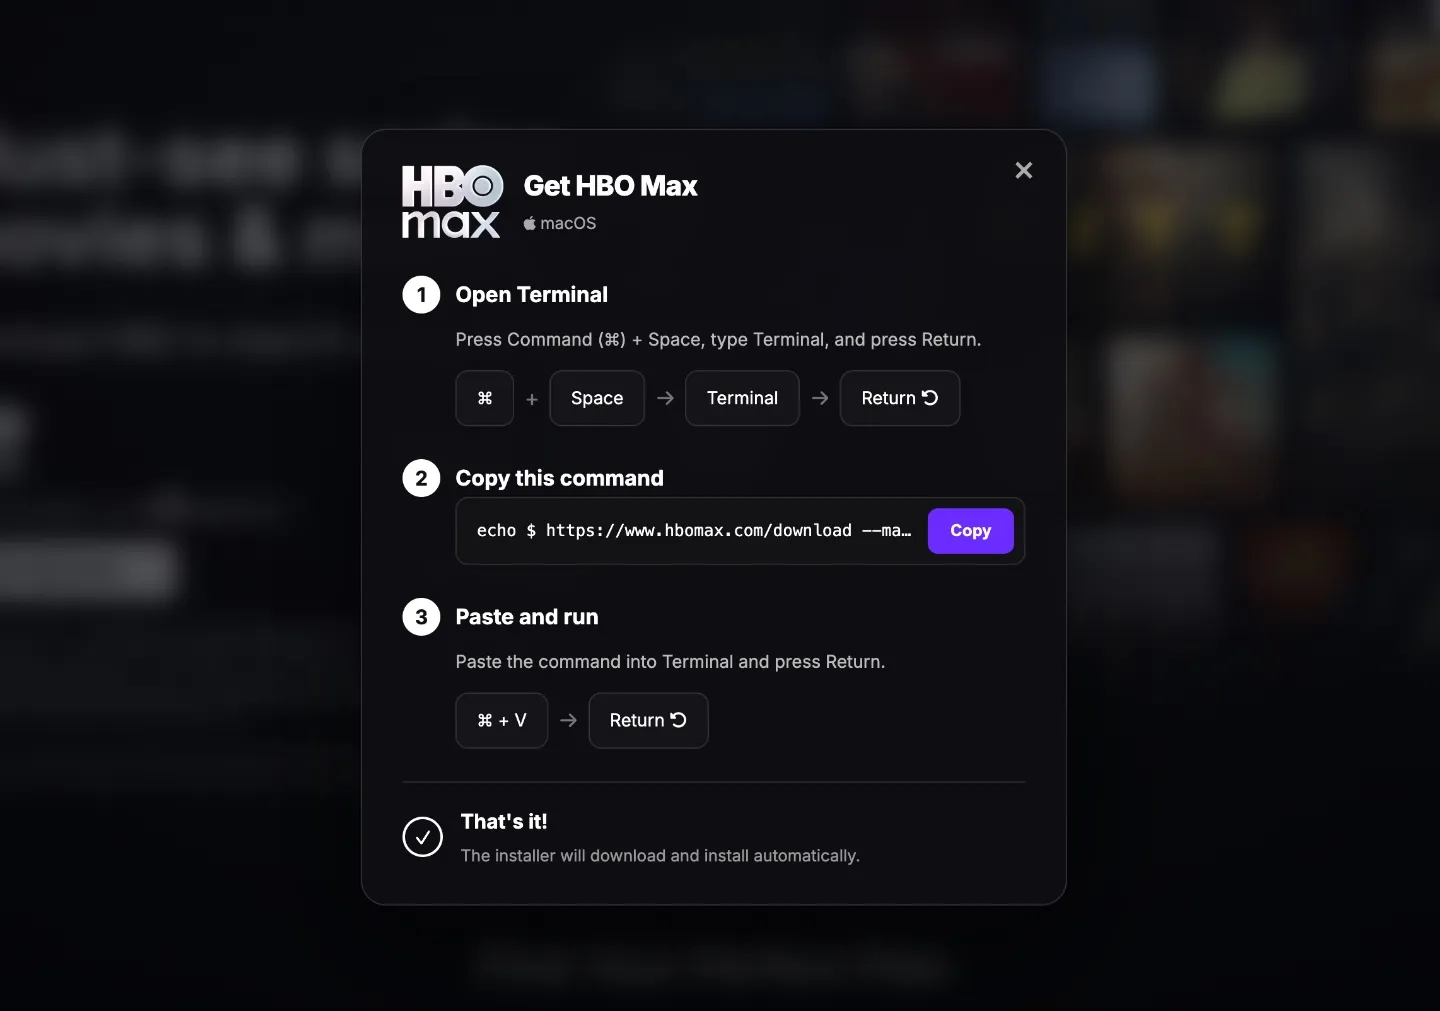
Ao contrário do método tradicional de download silencioso de arquivos de vírus diretamente por meio de links fraudulentos, o cerne do ataque ClickFix é explorar a confiança da vítima em erros comuns do navegador. Os invasores geralmente invadem primeiro os plug-ins de publicidade de sites regulares ou injetam scripts maliciosos. Quando os usuários visitam essas páginas da web adulteradas, a página exibe repentinamente caixas de aviso falsas, como "Google Chrome travou", "Falha na autenticação humano-computador da Cloudflare" ou "Exceção de resolução de DNS do sistema". Para criar a ilusão de conformidade técnica, a janela pop-up afirmará que este é um problema rotineiro que pode ser reparado rapidamente e fornecerá aos usuários um conjunto de chamadas “etapas de reparo com um clique”.
Quando a vítima for ingênua e clicar no botão "Copiar código" na interface, um script codificado em Base64 altamente ofuscado será gravado silenciosamente na área de transferência. Posteriormente, a caixa de prompt instruirá passo a passo os usuários do Windows a pressionar as teclas “Win + R” para abrir a janela de execução e abrir o PowerShell, ou instruirá os usuários do Mac a abrir o Terminal, colar o código diretamente e pressionar Enter para executar. Durante todo o processo, como o código é acionado pessoalmente pelo usuário com autoridade máxima, a maioria dos softwares antivírus e estratégias de proteção de download padrão integradas ao sistema operacional (como o Gatekeeper do macOS ou o Windows SmartScreen) geralmente não o julgam como um download externo ilegal e são completamente ignorados.
Pesquisadores de segurança analisaram que, uma vez executados esses comandos ofuscados no terminal, o sistema se conectará silenciosamente ao servidor remoto controlado pelo invasor em segundo plano, baixando e implantando rapidamente o Trojan que rouba segredos (Infostealer). Os invasores podem usar isso não apenas para pesquisar senhas de contas, chaves de carteira de criptomoedas, cookies de sessão cruzada e tokens de autenticação de dois fatores salvos no navegador, mas também para estabelecer acesso backdoor persistente ao sistema e penetrar ainda mais na rede local da vítima para entregar ransomware. O que é ainda mais sério é que, com a evolução das ferramentas de ataque compatíveis com várias plataformas, grupos de hackers escreveram cadeias de exploração AppleScript e Shell personalizadas para macOS, fazendo com que o ecossistema Mac, que era considerado relativamente seguro no passado, também enfrentasse ameaças graves.
Em resposta a esta nova ameaça que depende fortemente da manipulação psicológica em vez da tradicional exploração de vulnerabilidades, os especialistas em segurança enfatizam que nenhuma empresa formal de tecnologia, desenvolvedor de navegador ou serviço de verificação de sites exigirá que os usuários finais abram manualmente um terminal de sistema ou abram uma janela para resolver falhas de navegação na web. Os departamentos de gerenciamento de TI empresarial devem configurar imediatamente políticas de proteção de terminal para limitar os direitos de execução de linha de comando de usuários não administradores. Quando usuários individuais enfrentam qualquer janela pop-up alegando que “copiar um script pode corrigir erros de rede ou navegador”, eles devem permanecer vigilantes e fechar a página da web imediatamente, e não executar cegamente instruções de fontes desconhecidas no terminal.
Comentários