Resumo:
O FBI disse que um grupo de hackers apoiado pelo Estado norte-coreano roubou mais de US$ 400 milhões em criptomoedas nos últimos 18 meses por meio de um sofisticado ataque de engenharia social chamado “FaceStealer”. Esses invasores usam uma personalidade familiar da vítima para falsificar uma videoconferência, induzir o alvo a instalar malware e, em seguida, expandir o escopo do ataque por meio de dispositivos e redes sociais comprometidos.
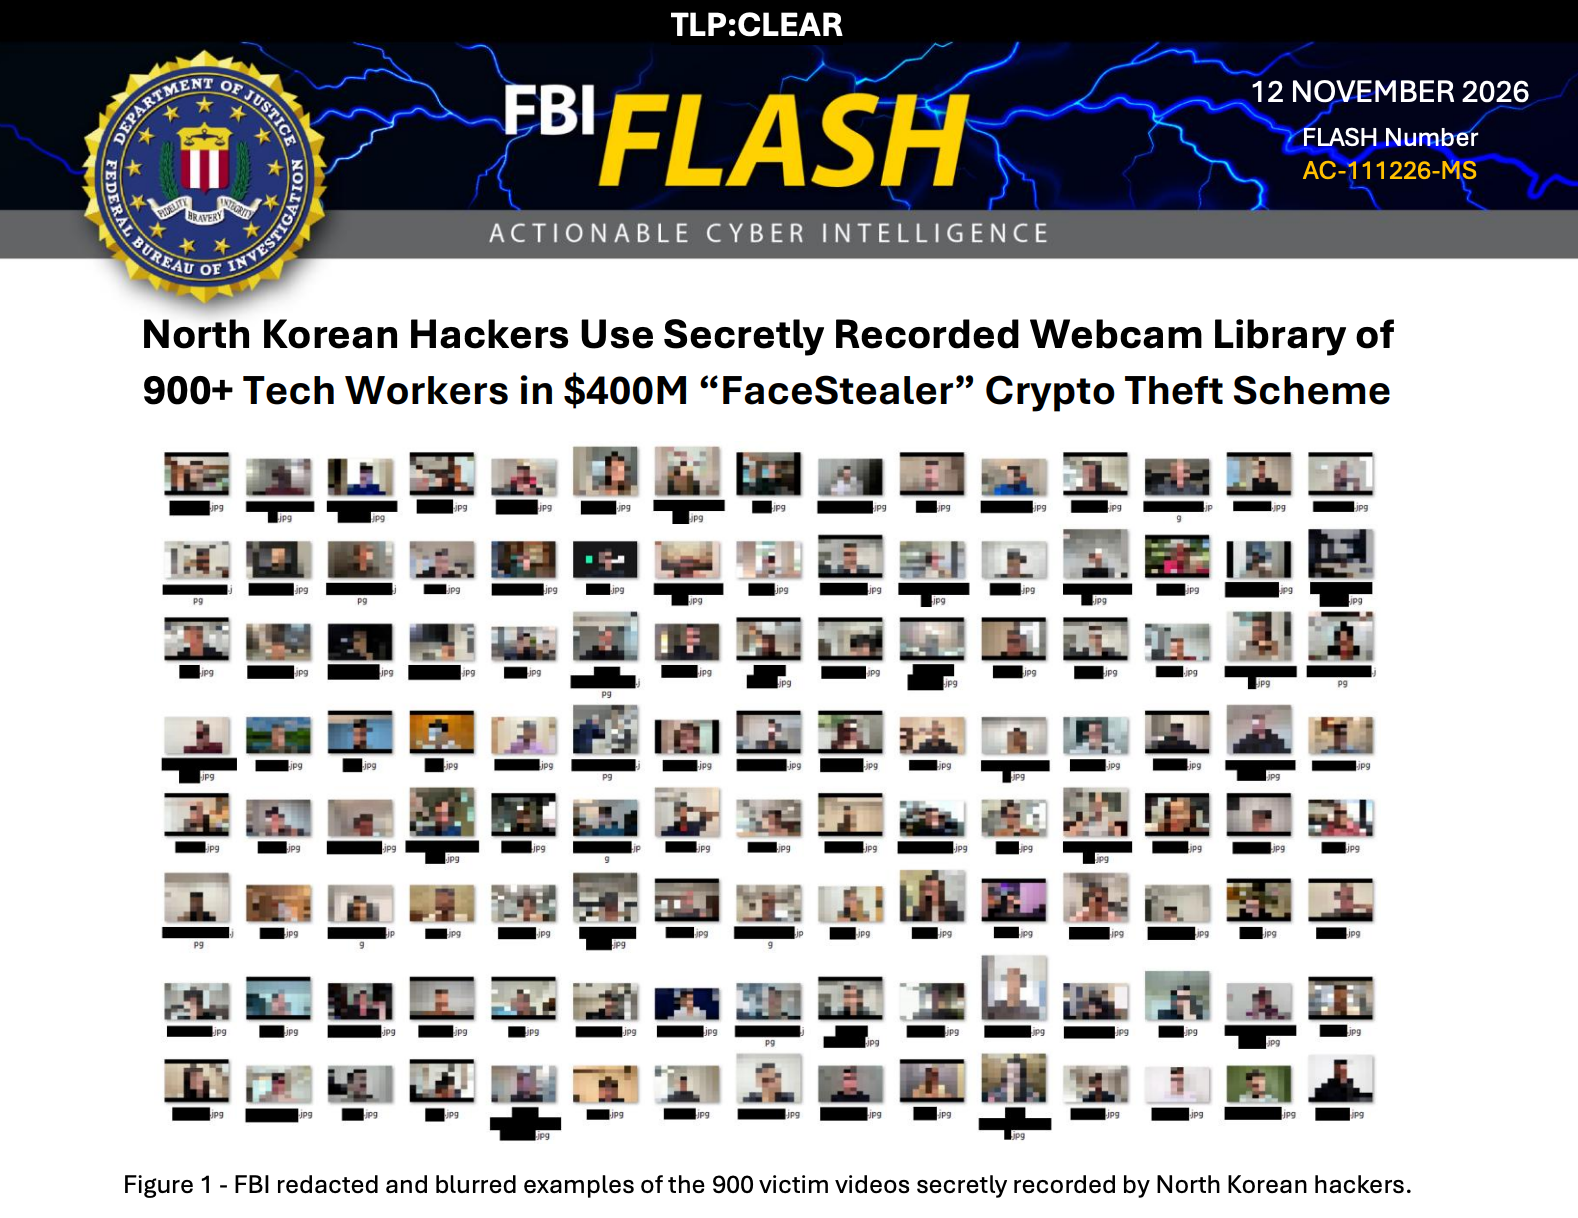
De acordo com um relatório da Reuters de 12 de novembro de 2026, o FBI revelou que esse sistema de ataque não rouba simplesmente senhas por meio de e-mails de phishing ou sites maliciosos, mas combina contas sociais de pessoas reais, vídeos gravados secretamente e imagens profundamente falsas geradas por inteligência artificial, fazendo com que as vítimas acreditem erroneamente que estão se comunicando normalmente com colegas de confiança, amigos ou membros do setor.
Um ataque geralmente começa com um convite de videoconferência aparentemente confiável. Os hackers primeiro invadem a conta de mídia social ou de mensagens instantâneas de uma pessoa alvo, obtêm suas informações de contato e registros de comunicação anteriores e, em seguida, usam a conta roubada para enviar convites de reuniões à vítima. Como o convite vem de um contato real e o conteúdo da mensagem é consistente com os hábitos de comunicação anteriores de ambas as partes, muitas vezes o alvo não gerará muitas suspeitas.
Depois de clicar no link, a vítima entrará em um site que imita os principais softwares de videoconferência, como Zoom, Microsoft Teams ou Google Meet. Uma pessoa conhecida da vítima pode aparecer na reunião, mas na verdade é um vídeo gravado antecipadamente pelo agressor. Os hackers podem até conseguir vários participantes com aparência autêntica para aumentar a credibilidade de toda a reunião.
Durante a reunião, o invasor causará deliberadamente falhas técnicas, como alegar que a vítima não pode ser ouvida, e depois solicitará que a outra pessoa clique em um link ou execute determinadas ações para corrigir o problema de áudio. A chamada correção é, na verdade, malware e, assim que a vítima segue as instruções, o código malicioso é instalado em seu computador.
Depois que um dispositivo é comprometido, os hackers podem roubar senhas, assumir o controle de contas de redes sociais ou obter acesso a outros sistemas de computador aos quais a vítima tenha acesso. O invasor coletará ainda os contatos da vítima, informações de mídia social e registros de comunicação e, em seguida, usará essas informações para lançar uma nova rodada de ataques contra seus parentes, amigos, colegas e parceiros de negócios.
Isso significa que cada vítima pode se tornar o ponto de entrada para a próxima rodada de ataques. Os hackers não só são capazes de aproveitar as contas e as informações obtidas na violação inicial, mas também podem usar a verdadeira identidade da vítima para estabelecer uma nova confiança, tornando os ataques subsequentes mais difíceis de identificar.
O FBI afirma que os invasores começaram a usar inteligência artificial para criar vídeos falsos de celebridades e figuras importantes da indústria de criptomoedas. Essas imagens falsas são usadas em videoconferências para aumentar ainda mais o efeito de engano. Desta vez, o FBI apreendeu mais de 900 vídeos de webcam de vítimas, mostrando que os invasores não estão apenas usando imagens pré-gravadas para se passar por outras pessoas, mas também continuam a coletar material de vídeo de novas vítimas para fornecer material para ataques subsequentes.
O Departamento de Justiça dos EUA chamou esta operação de operação de ataque de engenharia social "FaceStealer" do grupo de hackers norte-coreano e anunciou em 12 de novembro que havia tomado medidas para confiscar a infraestrutura em nuvem usada pelos hackers relevantes. Os Estados Unidos afirmam que esta ação causou mais de US$ 400 milhões em perdas com criptomoedas nos últimos 18 meses e também ameaçou a segurança da cadeia de fornecimento de software de código aberto.
O FBI atribuiu as atividades ao grupo hacker norte-coreano Sapphire Sleet, também conhecido como UNC1069. A organização também foi rastreada por agências de pesquisa de segurança usando nomes como Dangerous Password, CryptoCore e BlueNoroff. Os Estados Unidos apontaram que esses invasores estão gradualmente expandindo seus alvos, de detentores de criptomoedas para desenvolvedores e mantenedores de software de código aberto, tentando invadir seus dispositivos pessoais e contas de armazenamento de software.
Essa mudança é particularmente digna de nota. O software de código aberto é frequentemente usado por um grande número de empresas e desenvolvedores para construir seus próprios aplicativos. Se um invasor conseguir controlar a conta de mantenedor de um projeto importante, é possível inserir conteúdo malicioso em atualizações de software ou envios de código, afetando assim os usuários posteriores. O FBI acredita que os ataques à cadeia de fornecimento de software de código aberto podem ser uma nova direção importante desta operação.
Um caso anunciado pelo Departamento de Justiça dos EUA mostrou que no início deste ano, um desenvolvedor responsável pela manutenção de uma biblioteca de software JavaScript participou de uma reunião falsa do Teams. Uma pessoa conhecida do desenvolvedor apareceu na reunião e pediu-lhe que realizasse operações de reparo devido a falhas de áudio, o que acabou levando à infecção do computador do desenvolvedor. O invasor tenta obter acesso à conta do armazém de software que ele controla e cria mais riscos na cadeia de suprimentos. Os ataques relacionados foram eventualmente descobertos e bloqueados, sem causar uma propagação generalizada.
O Departamento de Justiça dos EUA também enfatizou que a operação FaceStealer foi uma operação de hacking diferente do recente grande incidente de roubo contra a exchange de criptomoedas Binance. Este último envolve um grupo de hackers norte-coreano conhecido nos Estados Unidos como Trader Traitor. O FBI atribuiu anteriormente o roubo da Binance a esta organização, enquanto o FaceStealer foi implementado principalmente por grupos de atividades de hackers, como Sapphire Sleet. Os dois não devem ser confundidos.
A Coreia do Norte tem um longo histórico de uso de roubo de criptomoedas para financiar atividades governamentais e programas de armas sancionados, disse o Departamento de Justiça dos EUA. A apreensão tinha como objetivo perturbar a infraestrutura técnica do FaceStealer e servir como um lembrete para as indústrias de criptomoedas e software de código aberto serem mais vigilantes.
Este incidente também mostra que a inteligência artificial e a tecnologia deepfake estão mudando a forma como o crime cibernético ataca. No passado, a imagem de conhecidos em videoconferências muitas vezes se tornou uma base importante para verificação de identidade, mas agora, os hackers podem criar cenas falsas extremamente confusas, roubando contas reais, gravando imagens de pessoas reais e gerando vídeos falsos de IA. Para empresas e desenvolvedores, confiar apenas em vídeos, avatares familiares ou convites para reuniões de contas de conhecidos não é mais suficiente para confirmar a identidade da outra parte.
Comentários