Resumo:
De acordo com relatórios do Wall Street Journal e da Axios, a Binance, a maior bolsa de criptomoedas do mundo, suspendeu todos os depósitos e retiradas para investigar um suposto ataque de hacker. Várias agências de segurança de blockchain estimam que o valor dos ativos roubados pode exceder
US$ 6 bilhões
. Se as estimativas se confirmarem, este seria o maior roubo de criptomoedas até o momento.
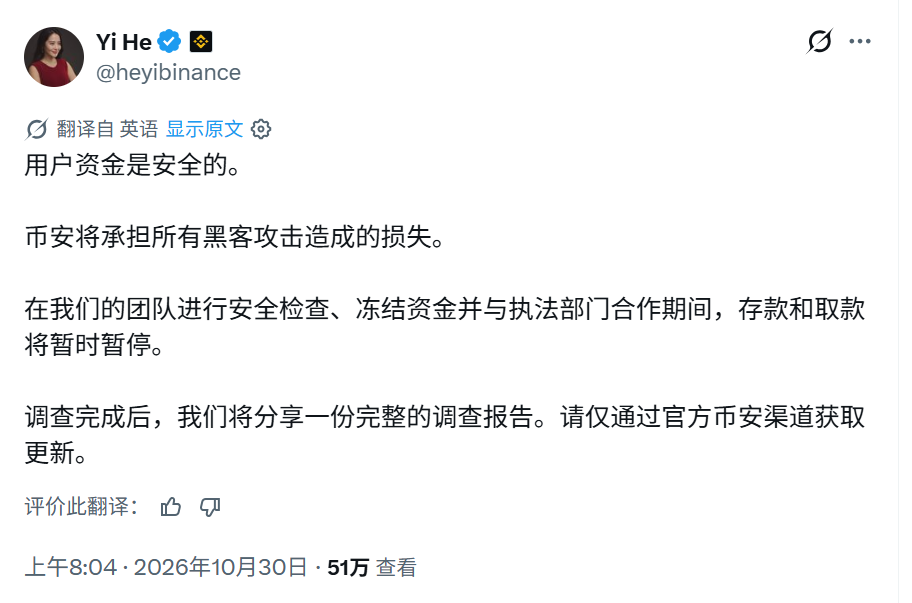
O cofundador da Binance, He Yi, disse na plataforma social X que a Binance suspendeu depósitos e retiradas após encontrar um ataque de hacker. Ela disse que os fundos dos usuários estão seguros e que a
Binance arcará com todas as perdas causadas por este ataque de hacker
.
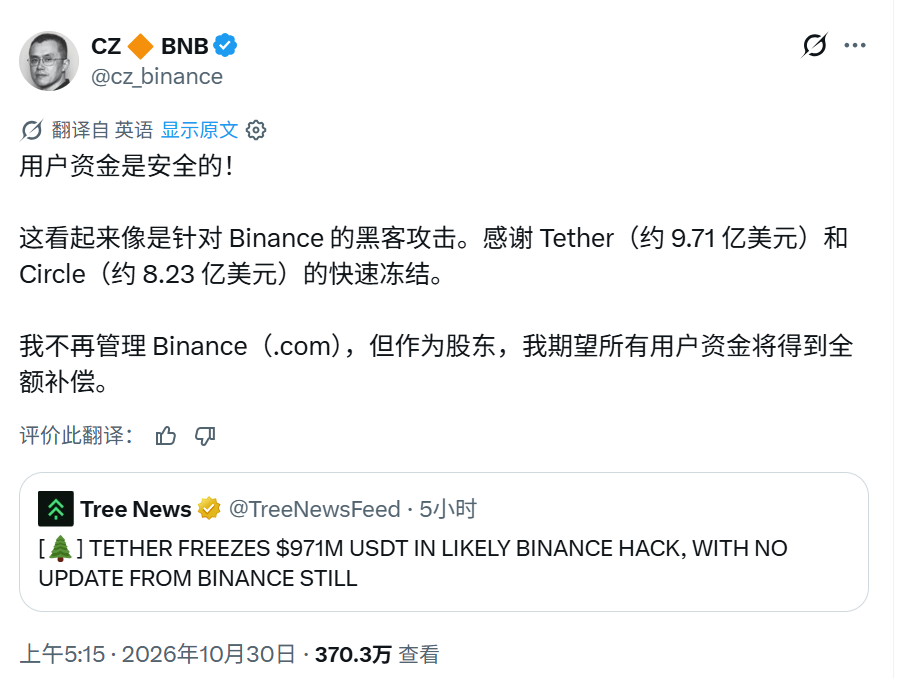
O fundador da Binance, Changpeng Zhao, também disse no X que a Binance parece ter sido hackeada, mas os fundos dos usuários estão seguros. Changpeng Zhao não é mais executivo da Binance e continua sendo o maior acionista da empresa.
A Binance afirmou que a equipe está conduzindo verificações de segurança, congelando fundos e cooperando com as autoridades policiais. Um porta-voz da empresa disse que as equipes de segurança estavam revisando urgentemente todas as informações relevantes. Até o momento do relatório Axios, a Binance não confirmou a identidade do invasor, nem divulgou o valor final dos ativos roubados.
Changpeng Zhao afirmou inicialmente que os emissores de stablecoin Tether e Circle congelaram rapidamente aproximadamente
1,7 bilhão de dólares americanos
de bens roubados. Posteriormente, a Binance atualizou o valor congelado para aproximadamente3 bilhões de dólares americanos
, envolvendo múltiplos ativos. Analistas de segurança disseram ao Wall Street Journal que os hackers podem ter roubado mais fundos.As estimativas do valor roubado variam de agência para agência. Taylor Monahan, da organização de segurança blockchain SEAL 911, disse que os ativos roubados pelos invasores valem bem mais de US$ 2 bilhões e podem chegar a US$ 5,5 bilhões, mas as informações mudam rapidamente e o número exato levará tempo para ser confirmado.
A empresa de rastreamento de blockchain Chainalysis estima que o valor roubado seja de aproximadamente
US$ 5,9 bilhões
. Investigadores da empresa de análise de blockchain TRM Labs estimaram que as perdas ultrapassaramUS$ 6 bilhões
.Os emissores de stablecoins podem congelar tokens relacionados para evitar que hackers transfiram ou resgatem esses ativos. Isso normalmente envolve colocar o endereço da carteira do hacker na lista negra, bloqueando assim as moedas na carteira antes que possam ser transferidas ou lavadas por meio de ferramentas de mistura.
O maior roubo de criptomoeda anterior ocorreu em 2025. Na época, hackers ligados à Coreia do Norte roubaram aproximadamente US$ 1,5 bilhão da bolsa de criptomoedas Bybit. ativos virtuais. O FBI determinou anteriormente que a Coreia do Norte era responsável pelo roubo.
As trocas de criptomoedas são frequentemente alvo de hackers. Muitas bolsas armazenam criptomoedas para clientes, e os hackers podem tentar roubar ativos das carteiras das bolsas e depois transferi-los ou trocá-los. Axios apontou que ataques em grande escala podem desencadear retiradas de pânico dos usuários, colocando exchanges menores em risco de colapso.
Kevin March, cofundador da empresa de comércio de criptomoedas JPEG Trading, disse que a perda foi enorme em termos absolutos. No entanto, ele acredita que a escala da Binance a torna mais capaz de lidar com choques e pode cobrir perdas potenciais através de fundos de seguros e do seu próprio balanço. O Wall Street Journal afirmou que a Binance tem aproximadamente
1,2 bilhão de dólares americanos em fundos de seguros
.March também disse que este incidente ainda pode ter um impacto mais amplo no mercado e nos preços das criptomoedas.
Binance.US, filial norte-americana da Binance, afirmou que a empresa não foi afetada pelo incidente de segurança.
Poucas horas antes do incidente da Binance ser exposto, a plataforma de previsão de mercado Polymarket também sofreu um ataque cibernético e suspendeu temporariamente as negociações. A empresa de segurança Hudson Rock disse que descobriu um código malicioso tentando transferir ativos em um script associado à ferramenta de monitoramento de sites de terceiros DebugBear. A agência disse que o método de intrusão inicial e as perdas totais no incidente da Polymarket permanecem indeterminados.
Comentários