
Resumo:
A PHP Foundation emitiu um anúncio em 24 de outubro divulgando o risco de uma vulnerabilidade de execução remota de código com o número CVE-2026-115560. No entanto, esta vulnerabilidade não será corrigida com o lançamento de uma nova versão por enquanto, porque a vulnerabilidade requer o acionamento de uma combinação específica de configuração e código do aplicativo, o que significa que o dano não é relativamente tão alto.
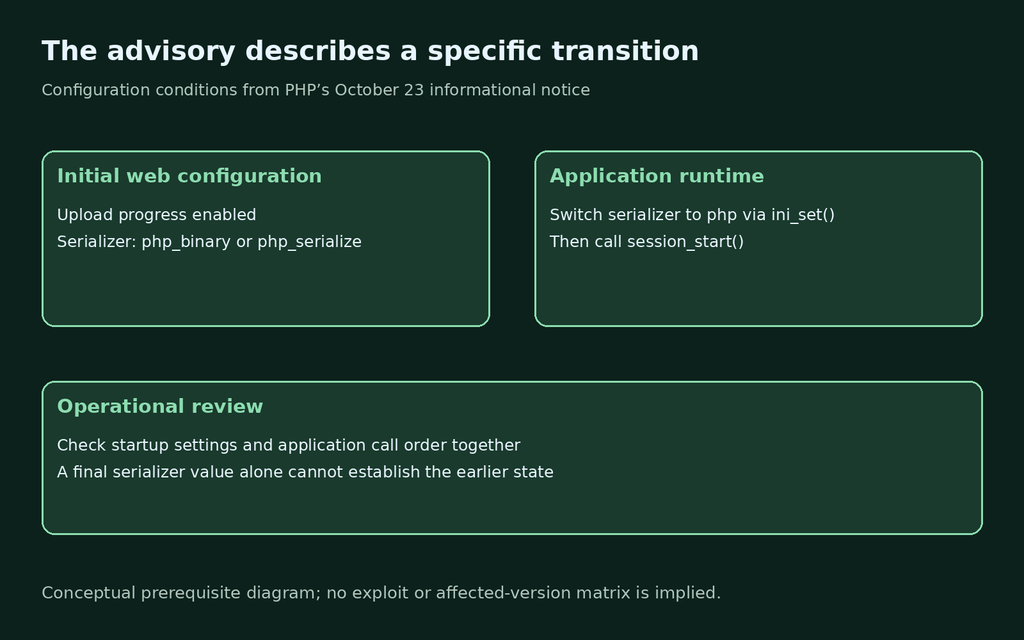
De acordo com a situação atual conhecida, esta vulnerabilidade precisa atender a diversas condições ao mesmo tempo para ser acionada: a configuração do aplicativo define session.serialize_handler como php_binary ou php_serialize, depois muda para php por meio de ini_set() em tempo de execução e chama session_start() após a troca. Ao mesmo tempo, session.upload_progress.enabled também precisa ser habilitado.
session.serialize_handler é usado para controlar o formato de serialização usado pelo PHP ao ler e escrever dados da sessão. O PHP diz que se o aplicativo não mudar para este processador durante a execução, ele poderá continuar a usar a função de progresso de upload. As autoridades avaliam esta combinação de configurações como uma situação relativamente rara em aplicações reais.
Plano de mitigação temporária:
A vulnerabilidade mais recente é diferente da vulnerabilidade do PHP2Shell que foi corrigida anteriormente em uma nova versão do PHP. Como o método de acionamento desta vulnerabilidade é relativamente raro, a PHP Foundation fornece temporariamente uma solução de mitigação para desenvolvedores potencialmente afetados. Uma nova versão será lançada posteriormente para corrigi-lo completamente.
A PHP Foundation recomenda que os usuários afetados definam session.upload_progress.enabled como 0 e mantenham essa configuração até que uma versão regular contendo a correção seja instalada. Os ambientes que desativaram anteriormente o progresso do upload não precisam fazer ajustes repetidos.
Comentários