
Resumo:
De acordo com a CCTV News, incidentes recentes de solicitações de acesso de usuários que acessam sites de jogos de forma anormal ocorreram em muitas províncias da China, causando sérios danos à segurança de propriedade e aos direitos normais das pessoas na Internet. Após análise, os invasores usaram o domínio autônomo estrangeiro da China AS 402425 para realizar ataques, principalmente declarando rotas falsas e adulterando dados de resolução de nomes de domínio. O escopo dos danos é amplo. Os resultados relevantes da investigação são anunciados para fornecer referência para países, unidades e internautas relevantes em todo o mundo descobrirem e prevenirem eficazmente tais ataques.
1. Processo de ataque à rede
(1) Sequestro de tráfego anunciando rotas falsas. O invasor registrou prefixos de endereços de origem falsos e conjuntos de domínios autônomos falsos no registro de roteamento da Internet, usou os domínios autônomos sob seu controle para publicar prefixos de endereços de origem falsos e caminhos curtos falsos e sequestrou parte do tráfego dentro da China.
(2) Adulteração de dados de resolução de DNS em tráfego sequestrado. Depois que os invasores sequestram o tráfego, eles alteram os dados de resolução DNS nele contidos. Existem dois métodos principais: um é modificar diretamente o valor da resolução DNS para o endereço do site de jogos de azar; a outra é apontar o valor da resolução DNS para o endereço do servidor DNS malicioso. Quando o usuário solicita a resolução do nome de domínio do servidor DNS malicioso, o endereço do site de jogos de azar será retornado.
2. Localização do ataque à rede
Através de medições técnicas, foi confirmado que a adulteração do nome de domínio ocorreu no AS 402425, um domínio autônomo fora da China. Este domínio autônomo foi registrado pela empresa americana QOREXA LABS junto à ARIN, a Autoridade Americana de Registro de Números da Internet, em 9 de abril de 2026. O site oficial da empresa mostra que ela opera negócios relacionados ao Bitcoin.
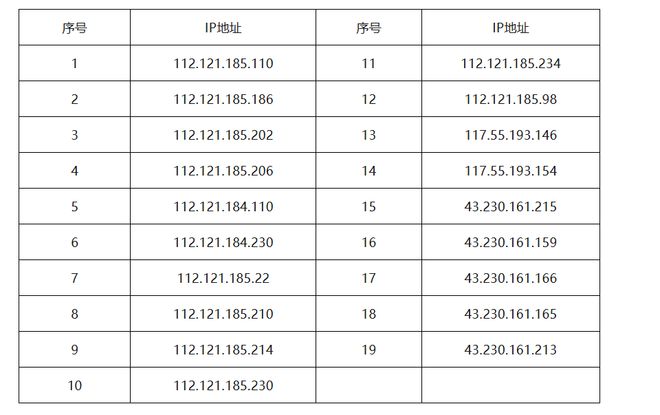
3. Alguns endereços IP maliciosos apontados após adulteração de nomes de domínio
4. Sugestões de prevenção
Recomenda-se que os países e unidades relevantes em todo o mundo fortaleçam a conscientização sobre riscos, realizem investigação e descarte oportunos e se concentrem no seguinte trabalho de prevenção:
Agências regionais de registro na Internet, plataformas de negociação de endereços IP e outras instituições relacionadas a recursos de números da Internet devem verificar e cancelar imediatamente recursos AS maliciosos, como o AS 402425.
Os operadores de rede devem configurar políticas de filtragem de rotas em dispositivos de roteamento de fronteira, verificar anúncios de rotas e rejeitar e excluir rotas maliciosas que contenham AS 402425.
As plataformas da Internet devem fortalecer o monitoramento de alterações nos IPs de resolução de nomes de domínio do negócio principal, anormalidades nas mensagens de resposta DNS, alterações anormais nos caminhos de roteamento, etc., para detectar comportamentos de sequestro em tempo hábil. Assim que um evento de sequestro for confirmado, relate-o ao operador upstream em tempo hábil, solicitando que o anúncio de roteamento anormal seja tratado e o link de sequestro seja cortado.
Recomenda-se que a maioria dos utilizadores da Internet fortaleça a sua consciência dos riscos, reforce as precauções de segurança e evite perdas económicas desnecessárias, incluindo:
Use um serviço DNS público verificado e confiável e evite usar serviços DNS de fontes desconhecidas.
Quando uma página leva a um site malicioso, não clique em nenhum botão ou link da página, não baixe os programas fornecidos pela página, feche a página imediatamente e limpe o cache do navegador em tempo hábil.
Mantenha o sistema operacional do terminal e o navegador atualizados para a versão mais recente, ative o software de proteção de segurança do sistema e evite scripts maliciosos, phishing e outros ataques anexados a páginas de salto.
Comentários