Resumo:
O projeto de firmware UEFI de código aberto TianoCore EDK II divulgou recentemente uma grave vulnerabilidade de segurança que permite que um invasor envie pacotes de dados especialmente criados e acione corrupção de memória durante o processo de inicialização do dispositivo pela rede, causando interrupção da inicialização. Se um invasor tiver as informações de compilação do firmware alvo, também será possível executar o código antes que o sistema operacional seja carregado.
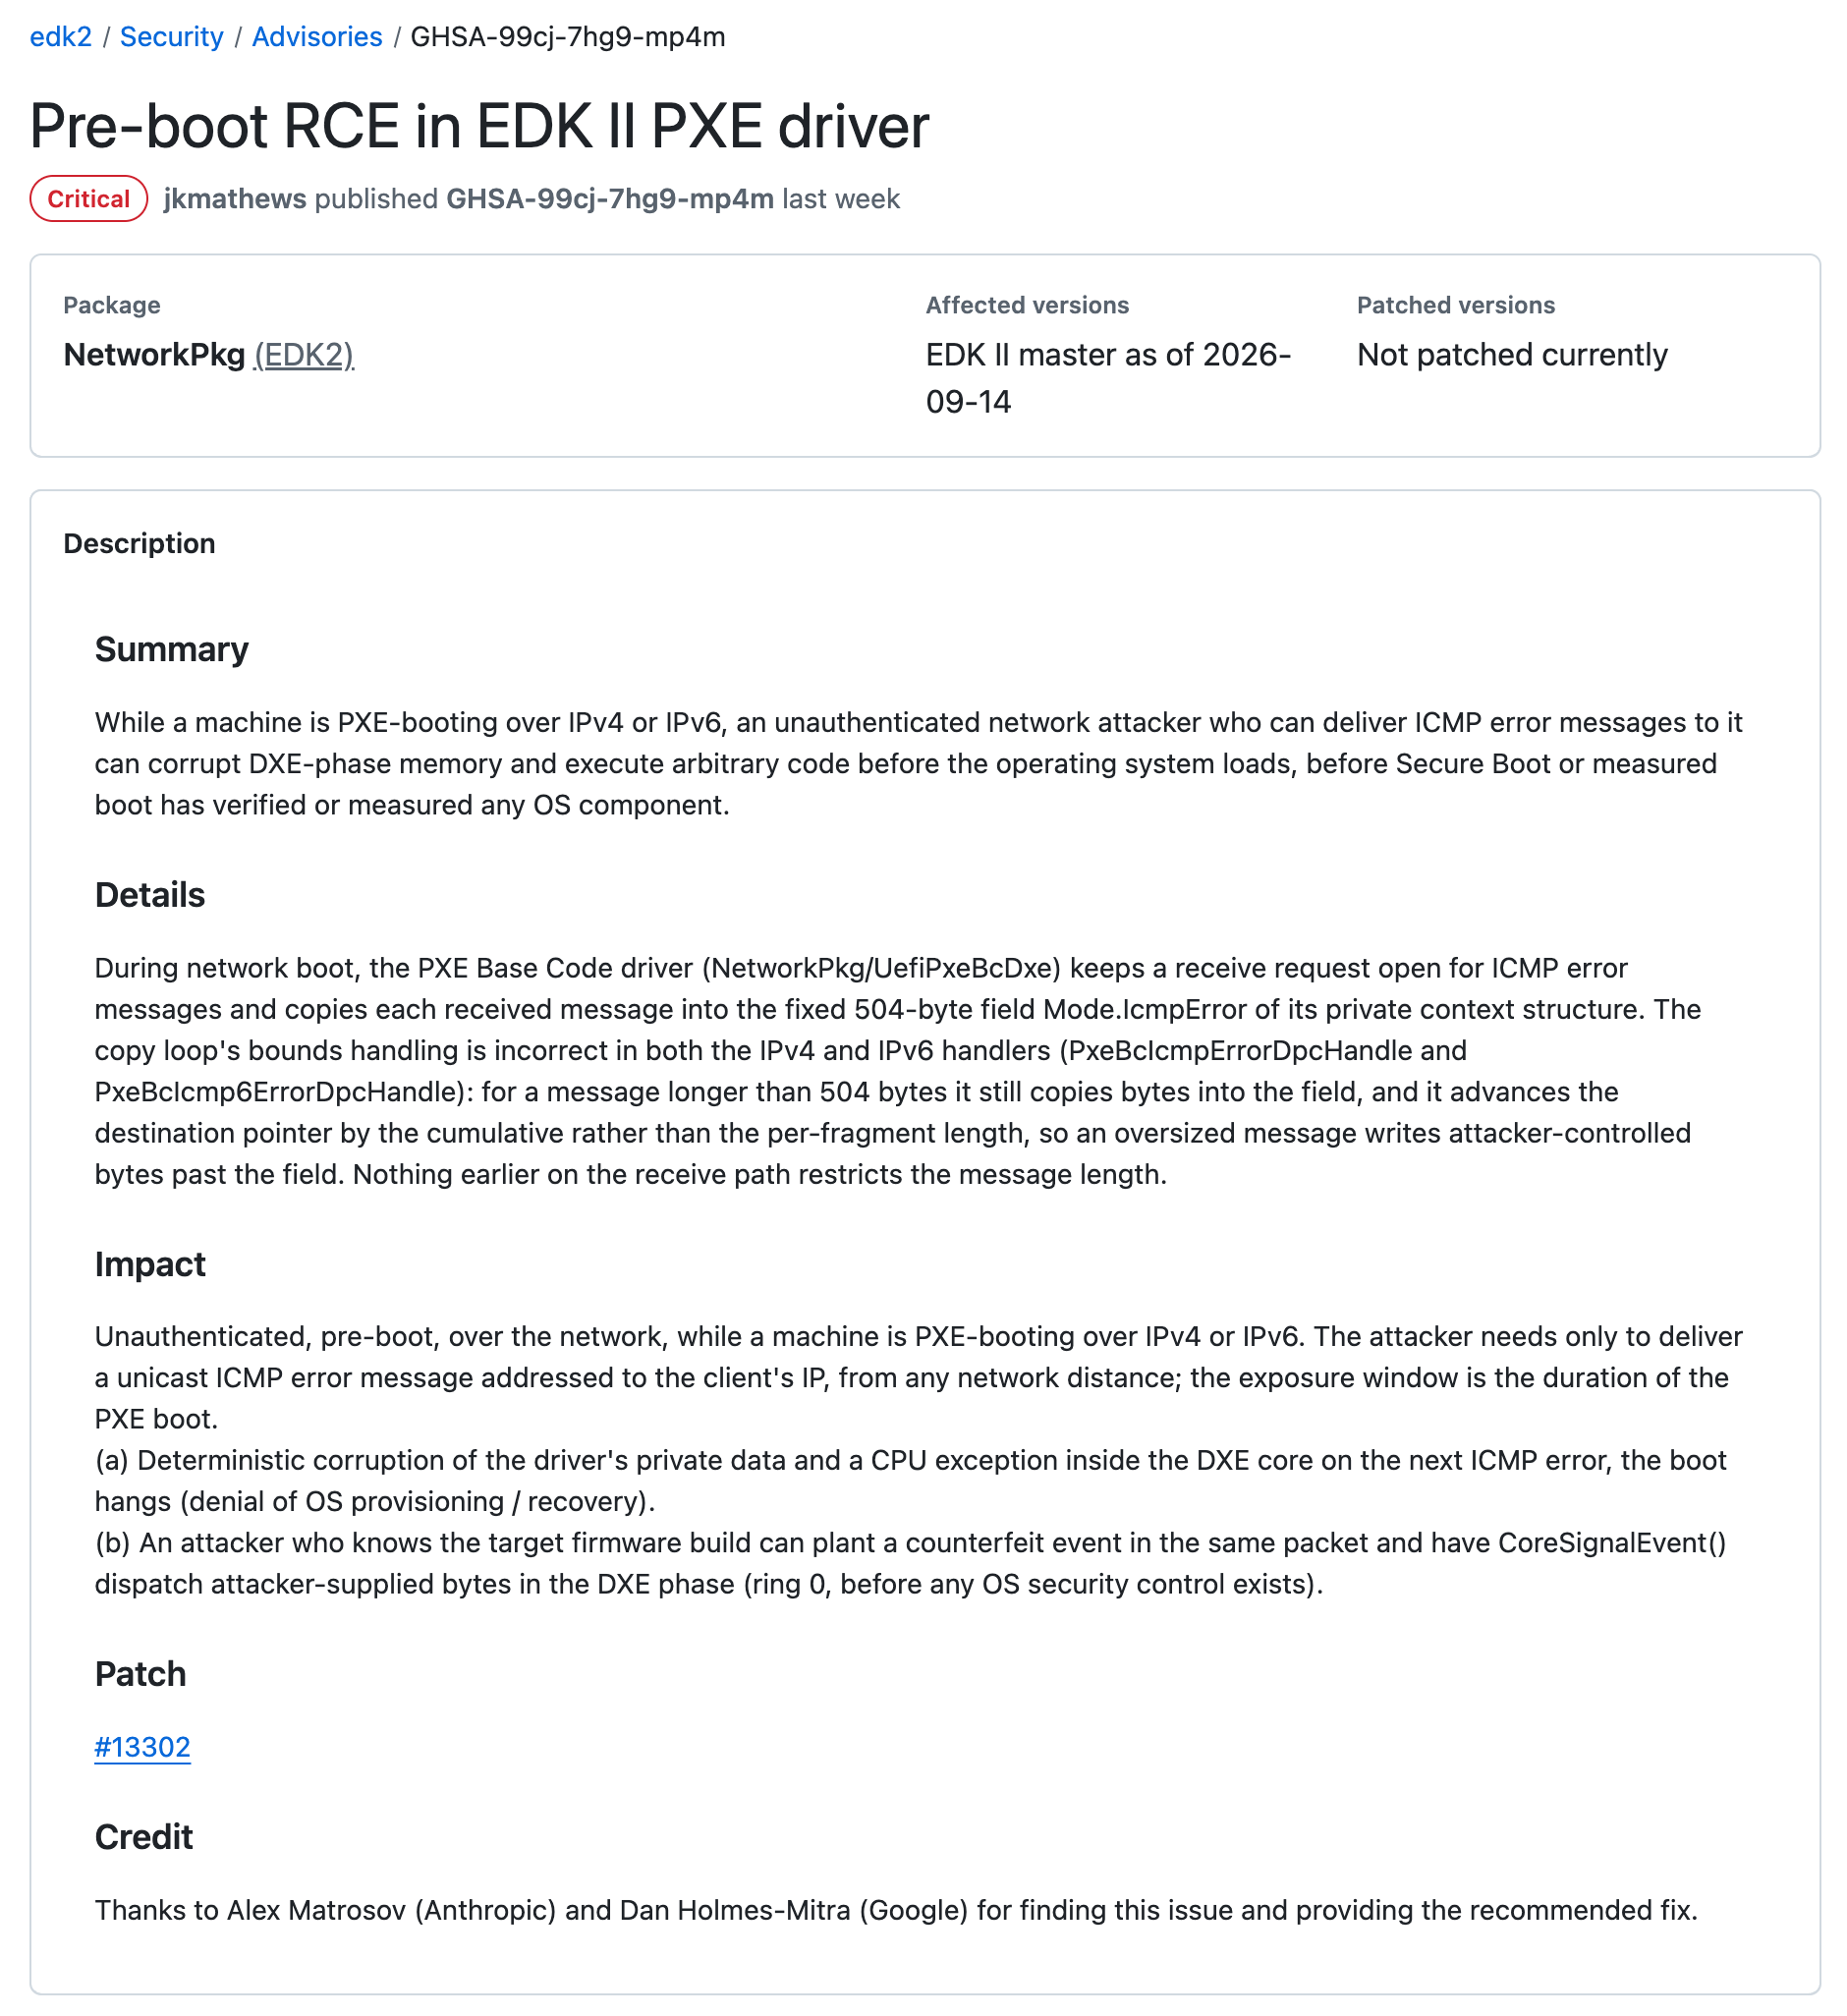
A vulnerabilidade, numerada CVE-2026-97631, afeta principalmente servidores que usam firmware TianoCore UEFI. O código de correção upstream foi mesclado em 15 de outubro, mas servidores e dispositivos também precisam obter atualizações de firmware contendo a correção, o que pode exigir software relacionado e versões de adaptação OEM.
UEFI é o firmware subjacente executado quando um dispositivo é inicializado, responsável por inicializar o hardware e carregar os componentes de inicialização subsequentes. TianoCore EDK II é uma implementação UEFI de código aberto amplamente utilizada. Os fabricantes de hardware e provedores de serviços em nuvem criarão seu próprio firmware de inicialização UEFI com base neste projeto.
Esta vulnerabilidade ocorre no driver PXE Base Code. O PXE permite que os dispositivos obtenham os programas necessários para inicialização na rede. É comumente usado na implantação de servidores, instalação de sistemas e recuperação em data centers. Quando o dispositivo é inicializado por PXE via IPv4/v6, o driver receberá mensagens de erro ICMP da rede e as mensagens de erro serão copiadas para um buffer de tamanho fixo.
A TianoCore disse no anúncio que o código afetado tem um bug no tratamento de comprimentos de dados e deslocamentos de fragmentos: mensagens que excedem 504 bytes podem gravar limites de buffer e sobrescrever a memória adjacente. Um invasor precisaria enviar uma mensagem de erro ICMP especialmente criada para o endereço IP do dispositivo durante o período em que o dispositivo de destino estiver passando por uma inicialização PXE.
TianoCore EDK II é o código básico para muitos produtos de firmware UEFI. AMI, Insyde, Phoenix e outros fabricantes estão usando este projeto, e a Microsoft também está desenvolvendo o projeto Project Mu baseado no TianoCore EDK II.
A equipe do projeto mencionou no anúncio que a avaliação do impacto da vulnerabilidade precisa ser combinada com dispositivos específicos: os administradores precisam verificar se o firmware contém o driver PXE afetado, se o dispositivo será inicializado pela rede, etc. Administradores específicos precisam entrar em contato com o fabricante do dispositivo para consulta com base no tipo de servidor. O fabricante do dispositivo precisa obter o firmware mais recente e reconstruir seu próprio firmware UEFI.
Até que uma correção de firmware seja obtida, os administradores podem desativar a inicialização PXE. Se a inicialização PXE for necessária, a rede de inicialização poderá ser colocada em um segmento de rede confiável e isolado para limitar o tráfego ICMPv4/v6 não autorizado.
Comentários