
Resumo:
O Microsoft Paint, a ferramenta de desenho integrada do Windows 11, foi recentemente descoberto como tendo uma séria vulnerabilidade de segurança. Sob certas condições, um invasor só precisa enviar pacotes de dados de rede especialmente construídos para o dispositivo afetado, e o código malicioso pode ser executado remotamente sem que o usuário perceba ou mesmo precise clicar em quaisquer arquivos ou links. O que é ainda mais confuso é que, embora a Microsoft tenha lançado um patch de correção, alguns usuários ainda não conseguem obter a atualização correspondente, mesmo que ativem as atualizações automáticas na Microsoft Store.
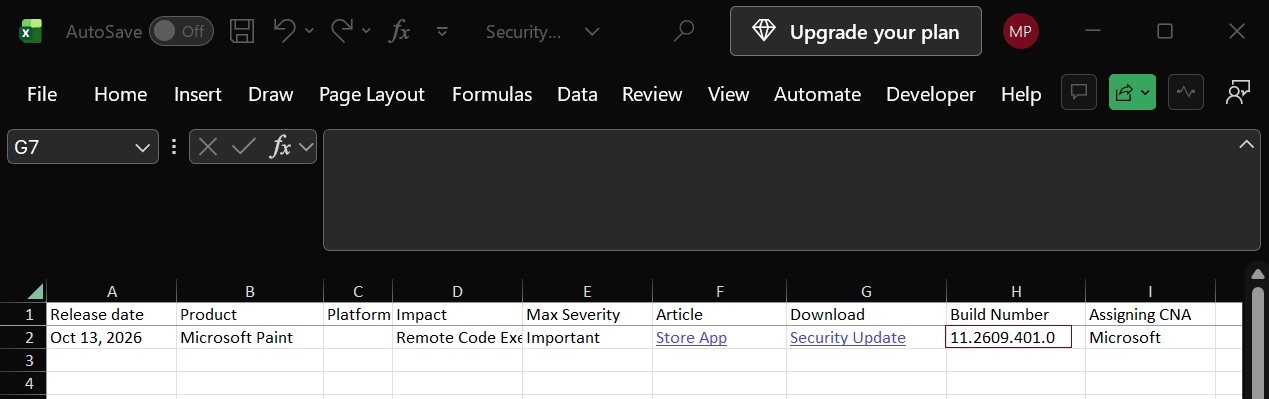
O número desta vulnerabilidade é CVE-2026-83844. A Microsoft divulgou oficialmente em 13 de outubro de 2026. A pontuação de gravidade é de 8,1 pontos (em 10 pontos) e é classificada como nível “importante”. Embora ainda não tenha atingido o nível mais elevado de classificação “severa” da Microsoft, o seu impacto potencial não pode ser ignorado.
De acordo com o boletim de segurança publicado pela Microsoft, a vulnerabilidade é um problema de leitura fora dos limites, ou seja, o programa tenta ler dados além da área de memória pré-determinada. Sob certas circunstâncias, um invasor pode explorar essa falha para obter execução remota de código, executando código escrito por ele mesmo em um computador afetado.
A descrição do método de ataque feita pela Microsoft é que um invasor não autenticado pode enviar pacotes de dados especialmente criados para o serviço afetado através da rede, desencadeando a vulnerabilidade. Isso significa que o invasor não precisa necessariamente enganar o usuário para que abra um arquivo malicioso, nem precisa esperar que o usuário execute ativamente uma ação, por isso é chamada de vulnerabilidade de “clique zero” pela mídia.
No entanto, a Microsoft também apontou que é difícil explorar de fato esta vulnerabilidade. Até o momento do relatório mais recente do Windows, não houve relatos de exploração desta vulnerabilidade em ataques do mundo real. Portanto, embora os usuários devam confirmar o status do patch o mais rápido possível, não há necessidade de pânico.
O que é realmente preocupante é a anormalidade no processo de distribuição de patches.
Quando a Microsoft divulgou a vulnerabilidade em 13 de outubro, já havia enviado uma versão reparada através da Microsoft Store. De acordo com a documentação de suporte da própria Microsoft, a correção da vulnerabilidade não pode ser concluída até que a ferramenta Paint seja atualizada para a versão 11.2609.401.0 ou superior.
No entanto, o editor mais recente do Windows verificou o sistema com as atualizações automáticas da Microsoft Store ativadas e ainda não encontrou atualizações disponíveis para as ferramentas de desenho. Depois de entrar na página de configurações da ferramenta de desenho para visualizar as informações da versão, descobriu-se que a versão atualmente instalada ainda era 11.2603.251.0, que era significativamente inferior à versão segura especificada pela Microsoft.
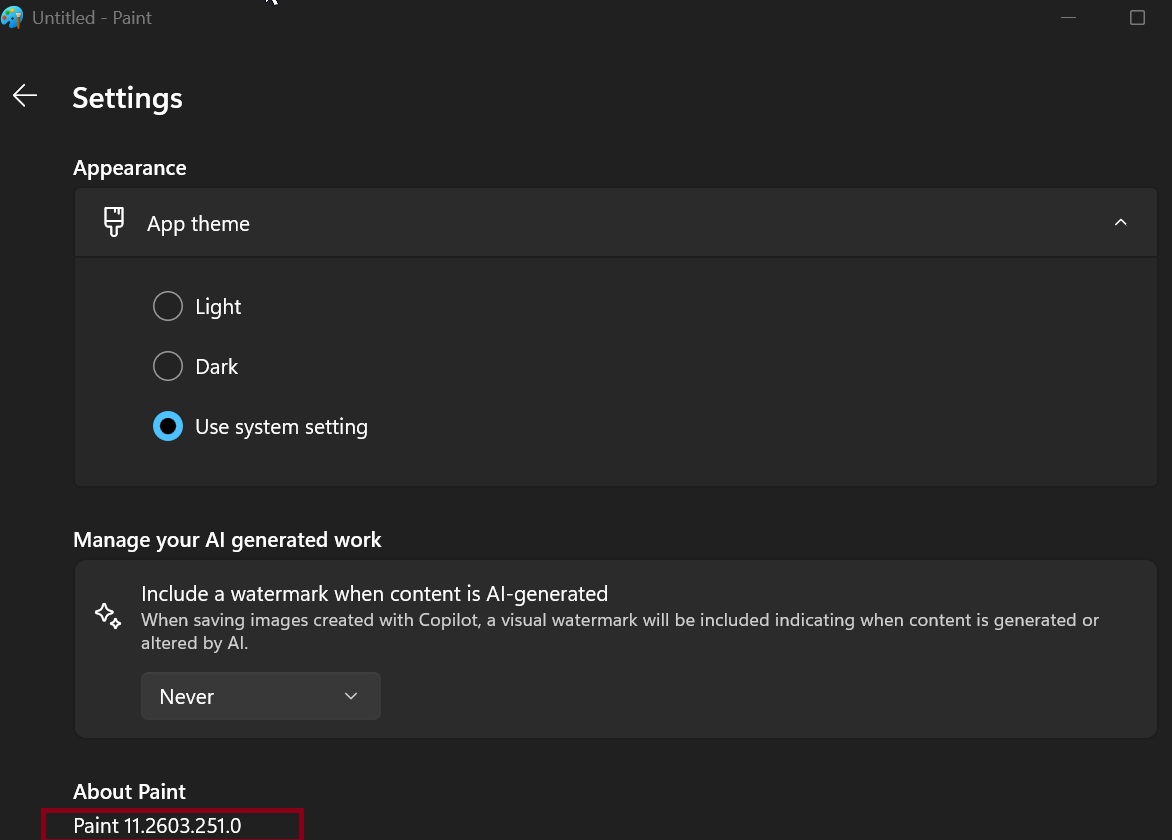
Isso significa que mesmo que o usuário tenha ativado as atualizações automáticas do aplicativo, não se pode presumir que a ferramenta de pintura tenha instalado patches de segurança.
Problemas semelhantes não são um fenômeno isolado. O relatório apontou que outros usuários também relataram que não conseguiram obter atualizações das ferramentas de desenho por meio da Microsoft Store naquele dia. Alguns administradores de TI até tentaram usar ferramentas de terceiros para baixar o pacote de instalação MSIX do aplicativo, mas ainda não conseguiram encontrar a versão de correção reivindicada pela Microsoft.
Não está claro exatamente qual é o problema. Uma possibilidade é que o mecanismo de distribuição de atualizações da Microsoft Store falhe, fazendo com que a versão de reparo não seja exibida corretamente; outra possibilidade é que o número da versão de reparo marcado no boletim de segurança da Microsoft esteja incorreto ou até mesmo seja registrada uma versão que não foi realmente fornecida aos usuários.
A Microsoft corrigiu mais de 1.000 problemas de segurança nas atualizações de segurança do Windows lançadas em outubro de 2026, mas a instalação dessas atualizações do sistema não significa que as vulnerabilidades da ferramenta de desenho também serão corrigidas automaticamente. A razão é que o Paint é um aplicativo mantido e atualizado de forma independente por meio da Microsoft Store, e seu mecanismo de atualização não é exatamente o mesmo do próprio sistema operacional Windows.
Os usuários que desejam confirmar se foram afetados podem verificar a versão real do Paint por meio do Windows PowerShell.
Abra o PowerShell e execute o seguinte comando:
Get-AppxPackage -Name Microsoft.Paint | Select-Object Name, Version
Se o número da versão exibido for 11.2609.401.0 ou superior, de acordo com o documento de segurança da Microsoft, o dispositivo já instalou um patch de reparo. Instalações inferiores a este ainda são consideradas vulneráveis.
Mesmo que a Microsoft Store atualmente forneça apenas atualizações com números de versão inferiores às versões de segurança listadas no anúncio da Microsoft, os usuários ainda devem instalar a versão mais recente da ferramenta de desenho disponível. No entanto, até que a Microsoft esclareça melhor o número da versão e os problemas de distribuição de atualizações, o sistema não pode ser considerado seguro apenas porque a App Store mostra que não há atualizações disponíveis.
Este incidente também expôs mais uma vez um problema real no sistema de atualização de aplicativos do Windows: manter o sistema operacional atualizado não significa que todos os aplicativos integrados tenham concluído as atualizações de segurança. Para aplicativos mantidos de forma independente por meio da Microsoft Store, os usuários ainda precisam prestar atenção às suas próprias versões e ao status do patch.
Embora a ferramenta de desenho seja apenas um aplicativo básico no Windows, ela ainda pode se tornar um ponto de entrada para exploração por invasores. O que é particularmente digno de nota sobre esta vulnerabilidade não é apenas a sua capacidade de execução remota de código, mas também o facto de a Microsoft ter anunciado uma correção, mas alguns utilizadores não conseguem obter o patch através dos canais normais de atualização.
Comentários