Resumo:
A Microsoft está desenvolvendo um novo mecanismo de verificação de segurança para o Windows 11. No futuro, os aplicativos poderão verificar uniformemente se o computador atende aos padrões de segurança definidos pela Microsoft antes de iniciar. Se o dispositivo não atender aos requisitos, os desenvolvedores de software podem decidir, a seu próprio critério, se permitem a execução do programa, restringem algumas funções ou até mesmo se recusam a iniciar o aplicativo imediatamente.
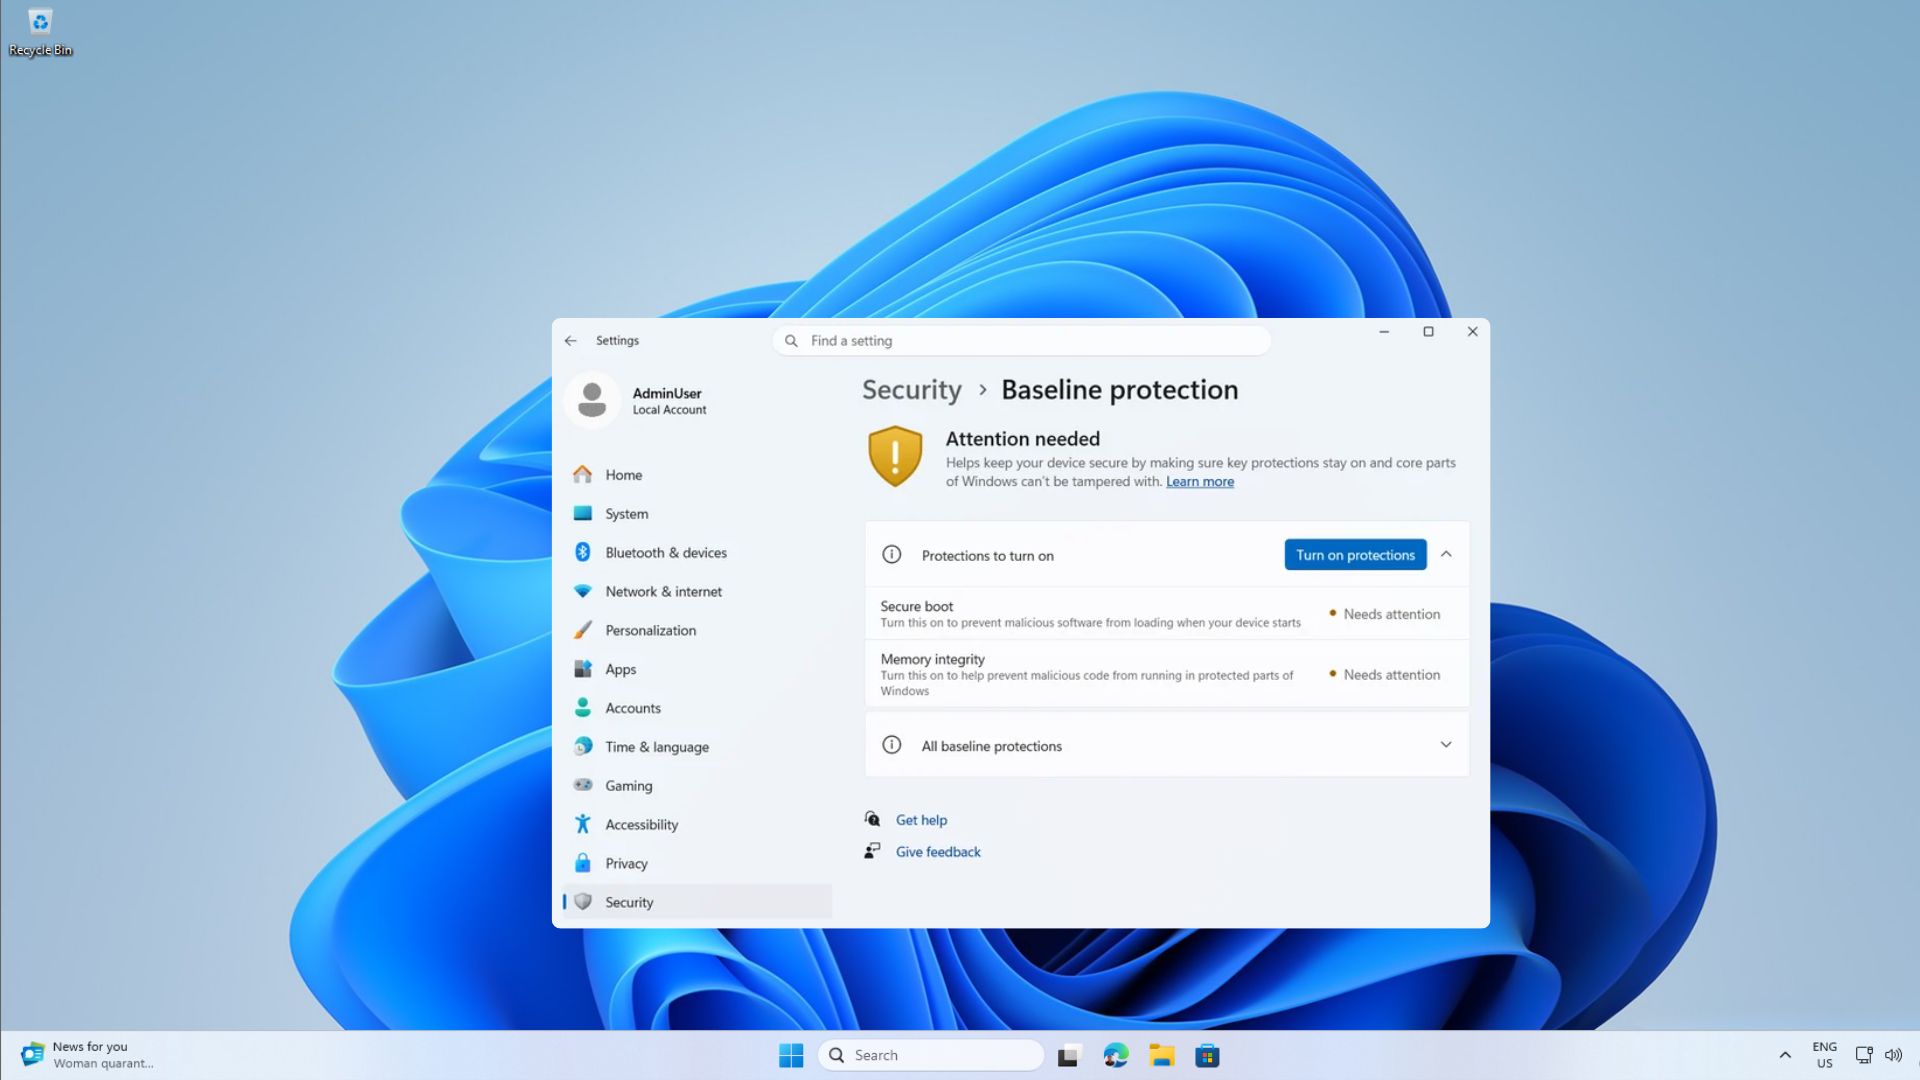
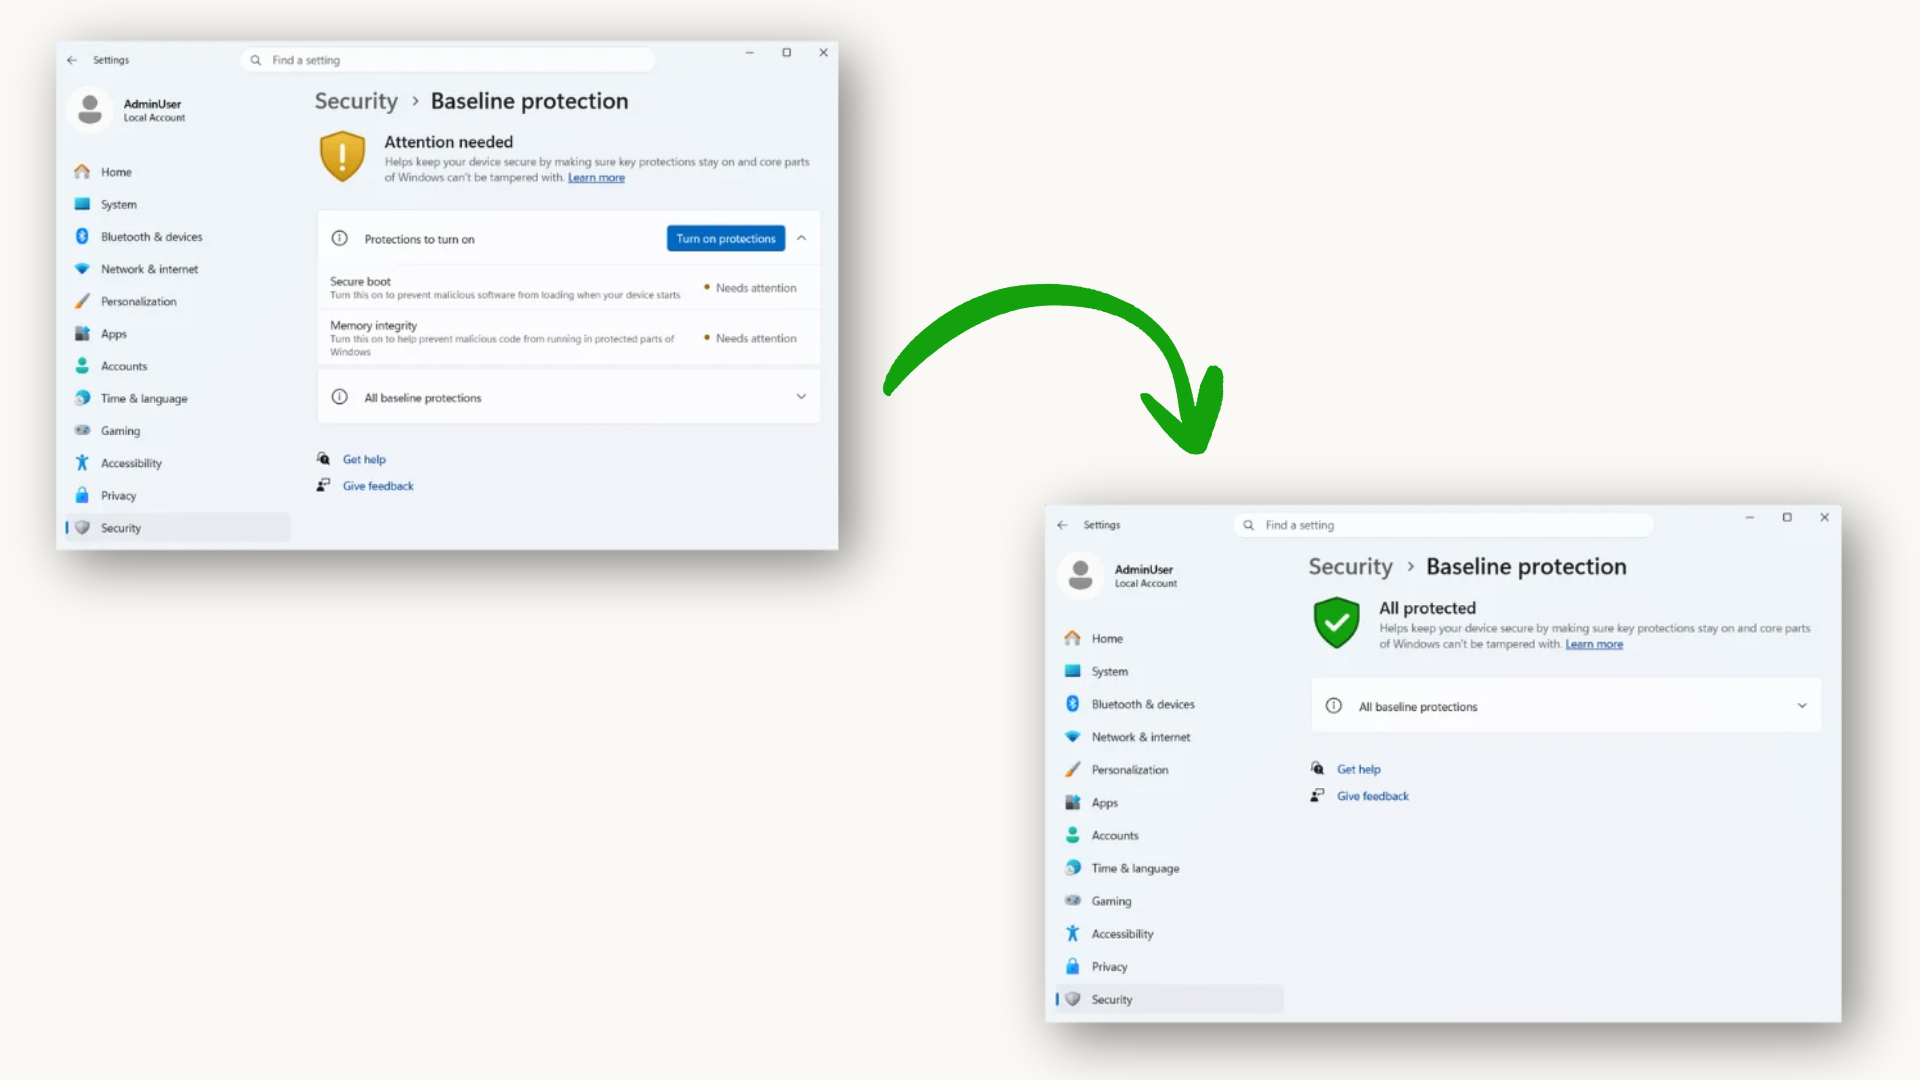
Esse novo recurso é denominado "Proteção de linha de base do Windows (Proteção de linha de base de segurança do Windows)". Ele agora entrou na fase de testes de visualização do Windows Insider e está programado para ser oficialmente aberto à maioria dos usuários em 2027. A Microsoft espera usar esse mecanismo para integrar os processos de detecção de segurança que estavam originalmente espalhados em vários tipos de software em um padrão unificado.
De acordo com informações divulgadas pela Microsoft, esse mecanismo verificará de forma abrangente uma série de funções importantes de segurança, incluindo chip de segurança TPM 2.0, inicialização segura (Secure Boot), segurança baseada em virtualização (VBS), proteção de integridade de memória (Memory Integrity), verificação de driver assinado, driver certificado do Windows, proteção de depurador de kernel e proteção de driver vulnerável.
Para usuários comuns, isso significa que, no futuro, alguns softwares poderão não se concentrar mais apenas na versão do sistema operacional, mas verificarão ainda mais o status de segurança de todo o computador. Se o usuário desativar a função de inicialização segura, desativar a proteção de integridade da memória ou modificar as configurações de segurança relacionadas para instalar outros sistemas, como Linux, o dispositivo poderá não passar na nova verificação de segurança.
A Microsoft disse que muitos softwares já estão realizando verificações semelhantes por conta própria. Por exemplo, aplicativos bancários verificarão se o dispositivo possui um módulo de segurança TPM, enquanto alguns jogos online verificarão assinaturas de driver e integridade do sistema. “Battlefield 6” anteriormente exigia que os jogadores habilitassem o Secure Boot para iniciar o jogo normalmente. O novo mecanismo de linha de base de segurança unifica essas detecções dispersas em uma interface padrão para os desenvolvedores chamarem diretamente.
Os desenvolvedores podem obter resultados de verificação simples e claros do sistema, incluindo se o dispositivo passou no teste, quais recursos de segurança estão faltando e informações de autenticação baseadas em hardware. Depois, os fornecedores de software podem desenvolver regras de acordo com suas próprias necessidades, como emitir apenas avisos, desabilitar algumas funções, reduzir permissões de serviço ou impedir diretamente a execução de aplicativos.
Pawan Davuluri, chefe do Windows and Device Business da Microsoft, disse durante a conferência Ignite 2026 que este mecanismo pode ajudar os desenvolvedores a confirmar se os dispositivos que executam seus aplicativos atendem aos requisitos de segurança predefinidos, fornecendo assim uma segurança mais confiável para software empresarial, serviços financeiros, plataformas educacionais e jogos online.
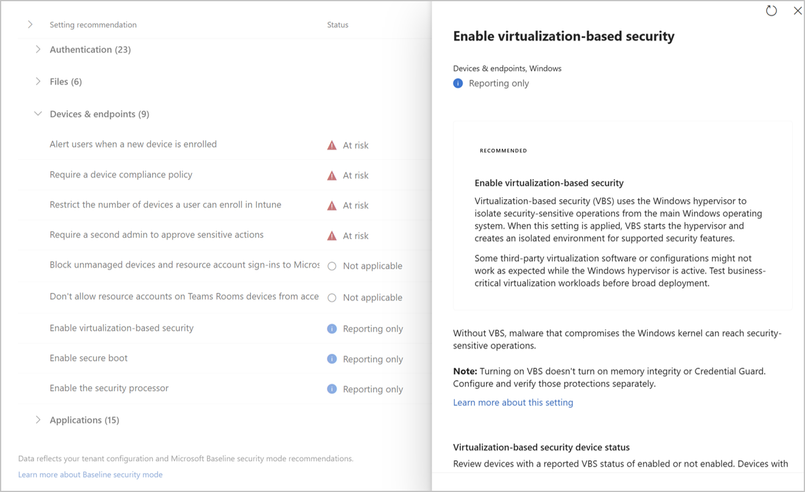
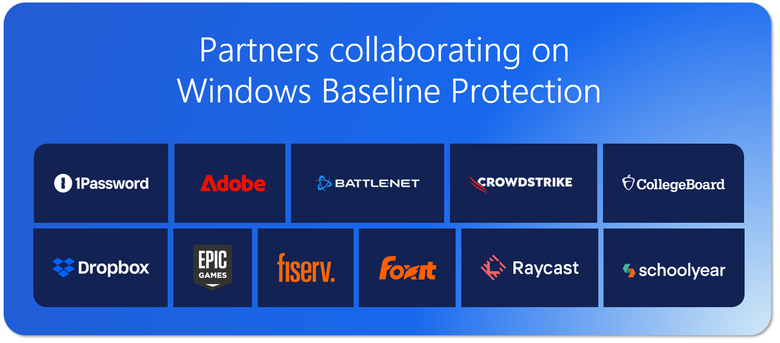
Atualmente, 11 empresas participaram do plano de teste, incluindo fabricantes conhecidos como Adobe, Battle.net, 1Password e a plataforma de serviços educacionais Schoolyear.
A Schoolyear declarou que planeja usar essa interface para verificar se o equipamento de teste dos alunos atende aos padrões de segurança, aumentando assim a credibilidade do ambiente de teste on-line. Para o setor educacional, isso pode reduzir os riscos dos exames causados por falhas de segurança do sistema ou ferramentas de terceiros.
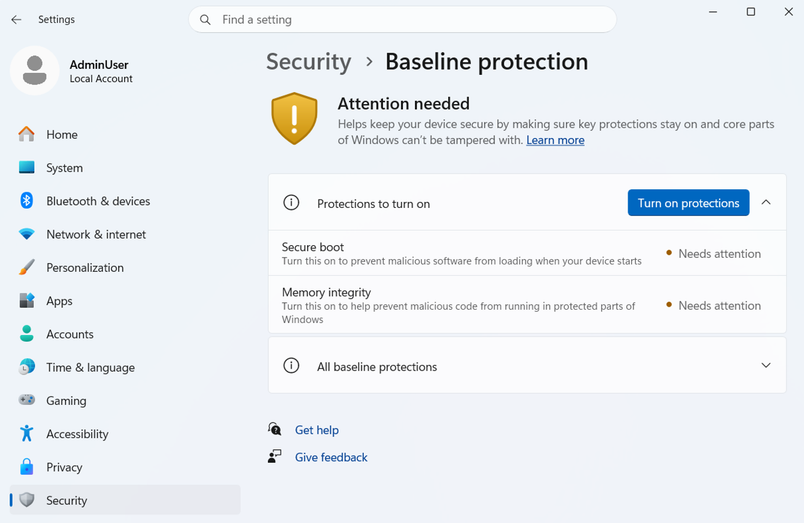
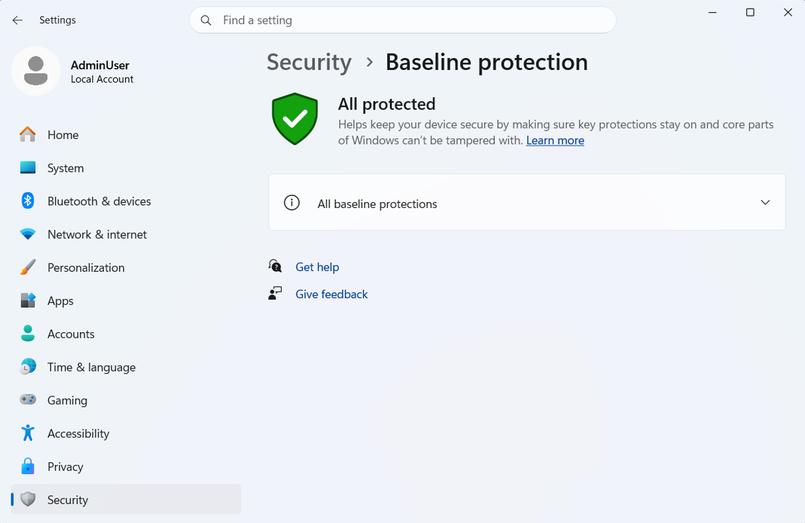
No setor de jogos, a equipe de engenharia do Battle.net também começou a avaliar esse mecanismo. O responsável pela Blizzard afirmou que o novo sistema ajudará a melhorar o nível geral de segurança da plataforma, ao mesmo tempo que tenta evitar colocar uma carga operacional adicional sobre os jogadores. No entanto, a empresa não informou se a tornará obrigatória no futuro.
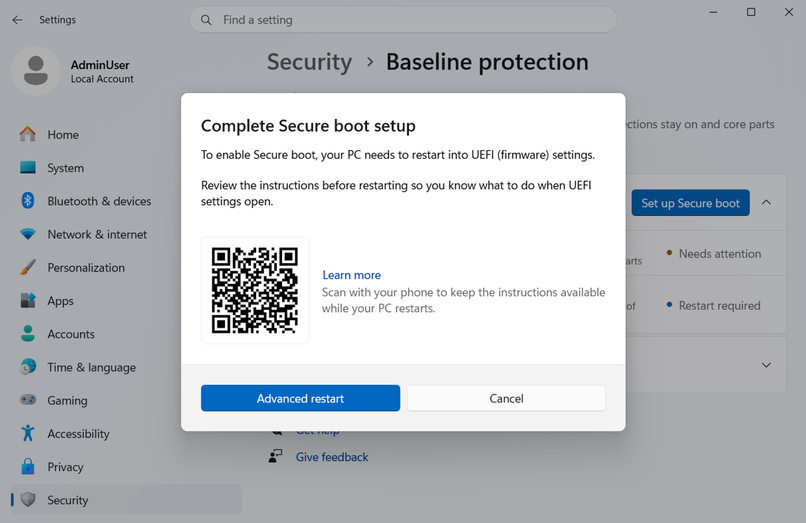
Esta mudança mostra que a Microsoft está tentando promover o estabelecimento de padrões de acesso de segurança unificados para o ecossistema Windows. À medida que os problemas de ataques cibernéticos, software fraudulento e controladores maliciosos se tornam cada vez mais proeminentes, cada vez mais software e serviços online poderão incorporar o estado de segurança do dispositivo nas condições operacionais no futuro. Para usuários que estão acostumados a desativar alguns recursos de segurança do Windows em busca de compatibilidade, desempenho ou experiência de sistema duplo, essa tendência pode significar que mais aplicativos exigirão que os dispositivos atendam às linhas de base de segurança definidas pela Microsoft antes de poderem ser usados normalmente.
Comentários