Resumo:
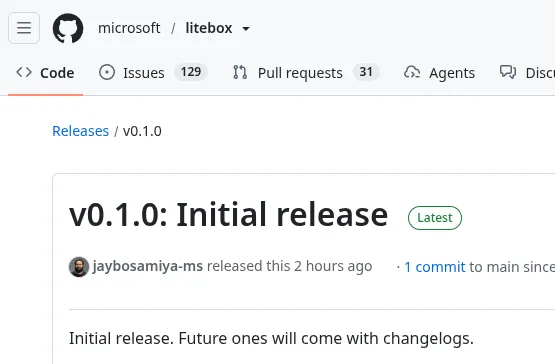
A Microsoft lançou recentemente oficialmente o LiteBox 0.1, que é a primeira versão oficial do seu projeto de segurança de código aberto LiteBox. O projeto foi desenvolvido em conjunto por engenheiros da Microsoft e outros participantes. O objetivo é usar a linguagem Rust e a tecnologia de segurança de virtualização Linux para construir um sistema operacional de biblioteca especificamente para isolamento de sandbox de aplicativos.
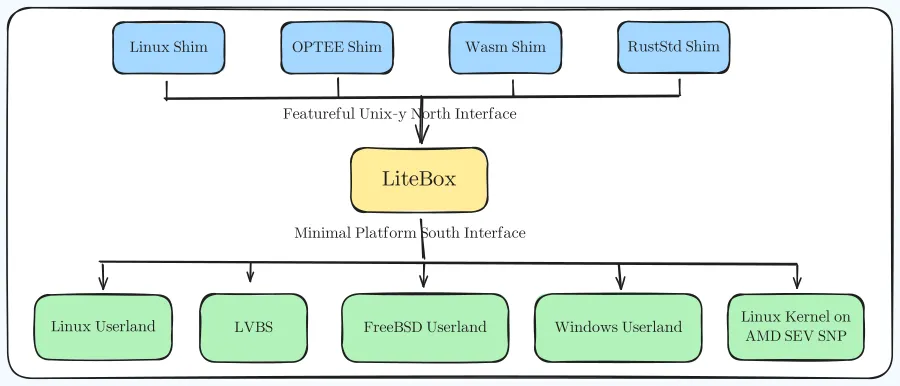
O LiteBox será lançado publicamente já em fevereiro de 2026. Naquela época, a Microsoft o descreveu como um sistema operacional de biblioteca com foco na segurança. Seu objetivo de design não era substituir o sistema operacional tradicional, mas servir como uma camada de isolamento de segurança entre os aplicativos e o kernel do sistema operacional comum, fornecendo proteção adicional para ambientes que precisam executar códigos não confiáveis ou aplicativos de alto risco.
Em comparação com as máquinas virtuais tradicionais, o LiteBox presta mais atenção aos cenários de aplicativos sandbox. Pode utilizar os mecanismos de segurança relacionados à virtualização Linux para estabelecer um ambiente de isolamento com suporte de virtualização de hardware, permitindo que aplicações rodem em um espaço de execução mais restrito.
Outro recurso central do LiteBox é o uso do Rust para desenvolvimento. Rust é capaz de reduzir buffer overflows, uso após liberação e outras vulnerabilidades comuns de segurança de memória por meio de mecanismos de segurança de memória em tempo de compilação, o que é especialmente importante para um componente de segurança de baixo nível responsável por isolar e proteger outros programas.
No design mostrado anteriormente pela Microsoft, o LiteBox pode fazer uso do Linux Virtualization Based Security, que é um mecanismo de segurança baseado na virtualização do Linux, permitindo que o LiteBox atue como um kernel seguro e proteja o kernel convidado em execução normal por meio de hardware de virtualização.
Uma importante vantagem trazida por esta arquitetura é que o LiteBox não está limitado a um único ambiente de sistema operacional. A Microsoft prevê que ele pode ser usado para executar aplicativos Linux isoladamente no Linux e também para executar programas Linux com segurança em um ambiente Windows. Também pode atender outros cenários que exigem maior isolamento e segurança do programa.
Do ponto de vista arquitetônico, o LiteBox está mais próximo de um "sistema operacional de biblioteca" do que de um sistema operacional tradicional no sentido pleno. A Biblioteca OS geralmente não fornece um grande ambiente de sistema operacional contendo um grande número de funções gerais, mas fornece componentes de sistema tão simplificados quanto possível, de acordo com as necessidades de aplicativos específicos. Isso reduz a superfície de ataque do ambiente operacional e, ao mesmo tempo, reduz o tamanho do código que precisa ser mantido e protegido.
Isso é especialmente importante para sandboxes. Um aplicativo tradicional geralmente precisa contar com um grande número de serviços e componentes do sistema operacional durante a execução, mas o LiteBox espera fornecer apenas alguns dos recursos que o aplicativo realmente precisa e isolar os recursos restantes do sistema fora da sandbox.
LiteBox 0.1 ainda é uma versão muito antiga. A primeira versão lançada pela Microsoft não fornecia um grande número de instruções detalhadas de atualização. A empresa disse que as versões futuras fornecerão um log de alterações mais completo. Isto significa que o significado mais importante da versão 0.1 é confirmar que o projeto entrou na fase de lançamento da versão oficial, em vez de que o LiteBox se tornou uma plataforma de segurança madura em nível de produção.
Quando a Microsoft divulgou anteriormente o LiteBox, o código do projeto foi desenvolvido usando métodos de código aberto. O lançamento da primeira versão oficial também mostra que a Microsoft continua a promover este projeto, em vez de interromper as atualizações após o lançamento público inicial, como alguns projetos experimentais de código aberto.
As aplicações potenciais do LiteBox são muito amplas. À medida que ataques à cadeia de fornecimento de software, códigos maliciosos, plug-ins de terceiros e códigos gerados por inteligência artificial se tornam cada vez mais comuns, colocar programas incompletamente confiáveis em sandboxes independentes para execução tornou-se uma importante estratégia de segurança.
Especialmente na era da IA, os aplicativos podem precisar executar automaticamente códigos gerados por modelos ou pela Internet. Se esses programas puderem ser executados em um ambiente operacional simplificado e protegido por tecnologia de virtualização, mesmo que o próprio programa tenha vulnerabilidades ou contenha comportamento malicioso, sua capacidade de acessar o sistema host poderá ser restringida tanto quanto possível.
Desta perspectiva, o LiteBox não é apenas mais um projeto de código aberto lançado pela Microsoft para a comunidade Linux, mas pode se tornar um componente subjacente do futuro sistema de computação seguro da Microsoft. O design do Rust, da virtualização e do Library OS adotado também é consistente com a tendência geral atual no campo da segurança do sistema operacional para reduzir as superfícies de ataque, fortalecer o isolamento e melhorar a segurança da memória.
No entanto, o LiteBox ainda não pode ser considerado um produto que possa substituir o Docker, as máquinas virtuais ou outras tecnologias de sandbox maduras. Ele ainda está nos estágios iniciais de desenvolvimento, e o desempenho real, a compatibilidade, os limites de segurança e a confiabilidade em ambientes de produção precisam ser verificados com versões subsequentes e aplicativos reais.
O maior significado do lançamento do LiteBox 0.1 pela Microsoft desta vez é provar que o projeto permaneceu ativamente desenvolvido depois de ter sido tornado público pela primeira vez e ter oficialmente dado o passo de lançamento versionado. À medida que as funções subsequentes continuam a melhorar, se o LiteBox pode se desenvolver em uma infraestrutura de isolamento verdadeiramente segura com amplo valor de aplicação se tornará uma direção digna de atenção contínua.
Saiba mais:
https://github.com/microsoft/litebox/releases/tag/v0.1.0
Comentários