Resumo:
Ontem à noite, a organização de pesquisa de segurança Report URI descobriu um grande incidente de segurança durante inspeções diárias. Este incidente de segurança envolveu 178 empresas ou sites de renome mundial, como BBC, CNN, HSBC, Salesforce, GitLab e IKEA. Hackers adulteraram o conteúdo do site e carregaram scripts maliciosos. Este script malicioso aproveita a estrutura de penetração do DarkSword para atingir usuários que executam versões mais antigas do iOS 13-18.x.
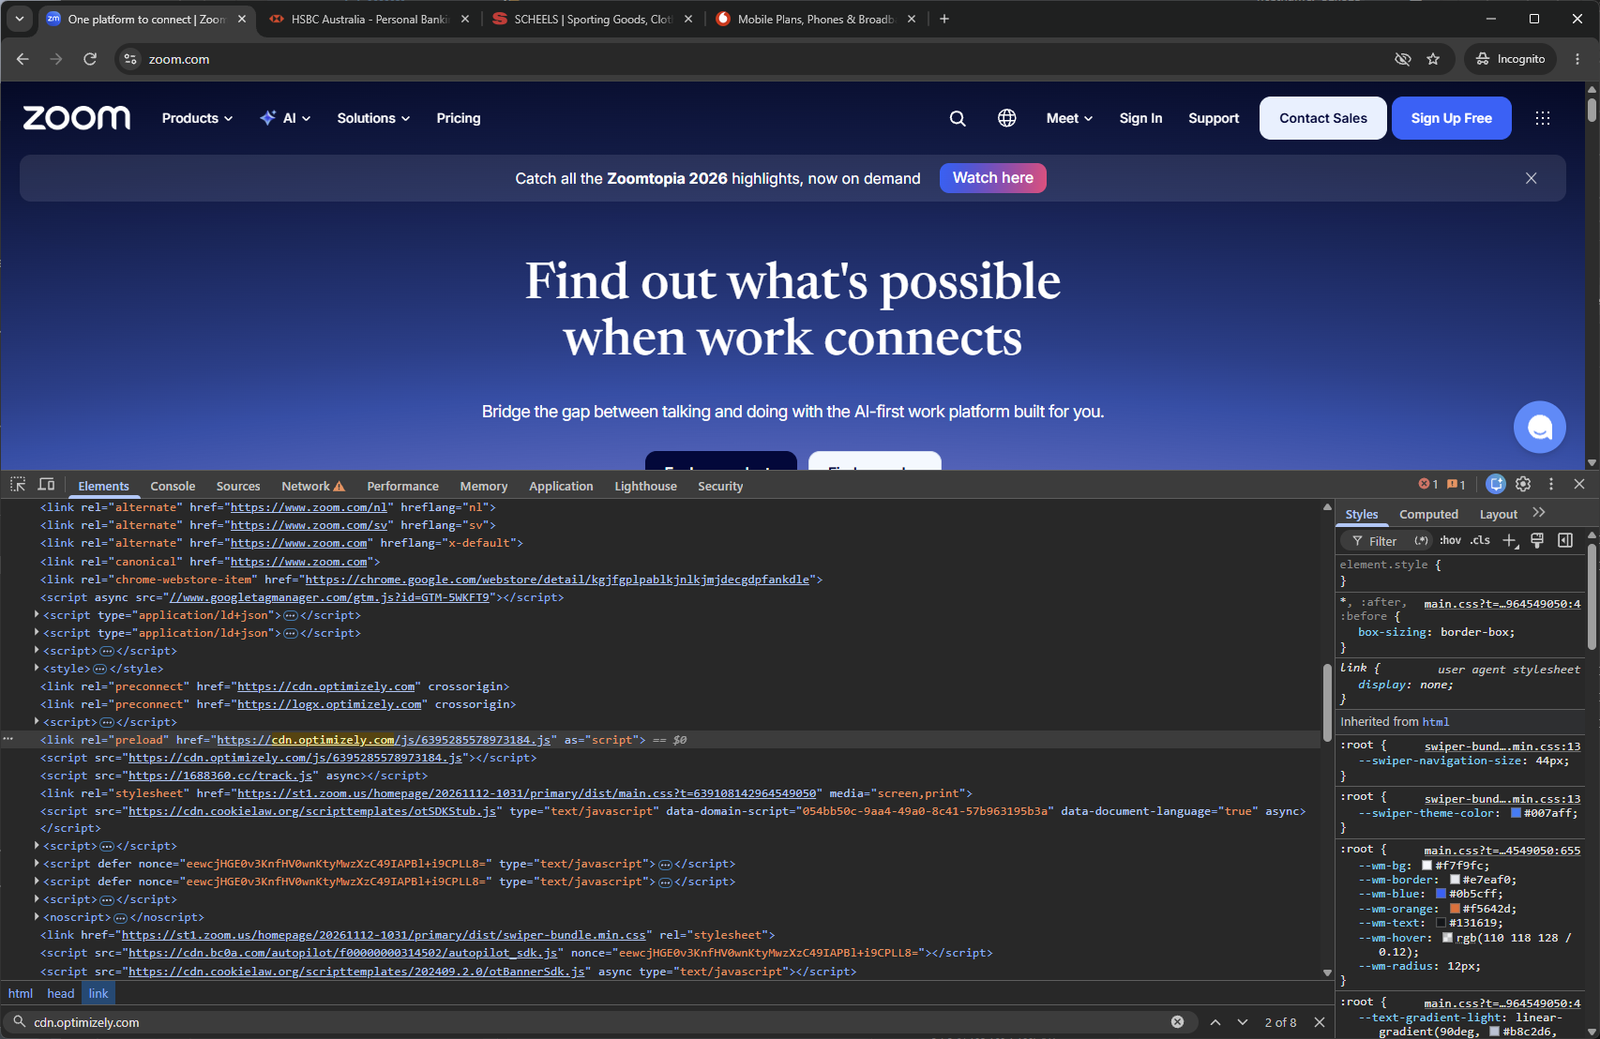
O principal objetivo desse ataque hacker era roubar criptomoedas ou informações de contas bancárias, e permitir que tantos sites fossem envenenados em lotes naturalmente envolve ataques à cadeia de suprimentos. Todos esses sites usam serviços fornecidos pela Optimizely e produtos relacionados foram explorados por hackers devido a vulnerabilidades de segurança.
Hackers escrevem códigos maliciosos em projetos de clientes da Optimizely:
Optimizely Web é usado para experimentação de sites e exibição personalizada. Os clientes podem adicionar código personalizado no campo JavaScript do projeto e, em seguida, o site carrega o script do projeto do Optimizely CDN e esses recursos serão executados no navegador do visitante.
A Optimizely disse em uma atualização de status que os hackers exploraram vulnerabilidades de segurança em seus produtos experimentais para adicionar scripts JavaScript maliciosos aos projetos dos clientes. Os scripts entrariam na página junto com o script Optimizely que o site carrega normalmente, então ficaria normal quando acessado através da navegação.
Hackers atualizam scripts enquanto atacam para atingir mais objetivos:
A linha do tempo registrada pela agência de pesquisa de segurança mostra que o script Optimizely da BBC foi observado pela primeira vez carregando código malicioso às 04:21 UTC de 16 de novembro; às 08h28 UTC, a página da BBC carregou pela primeira vez a carga de ataque externo 1688360 [.] cc/track.js.
Os hackers continuaram a modificar a carga do ataque, e a agência de pesquisa de segurança registrou 26 versões diferentes naquele dia. Por exemplo, às 13h43 UTC, o hacker adicionou um módulo de roubo de cartão bancário à carga útil e, posteriormente, adicionou a estrutura de penetração DarkSword para lançar ataques contra versões mais antigas de sistemas iOS.
O objetivo principal é roubar carteiras, cartões bancários e outros dados:
A carga maliciosa lançada pelo hacker contém uma variedade de funções. O script malicioso coletará primeiro as informações básicas do visitante, como sistema operacional, versão e navegador, e retornará diferentes operações de carga maliciosa com base nessas informações. Os comportamentos maliciosos observados até agora incluem:
Substituir endereço de senha: a carga maliciosa verificará o texto, formulários, links, área de transferência e algumas solicitações de rede na página para encontrar um endereço de carteira válido e, em seguida, substituí-lo por um endereço controlado pelo invasor. A carga maliciosa também pode monitorar a operação de cópia, portanto, quando o usuário copiar o endereço da carteira, ele será automaticamente substituído por um endereço controlado pelo hacker.
Roube informações de contas bancárias: a carga maliciosa procurará o número de cartão de crédito verificado, a data de validade e o código de segurança CVV no formulário de pagamento criado pelo próprio site e nas solicitações relacionadas, e então enviará essas informações para um servidor controlado pelo invasor. Portanto, caso o usuário tenha iniciado um pagamento, informações também poderão ser vazadas.
Para iOS 13-18.x: a carga maliciosa carregará diferentes nomes de domínio icu e páginas ocultas de acordo com a versão do iOS, direcionando os visitantes para caminhos relacionados ao DarkSword. No exemplo, o iOS 13-17 é direcionado para o caminho Coruna e o iOS 18.x é direcionado para o caminho DarkSword.
Progresso atual da limpeza:
A Optimizely atualizou seu status em 17 de novembro, informando que corrigiu vulnerabilidades relevantes de segurança do produto, removeu códigos injetados em projetos afetados, protegeu contas de clientes e adicionou medidas para evitar que códigos não autorizados fossem divulgados posteriormente. No entanto, a escala deste ataque é muito grande, abrangendo centenas de milhares ou mesmo milhões de visitantes. Actualmente é difícil estimar a escala específica dos utilizadores afectados.
Além disso, a Política de Segurança de Conteúdo (CSP) funciona em alguns sites. A pesquisa mostrou que as políticas de CSP de 24 sites impediram com sucesso a execução de scripts maliciosos. Embora outros 17 sites carreguem scripts, seu connect-src impede que alguns dados sejam transmitidos, mas o endereço da carteira copiado pelo usuário ainda será substituído.
Os operadores que usam o Optimizely Web devem verificar o JavaScript do projeto e o código personalizado experimental de cada projeto para 1688360 [.] cc, nomes de domínio .icu, atob() e scripts desconhecidos. Revise também as permissões de gravação para contas, tokens de API e integrações. Os usuários que visitaram sites afetados devem verificar seus endereços de transferência de criptomoedas e extratos de cartão bancário. Os usuários de iPhone e iPad devem atualizar imediatamente para a versão mais recente do iOS.
Algumas empresas afetadas:
Agências do HSBC Bank: Estados Unidos, Hong Kong, México, Cingapura, Austrália, Emirados Árabes Unidos, Malásia, Vietnã, Egito, Filipinas
Ampliar
Um pouco
Salesforce
Gitlab
IKEA
CNN
BBC
Raposa
Bloomberg
Fluke
O2
Vodafone Austrália
Alasca Airlines
Casa Honeywell
Heineken
Universidade Chamberlain
Levis
Comentários