Resumo:
A empresa de Internet F5 lançou recentemente uma atualização de segurança de emergência para o componente de servidor de código aberto NGINX para corrigir 10 vulnerabilidades graves de segurança, entre as quais CVE-2026-123007 e 123633 podem permitir que um invasor não autenticado execute código remotamente.
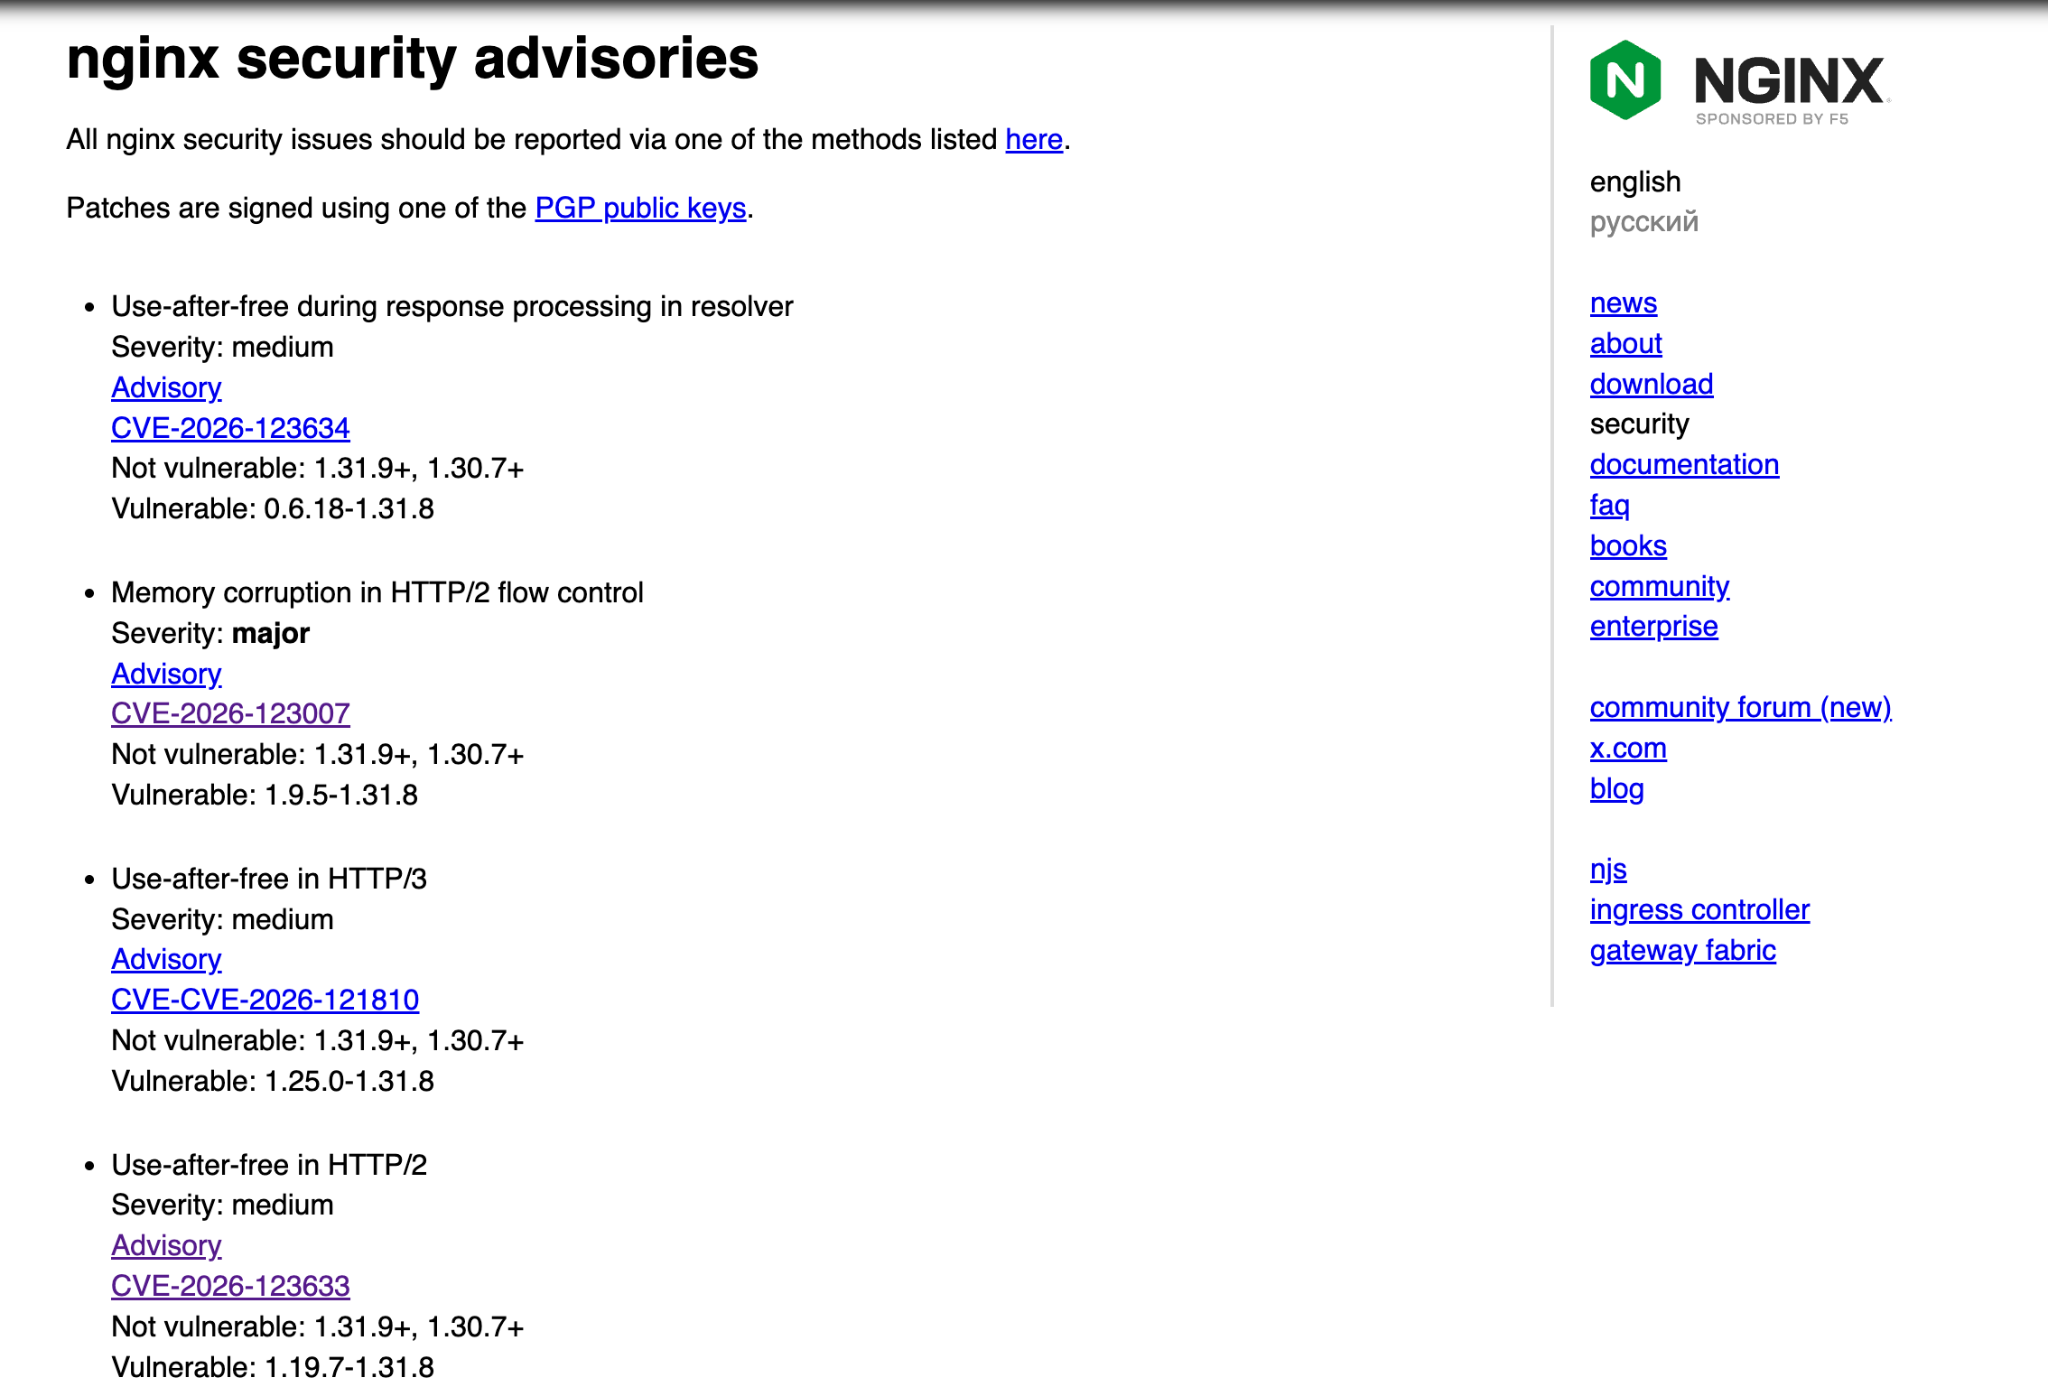
Essas vulnerabilidades estão relacionadas ao processamento do protocolo HTTP/2. Em teoria, desde que o serviço HTTP/2 esteja ativado, a execução remota de código pode ser possível. Atualmente, a maioria das implantações NGINX deve habilitar o protocolo HTTP/2 por padrão, portanto, o escopo do impacto é muito amplo.
O limite para lançar um ataque é enviar 128 GB de tráfego:
O método de exploração de vulnerabilidades de segurança relacionadas é difícil e simples de dizer, porque, a julgar pelo código de prova de conceito atual, o processo de exploração requer a transmissão de aproximadamente 128 GB de dados HTTP/2, e a largura de banda da rede e o tempo limite de conexão afetarão o ataque real.
Os dados de 128 GB aqui se referem à quantidade total de dados que precisam ser enviados em uma única conexão NGINX. Segundo testes, o NGINX Worker pode travar ao enviar 60 GB de dados; a execução do código pode ser alcançada ao enviar 128 GB.
O tempo limite de conexão padrão do NGINX é de cerca de 1 hora. Se for uma rede local de alta velocidade, levará cerca de 2,5 minutos para enviar 128 GB de dados, a largura de banda de 10 Gbit/s é de cerca de 2 minutos e a largura de banda de 1 Gbit/s é de cerca de 17 minutos. Com base neste cálculo, quando a largura de banda é inferior a 300 Mbit/s, os dados não podem ser enviados antes do tempo limite.
Servidores de alta largura de banda precisam ser atualizados imediatamente:
Atualmente, a versão de código aberto do NGINX lançou atualizações de reparo, incluindo a versão principal 1.31.9 e a versão estável 1.30.7. Se você usar o NGINX implantado em um painel como o Pagoda, a nova versão pode não estar disponível no lado do Pagoda. Os usuários podem usar agentes de IA para compilar e atualizar a si mesmos. Mas observe: se você usar o modo de instalação rápida do painel Pagoda, não poderá compilá-lo sozinho. Você ainda precisa contar com o lado do Pagoda para lançar atualizações e depois ir até a loja para atualizar.
Alguns servidores VPS estrangeiros adquiridos por usuários possuem largura de banda da porta G e podem ser afetados. Se a versão não puder ser atualizada temporariamente, você pode desligar o HTTP/2 no site ou na porta de escuta do serviço externo e garantir que todo o HTTP/2 atual tenha terminado (desative a configuração e reinicie o NGINX).
Saiba mais:
https://nginx.org/en/security_advisories.html
Comentários