
Resumo:
A exchange de criptomoedas Binance anunciou recentemente os resultados da investigação preliminar do incidente de segurança em 29 de outubro. A Binance disse que, após meses de preparação, os invasores primeiro usaram malware, recrutamento falso e ferramentas internas de IA da Binance para obter acesso à equipe da carteira e, por fim, obtiveram acesso não autorizado ao serviço de assinatura da carteira e transferiram aproximadamente US$ 6,34 bilhões em ativos digitais.
A Binance afirmou que todas as perdas serão suportadas pela própria Binance: 98% dos ativos simbólicos afetados foram repostos em 31 de outubro; desde a notificação de 3 de Novembro, aproximadamente 2,85 mil milhões de dólares em activos foram congelados ou interceptados; o FBI atribuiu o ataque a ataques cibernéticos relacionados à Coreia do Norte.
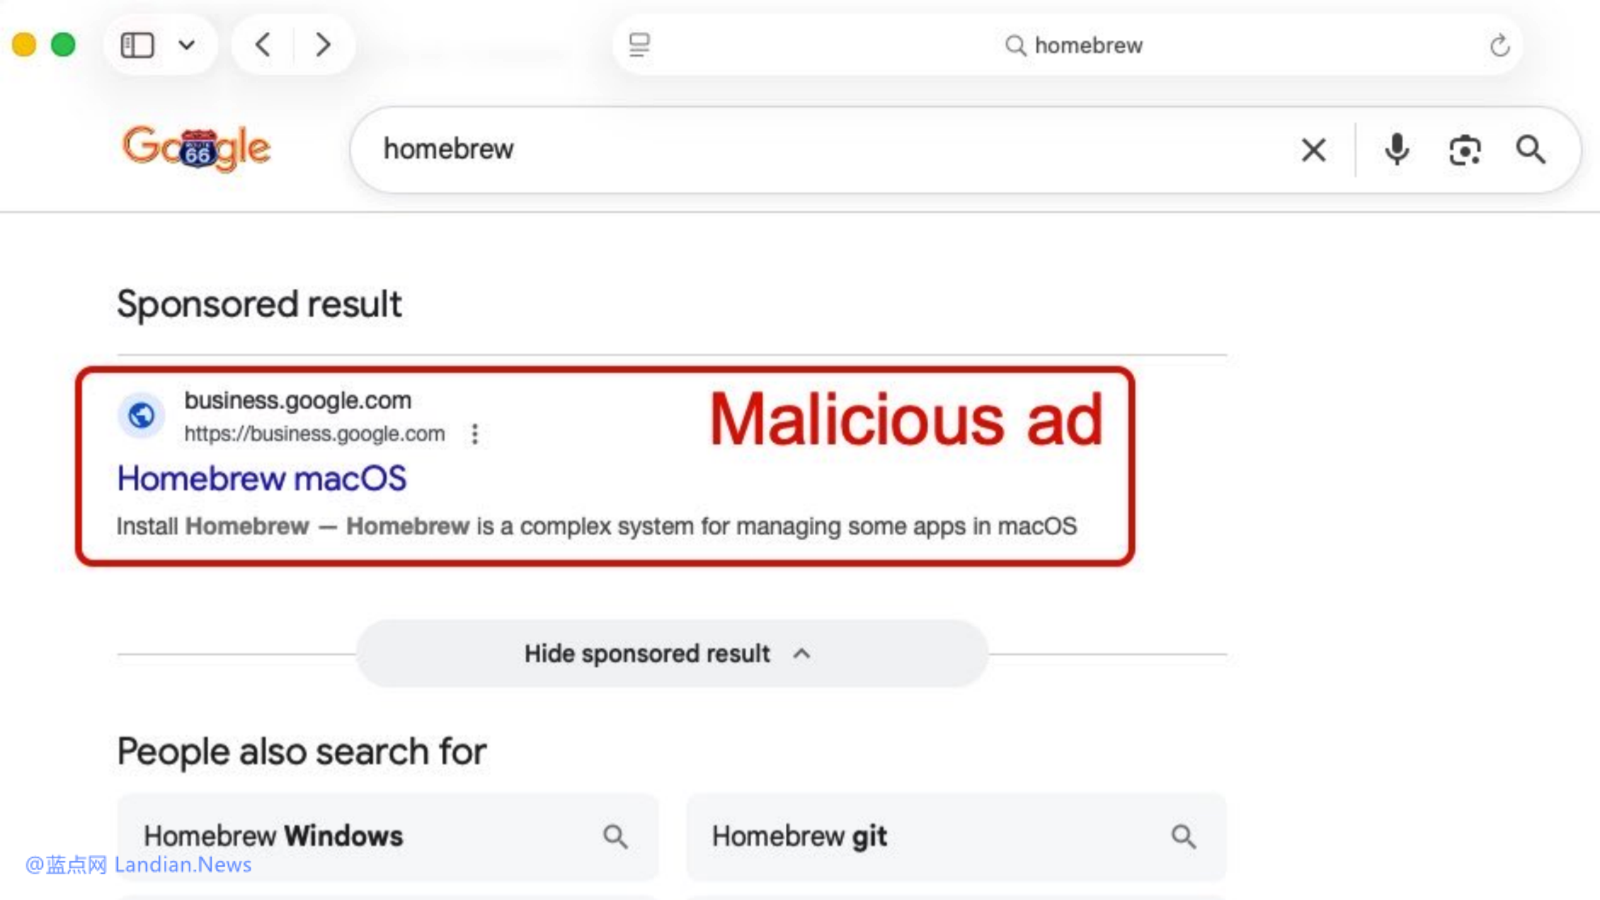
O engenheiro A foi enganado pelo site de phishing Homebrew no Google:
A investigação mostrou que, para instalar uma ferramenta de programação de IA comumente usada, o engenheiro A da equipe de carteira pesquisou a palavra-chave Homebrew por meio de um mecanismo de busca e clicou em um site de phishing pago pelo invasor, o que resultou no engenheiro baixando um programa de instalação do Homebrew adulterado.
A Binance disse que sua equipe de segurança descobriu a anomalia na época e, posteriormente, substituiu o equipamento do engenheiro e alternou as credenciais relevantes. Mas, neste momento, o invasor já havia aprendido sobre as responsabilidades profissionais do engenheiro e informações relevantes sobre seus colegas da equipe de infraestrutura de carteira, e o hacker continuou a atacar nessa direção.
O ataque remonta a junho de 2026, mas os problemas encontrados pelo Engenheiro A não tiveram consequências graves. Acontece que o Engenheiro A causou o vazamento de informações de seus colegas da equipe da carteira, estabelecendo as bases para ataques subsequentes de invasores contra membros da equipe da carteira.
Phishing de recrutamento do Engenheiro B falsificado por hackers:
Em setembro, o invasor contatou o Engenheiro B por meio de uma plataforma formal de busca de emprego. As informações públicas deste engenheiro mencionavam sua experiência de trabalho na Binance. Os invasores se passaram por líderes de projeto e organizaram as chamadas entrevistas de recursos humanos e entrevistas com CEOs de empresas. Os invasores também prepararam contas de mídia social, fotos e vídeos pessoais para construir confiança.
No final da segunda rodada de entrevistas, o Engenheiro B foi solicitado a baixar uma tarefa em seu computador de trabalho para ser usada na avaliação do trabalho. Este repositório executa um programa malicioso durante a instalação, substituindo componentes da ferramenta de desenvolvimento nativa pyenv para executar comandos e conectar-se a um servidor controlado pelo invasor.
A Binance afirmou que o programa malicioso usou métodos como ofuscação, evasão de detecção e apagamento de rastros, e as ferramentas de segurança do terminal na época não conseguiram detectar o programa malicioso. É claro que, a julgar pelos resultados, o monitoramento de segurança interna da Binance não conseguiu detectar nenhuma anormalidade, então esse programa malicioso se tornou um ponto de avanço para o ataque.
Ferramentas internas de IA foram usadas como trampolim e o serviço de assinatura foi comprometido:
Em 20 de outubro, os invasores usaram computadores de engenheiros infectados e ferramentas internas de IA da Binance para obter controle dos dispositivos de dois outros engenheiros da equipe de carteira, incluindo o engenheiro da equipe de carteira A, que já havia sido atacado pela cadeia de suprimentos.
O invasor descobriu então que havia um token com permissões de implantação de contêiner no computador do Engenheiro A. Em 29 de outubro, das 17h15 às 19h56 UTC, o invasor fez login no computador de outro engenheiro de carteira, usou as credenciais roubadas para implantar o contêiner e acionou o script malicioso. O invasor finalmente obteve acesso não autorizado ao serviço interno de assinatura de carteira e iniciou a transferência, ignorando o processo normal de retirada da Binance.
As transferências de ativos divulgadas pela Binance incluem: 233,46 milhões de XRP, aproximadamente 970.500 SOL, aproximadamente 44,2 milhões de OP e 18.270 BTC. Depois que a Binance alegou que grandes transferências desencadearam um alarme interno na empresa, a Binance lançou uma investigação e suspendeu as retiradas. No entanto, a situação real foi que a Binance não descobriu inicialmente problemas com o mecanismo de autorização de assinatura da carteira. Como resultado, o invasor continuou a iniciar várias transferências bem-sucedidas após a descoberta da anomalia.
São todos golpes clássicos, mas os engenheiros da Binance não os identificaram:
O comportamento de phishing ou engenharia social encontrado pelo Engenheiro A ou Engenheiro B é um golpe clássico criado por hackers nos últimos anos. Sites de phishing pagos por clique em mecanismos de pesquisa não devem ser usados. Pelo menos o engenheiro deve instalar o uBlock Origin para bloquear anúncios na pesquisa do Google.
Os golpes encontrados pelo Engenheiro B também são muito comuns. Nos últimos anos, os hackers costumam criar personas falsas para lançar golpes de recrutamento para empresas de criptomoedas. Alguns devem ingressar em empresas de criptomoeda, enquanto outros exigem que os candidatos baixem armazéns maliciosos e enviem trabalhos de casa. A taxa de sucesso dos hackers também é muito alta.
Não é apropriado culpar o Engenheiro A e o Engenheiro B aqui. Afinal, não é possível exigir que todos sejam engenheiros de segurança, mas isso também parece indicar que o treinamento de segurança interna da Binance não está em vigor. Pelo menos estas fraudes clássicas devem ser ensinadas através de formação em segurança interna para melhorar a sensibilização dos funcionários para a segurança.
No entanto, mesmo que os hackers da Binance criem o maior ataque da história da indústria de criptomoedas, estima-se que outras empresas de criptomoedas e engenheiros de criptomoedas continuarão a encontrar fraudes semelhantes, e definitivamente continuarão a haver fraudes por parte de empresas de criptomoedas.
Comentários