
Resumo:
O Google divulgou recentemente um incidente de segurança em grande escala que afetou o ecossistema Android TV. Descobriu-se que um fabricante de dispositivos Android TV oficialmente certificado vem pré-instalando backdoors ocultos em seus produtos há muito tempo e vendendo acesso a terceiros com o propósito de distribuir malware. Após a conclusão da investigação, o Google anunciou que cortaria completamente as relações de cooperação com as empresas envolvidas e tomaria medidas legais para encerrar a infra-estrutura de rede maliciosa relevante.
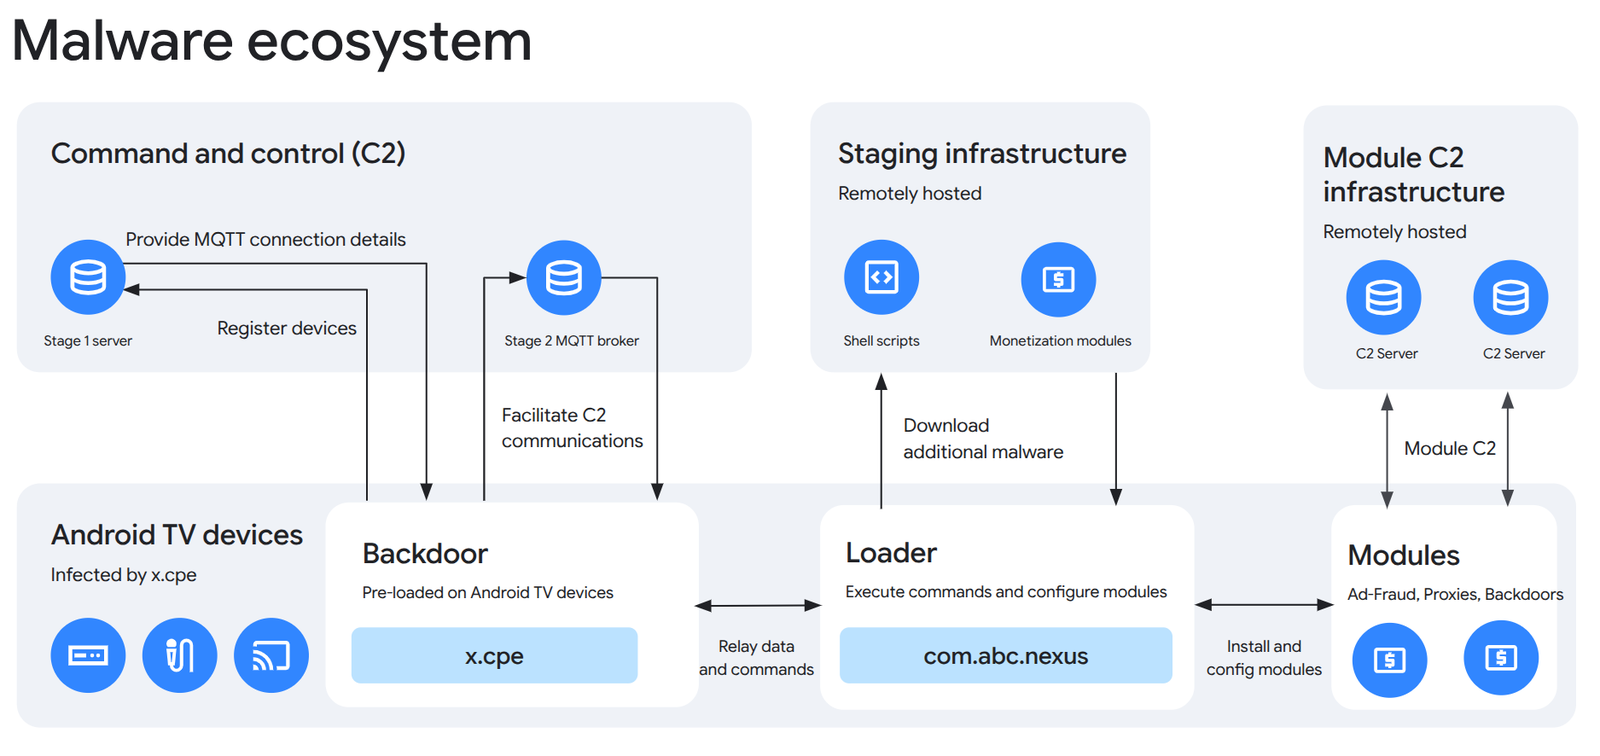
De acordo com informações divulgadas pelo Google, a empresa envolvida é a Videostrong, fabricante de Shenzhen, na China. A empresa já produziu produtos set-top box Android TV oficialmente certificados, mas as investigações descobriram que ela havia implantado backdoors controláveis remotamente em vários modelos e marcas de dispositivos e construiu uma rede de servidores completa para gerenciar dispositivos relacionados e distribuir código malicioso.
O Google afirmou que esses programas maliciosos não eram ações privadas de funcionários individuais, nem eram incidentes acidentais causados por erros de desenvolvimento. Os investigadores descobriram que este sistema funciona continuamente há muitos anos e possui infraestrutura especializada e mecanismos de detecção de evasão continuamente atualizados para gerenciar continuamente parceiros downstream e módulos maliciosos. Com base nos resultados da investigação, o Google decidiu encerrar toda a cooperação com a Videostrong e proibi-la e suas empresas afiliadas de produzir quaisquer dispositivos Android certificados pré-instalados com aplicativos do Google no futuro.
Como medida de acompanhamento, o Google iniciou uma ação legal contra os nomes de domínio e servidores usados para controlar a botnet XCPE e cortou com êxito os links de controle relevantes. Ao mesmo tempo, a empresa também proíbe a Videostrong e suas afiliadas de fornecer serviços de software a outros fabricantes certificados de dispositivos Android no futuro.
Pesquisas de segurança mostram que o impacto deste incidente excede em muito os casos comuns de transmissão de malware. Ao contrário dos programas maliciosos anteriores que apareceram principalmente em dispositivos Android falsos, os produtos envolvidos são dispositivos Android TV certificados pelo Google, o que significa que os consumidores geralmente acreditam que foram aprovados nas auditorias oficiais de segurança ao comprá-los.
A investigação descobriu que o invasor usou uma estratégia especial para contornar a detecção de autenticação. Eles pré-instalam código oculto no dispositivo quando ele sai de fábrica, mas usam técnicas de ofuscação para contornar o processo de teste e esperam até que o usuário inicie o dispositivo pela primeira vez para baixar ou ativar o módulo malicioso. Isto permite que produtos relacionados passem com sucesso nos testes de compatibilidade e segurança e, assim, obtenham qualificações de certificação.
O Google admitiu que esse incidente expôs lacunas em seu sistema de certificação. A empresa disse que os fornecedores envolvidos aproveitaram os espaços em branco no processo de revisão para atrasar o carregamento de código malicioso nos dispositivos dos usuários. Para evitar que situações semelhantes aconteçam novamente, o Google está atualizando seus mecanismos de certificação e revisão para fortalecer sua capacidade de verificar o firmware do dispositivo e o comportamento subsequente do software.
De acordo com estatísticas de agências de segurança, os dispositivos afetados estão concentrados principalmente na área de decodificadores Android TV e Google TV, entre os quais os produtos da marca Mecool são considerados um dos principais alvos afetados. Além das caixas de TV, os mesmos componentes maliciosos também foram encontrados em alguns equipamentos de sinalização digital, equipamentos de karaokê e terminais de telemedicina.
O Google afirmou que depois de desligar os servidores de controle relevantes, os invasores perderam a capacidade de controlar remotamente um grande número de dispositivos. A empresa estima que esta operação não só afetou os dispositivos infectados atualmente confirmados, mas também cortou o canal de comunicação entre pelo menos 10 milhões de dispositivos afetados adicionais e os atacantes, evitando assim a propagação de novas atividades maliciosas.
As investigações revelaram que esses backdoors poderiam ter sido usados para instalar malware adicional, realizar fraudes publicitárias, construir redes proxy e realizar outras atividades cibercriminosas. Devido aos seus altos privilégios de sistema, o dispositivo infectado pode ser incluído em um grande sistema de botnet e fornecer recursos de rede aos invasores sem o conhecimento do usuário.
O Google enfatizou que permitir que fabricantes de dispositivos vendam conscientemente produtos a usuários com backdoors maliciosos é uma grave traição à confiança do consumidor. Embora o servidor de controle tenha sido desligado e o risco atual para o equipamento afetado tenha sido bastante reduzido, para usuários de produtos relacionados, ainda é uma escolha mais segura avaliar a origem do equipamento e considerar substituí-lo por um produto de marca mais confiável.
Esse incidente também se tornou um dos mais graves incidentes de segurança da cadeia de suprimentos no desenvolvimento da plataforma Android TV. Como o equipamento envolvido recebeu certificação oficial, isso não só levantou preocupações sobre a segurança da cadeia de fornecimento de hardware de TV inteligente, mas também levou o Google a reexaminar o seu sistema de certificação e a reforçar ainda mais a supervisão dos fabricantes de equipamentos.
Comentários