
Resumo:
A Apple anunciou recentemente que irá reforçar ainda mais o controle de permissão de "Acesso total ao disco" no macOS e planeja adicionar novos mecanismos de segurança para reduzir os riscos de privacidade que podem surgir depois que os agentes de IA obtiverem acesso a uma ampla gama de dados do sistema.
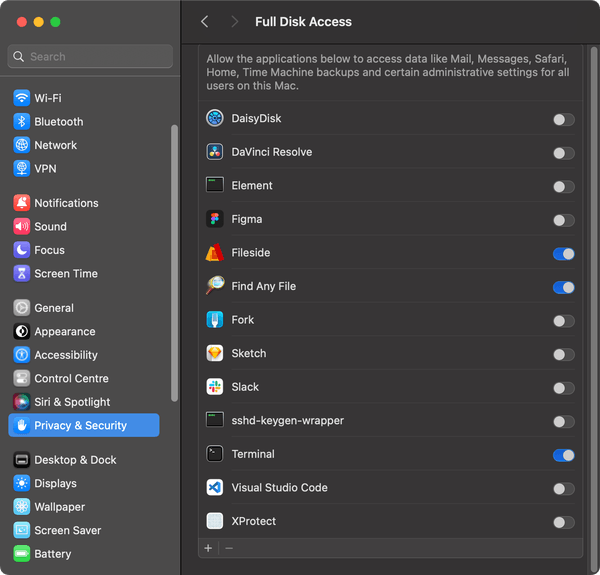
A Apple disse que o "acesso total ao disco" era originalmente principalmente para permitir que backups e outros softwares funcionassem corretamente, mas à medida que agentes de IA que podem operar computadores de forma autônoma se tornam cada vez mais populares, os riscos representados por essa permissão estão aumentando significativamente. A Apple acredita que quando um agente de IA obtém este nível de acesso ao sistema, o seu impacto potencial é diferente do das aplicações tradicionais, pelo que os utilizadores devem ser mais claros sobre quais as permissões que concederam à aplicação.
Atualmente, o macOS permite que os usuários concedam manualmente aos aplicativos permissão de "Acesso total ao disco" na seção "Privacidade e segurança" das configurações do sistema. Depois de obter essa permissão, o aplicativo pode acessar uma grande quantidade de dados confidenciais no computador do usuário, incluindo arquivos, e-mails, mensagens, histórico de navegação, etc. A Apple há muito exige que tais permissões sejam ativamente autorizadas pelo usuário.
O problema é que existem diferenças óbvias na forma como os aplicativos tradicionais e os agentes de IA da nova geração usam essas permissões. O agente de IA pode não apenas ler arquivos, mas também realizar uma série de operações de forma autônoma com base nas instruções do usuário. Quando obtém acesso simultâneo a dados como arquivos, mensagens, e-mails, etc., o modelo de IA pode, na verdade, possuir uma ampla gama de informações da vida digital do usuário.
Em uma nota aos desenvolvedores, a Apple apontou que alguns desenvolvedores estão usando o "acesso total ao disco" de uma forma que pode colocar os usuários em risco, fazendo com que os aplicativos possam acessar uma grande quantidade de conteúdo no dispositivo do usuário, e o próprio usuário pode não entender completamente o que essa permissão significa.
Como resultado, a Apple planeja adicionar novos controles a partir do futuro. Para os aplicativos que exigem esse “nível extraordinário” de acesso, os usuários precisarão tomar medidas mais explícitas para conceder permissão. A Apple espera que, ao aumentar o limite de autorização e fortalecer as solicitações, os usuários tenham uma compreensão mais clara de quais dados um aplicativo pode acessar antes de tomar uma decisão.
Essa mudança segue uma série de incidentes relacionados à segurança dos agentes de IA do lado Mac.
Recentemente, a versão Mac do agente de IA Muse lançada pela Meta desencadeou uma controvérsia sobre privacidade. O jornalista Jason Aten afirmou que Muse foi capaz de ler suas informações privadas e acredita que não concedeu as permissões correspondentes ao aplicativo. Posteriormente, Meta negou que o Muse pudesse ler o conteúdo em Mensagens sem a autorização do usuário e afirmou que a função Mensagens da versão Mac do Muse é totalmente opcional. Os usuários devem ativar o "Acesso total ao disco" e o conector de mensagens ao mesmo tempo para que o Muse leia o conteúdo relevante.
Meta também explicou que o Muse precisa passar por várias camadas de aplicativo e etapas de permissão no nível do sistema macOS para ler mensagens. Mesmo que o próprio aplicativo tenha vulnerabilidades, ele não pode ignorar essas proteções do sistema. No entanto, controvérsias relacionadas ainda levantaram preocupações sobre os limites das permissões dos agentes de IA de desktop.
O anúncio da Apple para ajustar o controle de permissão não significa que o Muse realmente contornou o mecanismo de segurança do macOS, mas reflete que a Apple está reavaliando os novos riscos trazidos pelos agentes de IA no nível do sistema operacional.
Na verdade, esta não é a primeira vez que a Apple redesenhou o mecanismo de segurança para agentes de IA. Na WWDC deste ano, a Apple demonstrou uma nova arquitetura de segurança para agentes de codificação Xcode e AI. O novo mecanismo permite que os agentes acessem os arquivos do projeto em um ambiente mais restrito. Quando um agente tenta ler ou gravar arquivos, o mecanismo no nível do sistema determina se a operação deve ser permitida com base em políticas predefinidas; se a autorização do usuário for necessária, o sistema faz uma solicitação explicitamente.
Ao mesmo tempo, houve relatos recentes de vulnerabilidades de segurança envolvendo a versão Mac do ChatGPT. O aplicativo teria vulnerabilidades que poderiam permitir que invasores obtivessem dados confidenciais. Embora o mecanismo de vulnerabilidade específico não seja exactamente o mesmo que “acesso total ao disco”, estes incidentes em conjunto ilustram que quando as aplicações de IA se transformam de software de chat tradicional em “agentes” que podem operar directamente computadores, os riscos enfrentados pelo sistema tradicional de permissão de aplicações estão a mudar.
Uma das maiores diferenças entre os agentes de IA e os aplicativos comuns é que eles podem não apenas realizar operações únicas, mas também concluir tarefas continuamente com base no contexto. Por exemplo, os usuários podem pedir ao agente para ler arquivos, organizar informações, modificar documentos, consultar e-mails ou mensagens e depois prosseguir para a próxima etapa com base nos resultados. Se o escopo das permissões for grande o suficiente, isso significa que um agente de IA pode acessar e processar continuamente grandes quantidades de dados pessoais sem a intervenção do usuário, item por item.
A Apple, portanto, enfatiza especificamente que, à medida que os agentes de IA se tornam mais autônomos e poderosos, os riscos representados pelo "acesso total ao disco" aumentarão significativamente. A Apple disse que seu objetivo não é impedir que os usuários concedam permissões amplas a aplicativos de IA, mas garantir que os usuários que realmente desejam fazê-lo possam concluir a autorização por meio de ações muito claras e compreender totalmente os riscos de privacidade de dados que estão assumindo.
Essa mudança também mostra que os agentes de IA estão impulsionando novas mudanças no modelo de segurança do sistema operacional. No passado, a segurança do sistema concentrava-se principalmente em saber se um determinado aplicativo pode acessar um determinado arquivo, câmera ou microfone. No futuro, o foco poderá mudar ainda mais para “o que um sistema de IA que pode agir de forma autônoma pode fazer em nome do usuário”.
Para a Apple, isso significa que o macOS precisa estabelecer novos limites de permissão entre a conveniência dos agentes de IA e a segurança do sistema. À medida que mais e mais produtos de IA começam a ser diretamente integrados aos sistemas operacionais de desktop, como fornecer aos agentes os recursos necessários para concluir tarefas complexas e, ao mesmo tempo, evitar uma única autorização que expõe todo o ambiente digital pessoal está se tornando um novo problema que os fabricantes de sistemas operacionais devem resolver.
Comentários