Resumo:
O FBI prendeu recentemente um cofundador de uma empresa canadense de segurança cibernética. Essa pessoa está envolvida há muito tempo em negócios de resposta a incidentes de ransomware e negociação de resgate e atualmente enfrenta acusações criminais federais por supostamente ajudar o grupo de hackers ShinyHunters. Este caso não está apenas relacionado com o recente roubo de informações sensíveis de um grande número de funcionários do FBI, mas também pode chamar ainda mais a atenção para a relação entre empresas de consultoria em segurança cibernética, serviços de negociação de ransomware e a cadeia da indústria do crime cibernético.
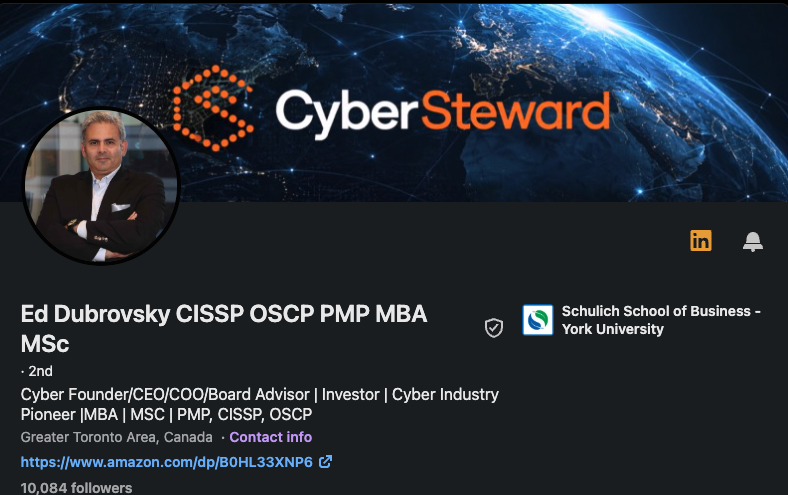
De acordo com informações divulgadas em 9 de outubro pelo site KrebsOnSecurity, administrado pelo repórter investigativo de segurança cibernética Brian Krebs, agentes do FBI prenderam Edward Dubrovsky, cofundador de uma empresa canadense de segurança cibernética, na Pensilvânia, em 8 de outubro, horário local. Anteriormente, o New York Times informou que o FBI prendeu um canadense na Pensilvânia sob suspeita de ajudar o grupo de hackers ShinyHunters, mas não divulgou seu nome.
Várias pessoas familiarizadas com o assunto disseram ao KrebsOnSecurity que Dubrovsky estava participando de uma conferência do setor de seguros cibernéticos na Pensilvânia quando foi preso. Os negócios de sua empresa envolvem a negociação de pagamentos de ransomware com criminosos cibernéticos e o fornecimento de serviços de resposta e negociação a empresas que sofreram ataques cibernéticos.
De acordo com informações no site da conferência relevante, o Cyber Risk Summit será realizado no Loews Hotel, na Filadélfia, de 5 a 7 de outubro. Um dos principais patrocinadores da conferência é a empresa canadense de segurança cibernética Cypfer. Perfis públicos do LinkedIn mostram que Dubrovsky foi cofundador da Cypfer e atualmente está associado a outra empresa canadense de segurança cibernética, a CyberSteward.
Dubrovsky declarou anteriormente no LinkedIn que planejava participar da conferência com a equipe do CyberSteward e espera continuar a discutir consultoria estratégica, negociação e soluções em incidentes de ransomware e extorsão cibernética com especialistas do setor.
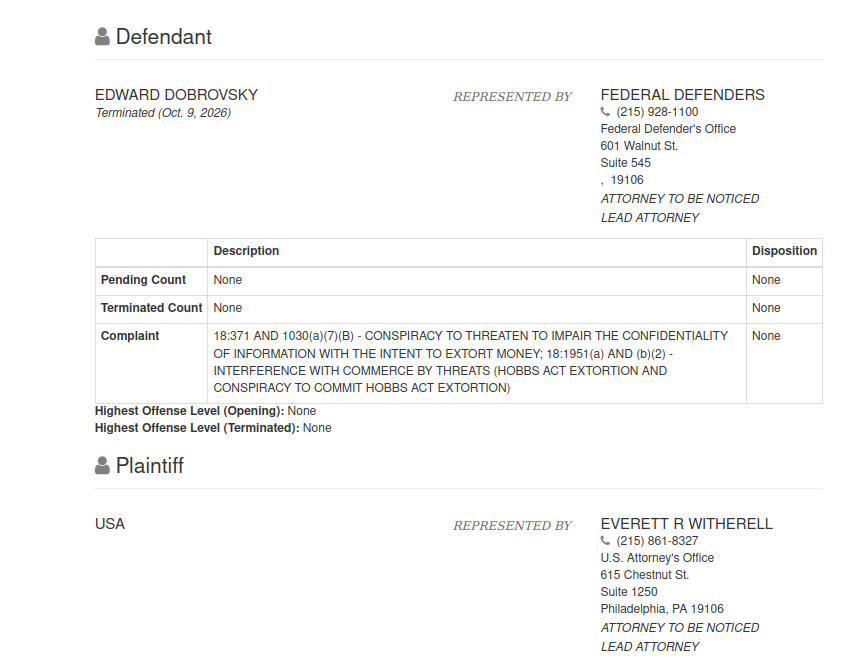
Registros públicos no tribunal federal dos EUA mostram que Edward Dobrovsky, cujo sobrenome é escrito de forma um pouco diferente, foi preso na Pensilvânia em 8 de outubro e enfrentou acusações relacionadas a extorsão e conspiração na Internet. Alguns documentos judiciais, incluindo os principais materiais da acusação do caso, foram lacrados. No entanto, alguns documentos ainda estão incluídos no site de informações jurídicas CourtListener.
Os registros judiciais existentes mostram que as acusações relacionadas incluem conspiração para ameaçar comprometer a confidencialidade das informações com o propósito de extorquir dinheiro e interferir em atividades comerciais por meio de ameaças. Note-se que a informação pública actual ainda é limitada, alguns documentos importantes do caso ainda não foram tornados públicos e as acusações relevantes não significam que o arguido tenha sido considerado culpado pelo tribunal.
O site do Departamento Federal de Prisões dos EUA mostra que Edward Dubrovsky, de 54 anos, está atualmente detido em uma instalação federal na Filadélfia. Ao mesmo tempo, os autos do tribunal mostram que o caso foi transferido para o Tribunal Distrital Federal do Distrito Leste do Texas em 9 de outubro. Pessoas familiarizadas com o assunto disseram que o FBI concentrou sua investigação sobre a organização ShinyHunters em um escritório de campo no Texas.
O FBI não comentou com o KrebsOnSecurity sobre a prisão de Dubrovsky. Na altura do relatório, Dubrovsky ainda não tinha sido publicamente confirmado como tendo contratado um advogado, e os registos judiciais mostram que ele ainda não tinha obtido um defensor público nomeado pelo tribunal na altura.
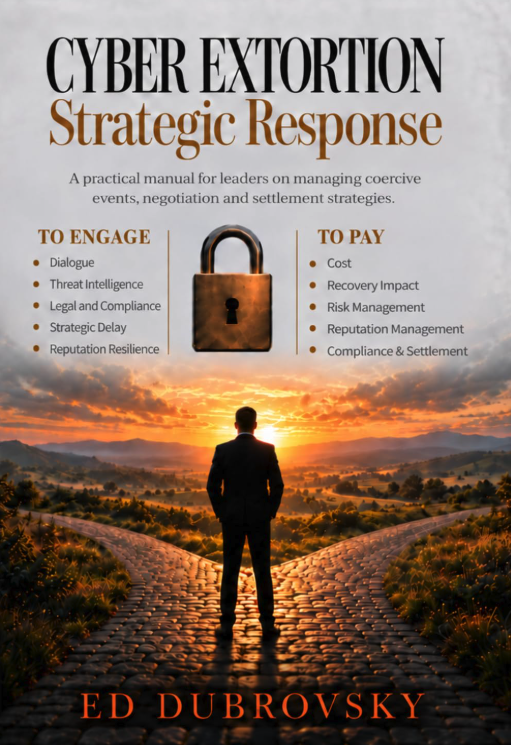
Dubrovsky também escreveu um livro chamado "Resposta Estratégica à Extorsão Cibernética", que tem cerca de 252 páginas e se concentra em como as empresas podem avaliar ameaças, desenvolver planos de resposta, comunicar e proteger seus próprios interesses após encontrar um ataque de ransomware.
Um ponto central do livro é que comunicar-se com criminosos não significa concordar em pagar um resgate; participar nas negociações não significa que o pagamento deva eventualmente ser efectuado. O envolvimento com o invasor pode ter outros propósitos, como verificar a autenticidade dos dados supostamente roubados, coletar informações adicionais, ganhar tempo para lidar com o incidente e preservar opções enquanto a organização avalia diferentes opções de resposta.
Essa visão reflete um princípio há muito enfatizado no setor de resposta a incidentes de ransomware: o papel dos negociadores profissionais não é apenas ajudar as vítimas a reduzir o resgate, mas também pode incluir a determinação de quais informações o invasor possui, avaliando a credibilidade da ameaça e auxiliando as empresas no desenvolvimento de estratégias para restaurar os negócios e reduzir as perdas.
No entanto, a prisão de Dubrovsky levantou novas questões para a indústria. Se uma empresa que negocia incidentes de extorsão para empresas for suspeita de ter ligações inadequadas com um grupo de hackers, a linha entre as suas atividades comerciais e o crime cibernético poderá tornar-se o foco de uma investigação policial.
Essa prisão está intimamente relacionada à investigação em andamento do grupo de hackers ShinyHunters. A organização lançou frequentemente ataques contra empresas de software como serviço nos últimos anos. Geralmente, ele entra nos sistemas corporativos por meio de phishing, roubo de credenciais de contas, etc., obtém dados internos ou de clientes e, em seguida, ameaça tornar públicas as informações roubadas para forçar as vítimas a pagar o resgate.
De acordo com informações divulgadas anteriormente pelo FBI, a ShinyHunters extorquiu mais de US$ 70 milhões das vítimas até agora neste ano. O modelo de ataque do grupo muitas vezes não exige danos em grande escala ao sistema da vítima, mas utiliza a ameaça de roubar dados e torná-los públicos como principal método de pressão.
Este modelo permite que as empresas enfrentem sérios riscos de acompanhamento, mesmo que consigam restaurar rapidamente os seus sistemas. Se um invasor copiou dados de clientes, informações de funcionários ou segredos comerciais, reinstalar o servidor e restaurar backups não eliminará o impacto da violação de dados. Como resultado, as empresas poderão ter de conciliar a recuperação de negócios, avisos de privacidade, responsabilidade legal, relatórios regulamentares e potenciais negociações de extorsão.
Recentemente, ShinyHunters também alegou ter invadido o portal de recrutamento on-line do FBI e roubado uma grande quantidade de informações confidenciais de funcionários. Os dados roubados supostamente incluíam departamentos de funcionários, áreas de especialização e registros médicos e de saúde mental. Depois que o incidente foi exposto, a organização hacker usou essas informações para provocar ainda mais o FBI, fazendo com que a investigação aumentasse rapidamente.
O FBI está atualmente rastreando membros relevantes da organização e analisando dispositivos eletrônicos e registros de comunicação digital apreendidos anteriormente. KrebsOnSecurity citou pessoas familiarizadas com o assunto dizendo que os investigadores estão examinando dispositivos apreendidos pela polícia holandesa quando prenderam o cibercriminoso Pepijn van der Stap no mês passado. Esses dispositivos podem conter informações que podem ajudar a identificar as identidades e os movimentos de outras pessoas envolvidas.
Depois que Van der Stap foi preso, outro membro do ShinyHunters começou a operar sob o nome de "Rey" e assumiu parte das operações da organização. Essa pessoa então usou o vazamento de dados do FBI para provocar publicamente as agências policiais dos EUA.
A Reuters informou anteriormente que "Rey" foi identificado como um adolescente chamado Saif Al-din Khader. Ele foi detido pelas autoridades locais na Jordânia na semana passada e estaria cooperando com a investigação do FBI. Krebs relatou anteriormente que o grupo era suspeito de tentar extorquir uma empresa de navegação e aviação digital que foi desmembrada da Boeing antes de Khader ser detido.
À medida que a investigação avança, as agências de aplicação da lei dos EUA estão tentando resolver as relações organizacionais, as identidades dos membros, as atividades de ataque e as possíveis conexões comerciais dos ShinyHunters. Os investigadores precisam determinar não apenas quem estava realmente envolvido na invasão cibernética, mas também se houve outras pessoas que forneceram negociação, transferência de dinheiro ou outra assistência aos hackers.
A KrebsOnSecurity citou fontes dizendo que as investigações relacionadas a outras empresas do setor de negociação de ransomware também podem continuar a se expandir. Fontes acreditam que, à medida que as agências de aplicação da lei analisam equipamentos e registos de comunicação apreendidos, não está excluído que líderes de empresas mais relevantes enfrentem acusações no futuro.
No entanto, no momento do relatório, não há evidências públicas que comprovem que todas as empresas que fornecem serviços de negociação de ransomware estejam ligadas a organizações cibercriminosas, nem se pode concluir que todos os negócios em que Dubrovsky está envolvido envolvam atividades ilegais. O caso ainda está em fase de investigação e processo judicial, e os fatos específicos precisam ser confirmados por documentos judiciais subsequentes e informações das autoridades responsáveis pela aplicação da lei.
Este caso também destaca a posição única dos serviços de negociação de ransomware. Quando uma empresa enfrenta chantagem cibernética, consultores profissionais podem precisar se comunicar diretamente com o invasor, verificar os dados mantidos pela outra parte, determinar se a ameaça é credível e ajudar a empresa a decidir se deve continuar as negociações. O trabalho em si não é necessariamente ilegal, mas os negociadores enfrentam requisitos rigorosos de conformidade à medida que entram em contacto com criminosos, lidam com informações sensíveis e, por vezes, estão envolvidos em decisões que envolvem grandes somas de dinheiro.
Para empresas que foram atacadas, contratar consultores profissionais pode ajudá-las a lidar com a crise de forma mais organizada, mas ainda é preciso ter cautela na escolha de um prestador de serviços. As empresas precisam de compreender as responsabilidades reais do consultor, a forma como a informação é tratada, os acordos de comunicação com as autoridades policiais e se existem potenciais conflitos de interesses no serviço. A linha jurídica entre aconselhamento profissional e assistência na prática de um crime é particularmente importante para negociações que envolvam actividade criminosa.
Olhando para a situação mais ampla da segurança cibernética, o caso ShinyHunters mostra que o crime cibernético moderno não está mais limitado a hackers que exploram vulnerabilidades para invadir sistemas. Em torno das atividades de roubo e extorsão de dados, também pode formar-se um ecossistema complexo que inclui intrusão de contas, transações de dados, comunicação de ameaças, processamento de fundos e serviços profissionais. Para que as autoridades policiais investiguem minuciosamente estes grupos, precisam de localizar os próprios atacantes e também de analisar a rede de relações e serviços periféricos em que podem confiar.
Ainda não está claro se a prisão de Dubrovsky implicará ainda mais os chefes de outras empresas de segurança cibernética. Mas à medida que o FBI continua a investigar o roubo de dados e as atividades de extorsão dos ShinyHunters contra empresas e agências governamentais, o caso pode tornar-se um ponto importante no exame da aplicação da lei dos EUA sobre a relação entre a indústria de negociação de ransomware e o crime cibernético.
O que pode ser confirmado até agora é que o caso passou de um simples rastreamento de membros da organização hacker para a investigação de um cofundador da empresa que tem experiência no setor de segurança cibernética e está envolvido no negócio de resposta a ransomware há muito tempo. A seguir, mais documentos divulgados pelo tribunal, ações de acompanhamento por parte das agências de aplicação da lei e respostas legais dos envolvidos determinarão a direção específica deste caso.
Comentários