Resumo:
De acordo com notícias divulgadas pela empresa de segurança SlowMist Technology, a SlowMist recebeu recentemente vários relatos de roubo de ativos de usuários. As investigações descobriram que os casos afetados envolviam vazamentos de chaves privadas, e esses usuários instalaram ou instalaram o aplicativo FomoPeek. O FomoPeek em si não é uma carteira criptografada, mas uma ferramenta que ajuda os usuários a prestar atenção e rastrear a movimentação de fundos na rede e emite alertas aos usuários quando ocorrem informações na rede que podem afetar o mercado. No entanto, o estudo descobriu que o aplicativo possui dois módulos funcionais integrados que nada têm a ver com o negócio declarado.
Estrutura de exploração de nível de kernel do iOS integrada usada para roubar informações:
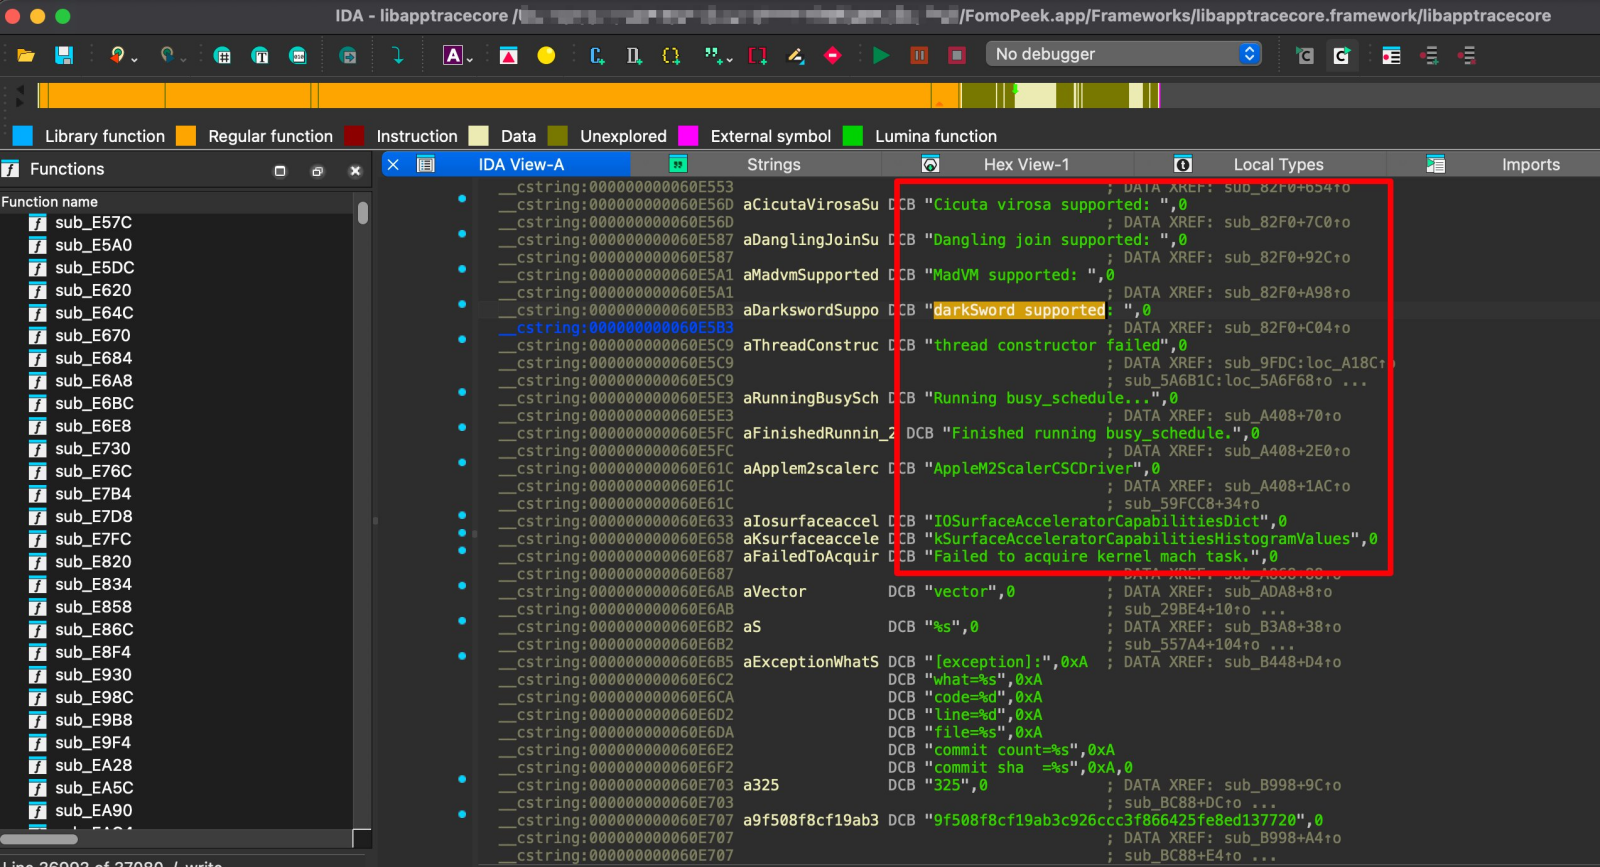
A estrutura integrada de exploração de vulnerabilidades em nível de kernel do iOS do FomoPeek tem uma variedade de métodos de exploração diferentes. A estrutura pode selecionar automaticamente o método de ataque com base no modelo do dispositivo e na versão real do iOS usada. Uma exploração bem-sucedida pode permitir que o invasor escape da sandbox do iOS e acesse e descriptografe dados nas chaves, bem como leia arquivos pertencentes a outros aplicativos no dispositivo.
Isso significa que todos os dados confidenciais armazenados no dispositivo, como chaves privadas de carteira criptografadas, mnemônicos/sementes, credenciais de login, registros de bate-papo, arquivos etc., podem ser roubados por hackers e carregados em servidores controlados por invasores. O FomoPeek também pode receber instruções remotamente de invasores.
Esta estrutura de exploração de vulnerabilidade em nível de kernel pode lançar ataques no iOS 12.0~iOS 18.7 e iOS 26.0~iOS 26.1, ou seja, usando vulnerabilidades de segurança que a Apple corrigiu para lançar ataques. Se os usuários sempre usarem a versão mais recente do iOS, as vulnerabilidades serão corrigidas e o FomoPeek não poderá continuar a explorar as vulnerabilidades.
Convide a KOL a pagar para atrair novos usuários para atrair mais usuários para download e instalação:
Como é um projeto novo, o FomoPeek não pode ser baixado e usado rapidamente por mais usuários de criptomoedas, então o aplicativo adota um método de pagamento para convidar KOLs para promover e atrair novos usuários. As imagens vistas por Bluepoint.com mostram que KOL convida os usuários a usar o código de referência para baixar e registrar o aplicativo FomoPeek, e então novos usuários podem receber uma recompensa de 7USDT. Quanto aos KOLs, eles podem receber recompensas mais elevadas.
Dessa forma, o FomoPeek pode entrar em contato rapidamente com um grande número de usuários no círculo monetário e induzi-los a baixar o aplicativo e, em seguida, começar a roubar chaves privadas da carteira e transferir ativos do usuário. Para os usuários de criptomoedas cujos ativos foram roubados, essa onda de perdas foi muito pesada. As carteiras de muitos usuários foram diretamente esvaziadas e os ativos foram difíceis de recuperar.
O iOS permanece seguro desde que você mantenha sempre a versão mais recente:
A julgar pela situação atual, esses ataques em nível de kernel provavelmente usarão a série DarkSword de estruturas de exploração, que são vulnerabilidades de segurança de alto risco do iOS relatadas pelo Google em março de 2026. Depois que o Google notificou a Apple, a Apple corrigiu a vulnerabilidade em novas versões subsequentes, para que os usuários que usam a versão mais recente não sejam afetados.
No geral, o sistema iOS ainda é seguro. A premissa é que os usuários devem usar sempre a versão mais recente e ativar a função de atualização automática. Não desligue as atualizações completamente porque o iOS fica cada vez mais travado à medida que é atualizado. Para usuários do círculo monetário, usar a versão mais recente do iPhone+iOS tem um fator de segurança mais alto. Afinal, envolve questões de segurança patrimonial, por isso a segurança é a prioridade.
Além disso, invasores da comunidade NodeSeek divulgaram anteriormente uma atividade falsa de servidor VPS gratuito. Esta atividade também usou a série DarkSword de estruturas de ataque, o que significa que esse tipo de ataque em nível de kernel, anteriormente raro, começou a atacar usuários comuns. Não baixar aplicativos de fontes desconhecidas e não abrir sites desconhecidos também são métodos de defesa, mas em qualquer caso, você deve manter o iOS atualizado normalmente.
Comentários