Resumo:
O Google informou na segunda-feira que descobriu uma ferramenta de hacking que pode identificar e explorar autonomamente vulnerabilidades de software sem assistência humana, destacando os riscos representados por agentes de inteligência artificial (IA). O Google Threat Intelligence Group (GTIG) detalhou as descobertas em seu relatório do terceiro trimestre. A ferramenta estava localizada em um servidor de pré-lançamento exposto à Internet, disse o relatório. Os invasores costumam usar esses servidores para armazenar e preparar ferramentas de ataque. O Google chamou essa ferramenta de “exploit_agent”.
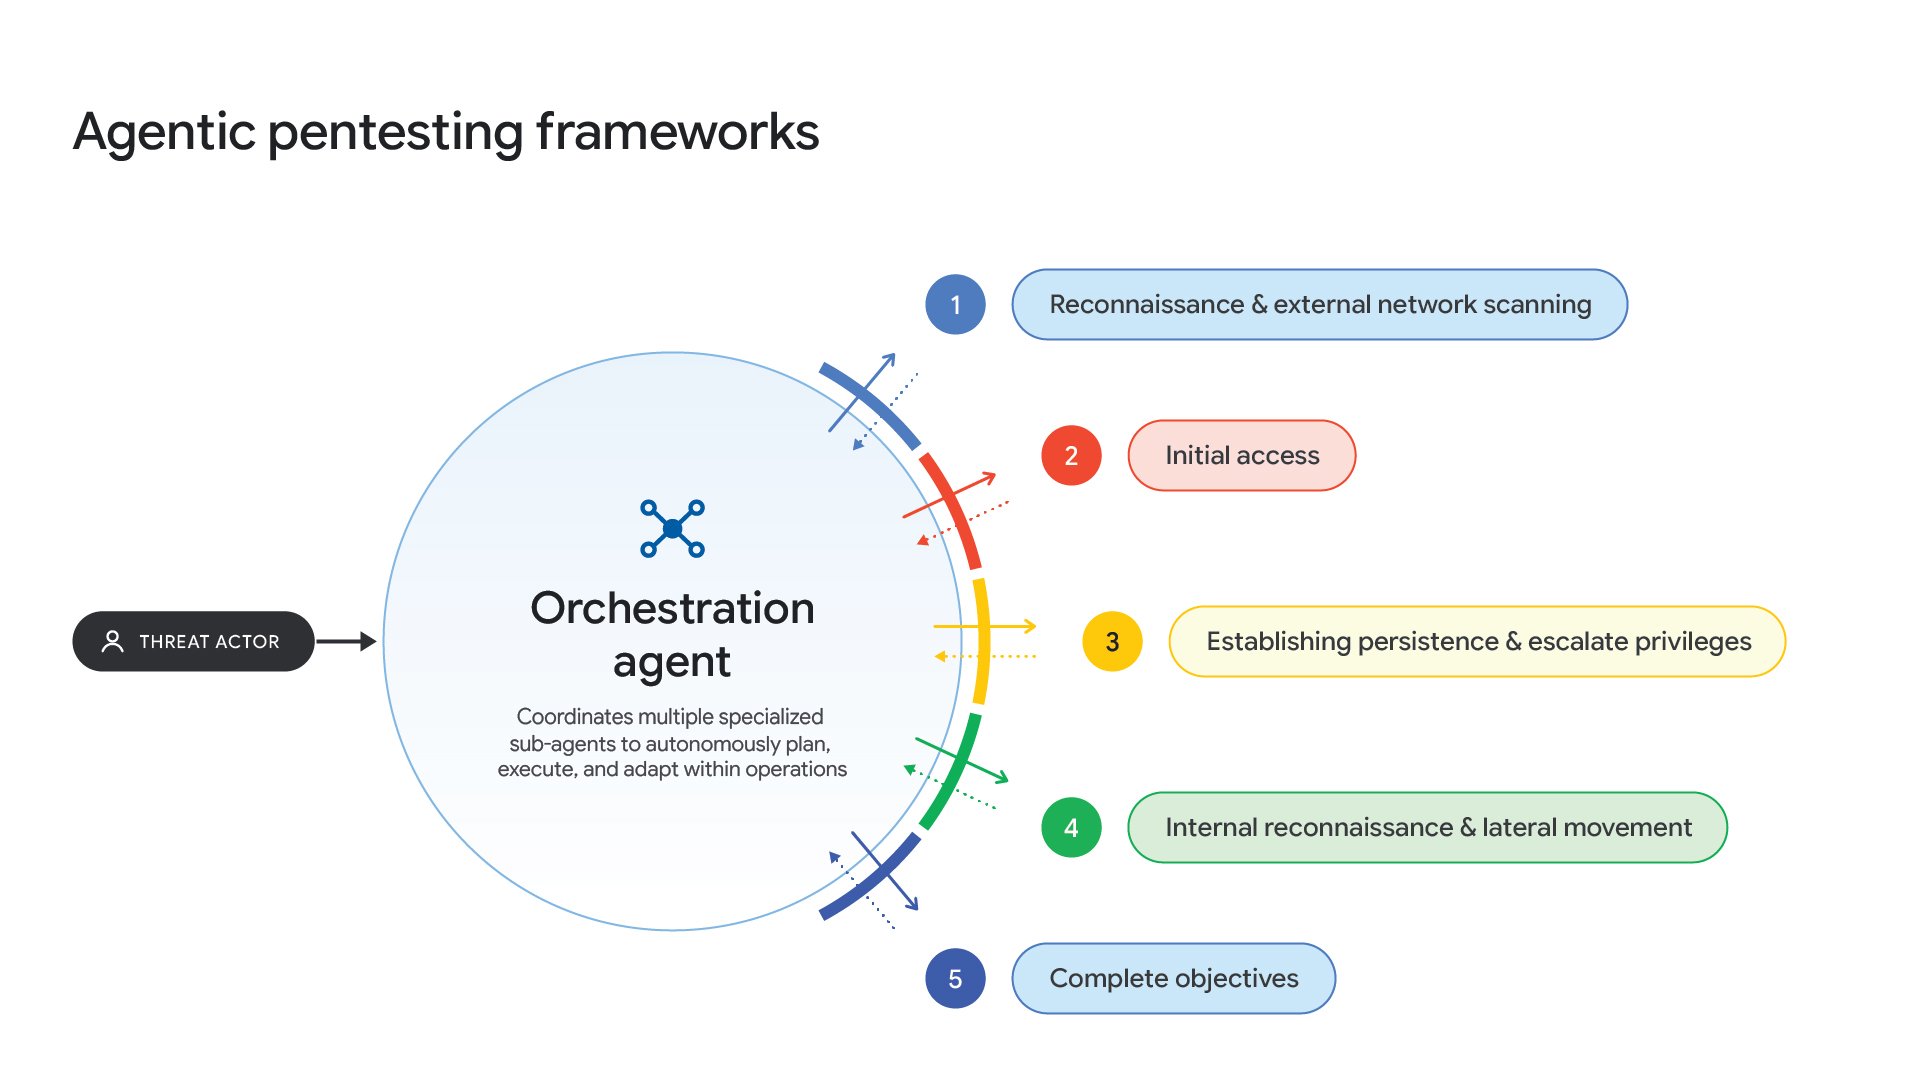
A ferramenta utiliza vários Large Language Models (LLMs), a tecnologia de inteligência artificial por trás dos chatbots, incluindo modelos de negócios líderes, bem como o que o Google chama de modelos "nativos".
A ferramenta então monitora softwares web populares em busca de atualizações de patches, atualizações lançadas por desenvolvedores de software para corrigir vulnerabilidades.
Quando um novo patch é lançado, a ferramenta compara o código do programa antes e depois da correção para determinar onde está a vulnerabilidade. Isso é semelhante a comparar duas versões de um documento para ver o que os editores mudaram, e essas mudanças podem revelar o problema.
A ferramenta escreverá automaticamente o código de ataque para explorar a vulnerabilidade e executá-lo automaticamente.
O Google disse que esta foi a primeira vez que a empresa viu invasores realizando um ataque dessa forma.
O relatório afirma: “Pela primeira vez no último trimestre, a equipe de inteligência de ameaças do Google descobriu que os agentes de ameaças aproveitaram grandes estruturas de modelos de linguagem para automatizar totalmente a descoberta e exploração de vulnerabilidades sem envolvimento humano.”
Esta descoberta confirma ainda mais as preocupações crescentes de que agentes autônomos de IA possam ameaçar os sistemas tradicionais.
O governador do Federal Reserve, Michael Barr, disse na segunda-feira que agentes autônomos de IA poderiam desencadear uma corrida aos bancos em minutos.
Em Setembro deste ano, Torsten Slok, economista-chefe da Apollo Global Management, alertou que se os assistentes de IA transferirem automaticamente fundos das famílias para contas com rendimentos mais elevados, os bancos poderão perder um grande número de depósitos de baixo custo.
Uma imagem do relatório do Google mostra que a ferramenta está verificando o mecanismo de controle de acesso da versão 2.19.25 do plugin Spectra (Ultimate Addons for Gutenberg) para WordPress.
O controle de acesso refere-se ao código que determina quais operações diferentes usuários podem realizar. O relatório não indicou se esta verificação de vulnerabilidade levou a um ataque real.
O servidor de pré-lançamento também armazena outros scripts que podem mapear a estrutura interna da rede depois que um invasor rompe as defesas da rede, o que o Google chama de "reconhecimento interno".
Esses scripts também são capazes de realizar a chamada "quebra de força bruta", tentando repetidamente um grande número de senhas e implantando WebShells, ou programas de controle remoto ocultos, em sites que permitem que invasores recuperem o acesso a sistemas infectados posteriormente.
O Google também descobriu dados roubados de vítimas no mesmo servidor. Registos relevantes mostram que o operador desta ferramenta pode ter lançado ataques contra websites nas indústrias francesas de meios de comunicação, entretenimento e educação.
As chaves de API são semelhantes às senhas e permitem que o software acesse serviços de inteligência artificial.
A tradução feita pelo Google da nota em russo relevante diz: "Chave de API LLM para explorações automatizadas (exploit_agent projeto piloto)" e "Insira você mesmo a chave - aqui mesmo, não no chat. Ambas as linhas são obrigatórias."
Essa descoberta se enquadra em uma tendência mais ampla descrita anteriormente pelo Google.
O número total de divulgações e explorações de vulnerabilidades quase dobrou entre janeiro e agosto de 2026.
Explorações de dia zero, que são ataques direcionados a vulnerabilidades ainda não conhecidas pelos desenvolvedores de software, ocorreram em média de 8 por mês em 2025, para uma média de 11 por mês em 2026 e para 22 em agosto.
O Google também afirmou que descobriu que ferramentas de ataque de IA de código aberto chamadas CAIRN e PentAGI foram usadas em atividades reais de invasão de rede.
Comentários