Resumo:
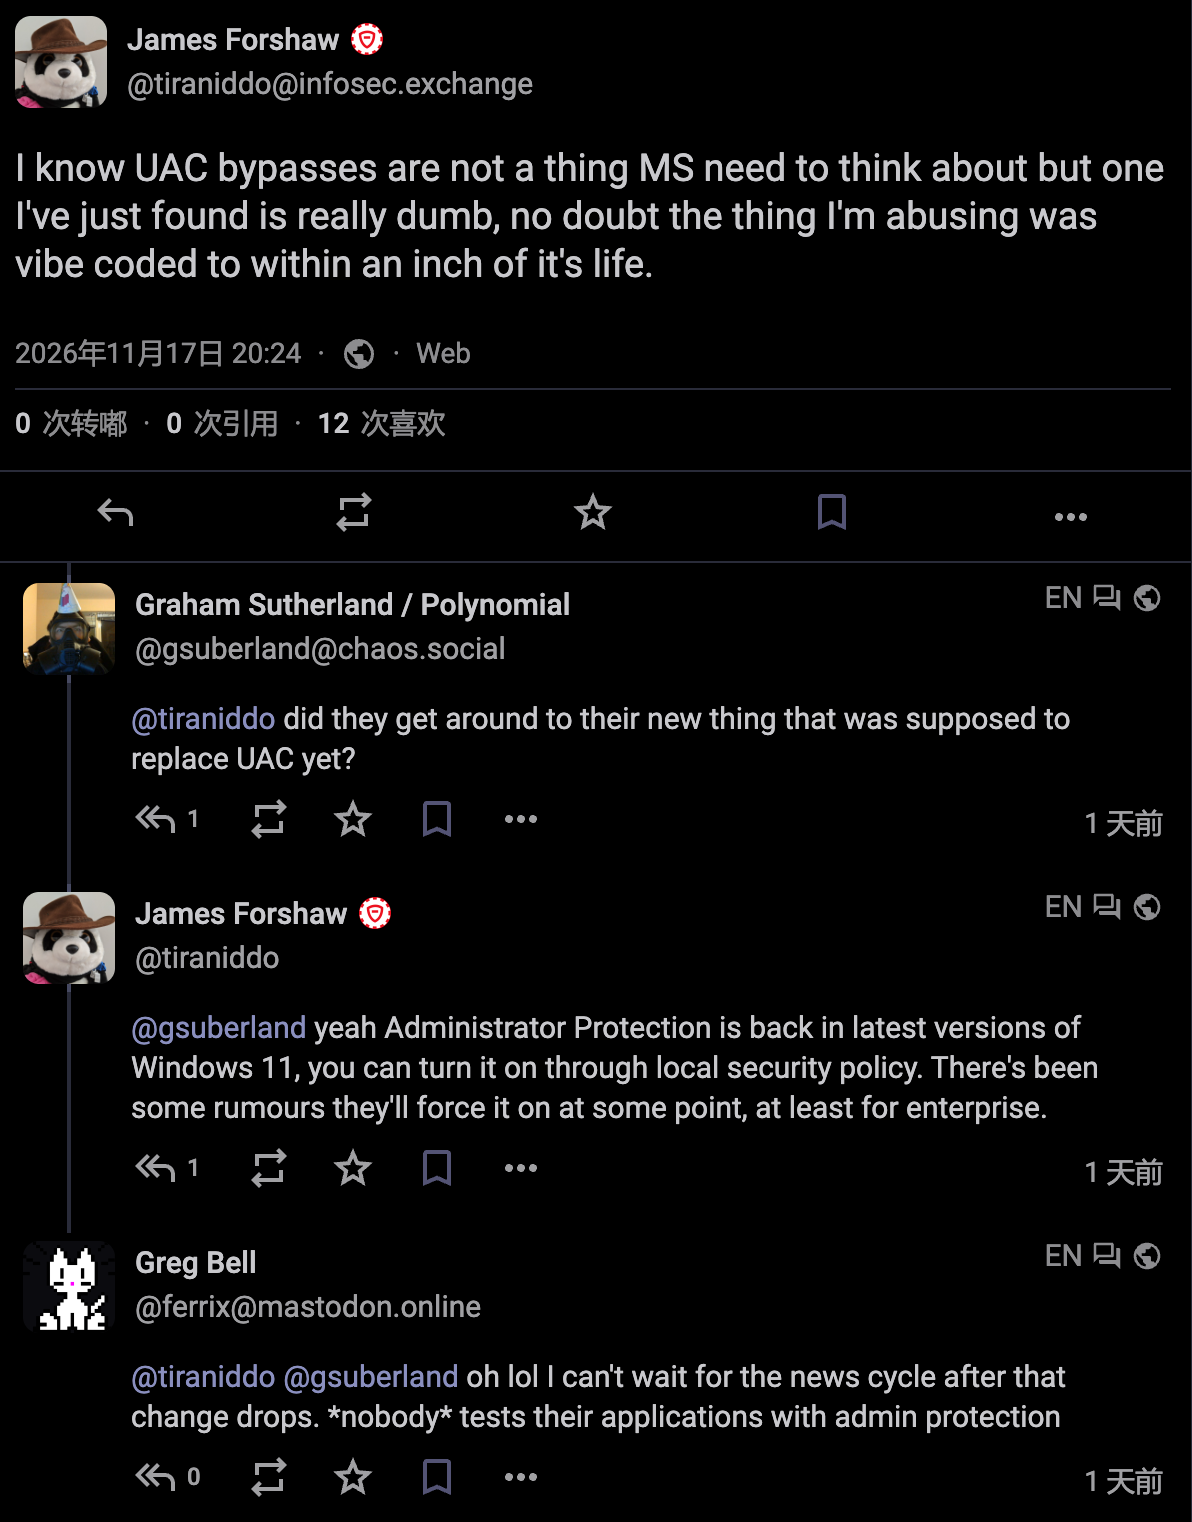
O pesquisador de segurança do Google, James Forshaw, reclamou recentemente das vulnerabilidades de segurança da Microsoft nas redes sociais. Forshaw disse que descobriu um método ridiculamente estúpido para contornar o controle de conta de usuário do UAC. Forshaw satirizou que o componente explorado parecia ser o produto da codificação de IA. No entanto, Forshaw não anunciou os componentes afetados específicos, métodos de exploração de vulnerabilidades e versões afetadas específicas.
O Controle de Conta de Usuário UAC é um mecanismo tradicional para sistemas Windows controlar direitos de administrador. Depois que a conta do administrador faz login no sistema, os aplicativos diários geralmente são executados usando tokens restritos. Quando for necessário instalar software, modificar arquivos do sistema ou alterar configurações importantes, o sistema exibirá uma janela de confirmação para que o usuário confirme e conceda permissões completas.
O desvio do UAC permite que programas maliciosos já em execução na conta do administrador local ignorem a etapa de confirmação do pop-up e obtenham diretamente o token completo do administrador. Os invasores podem então modificar arquivos e registros do sistema, desativar recursos de segurança ou instalar componentes maliciosos que exigem privilégios elevados para serem executados.
A Microsoft define o mecanismo UAC como um recurso de defesa profunda, em vez de um limite de segurança que deve isolar permissões diferentes. De acordo com os padrões de serviços de segurança da Microsoft, ignorar o UAC por si só não se qualifica para atualizações de segurança ou recompensas de bugs por padrão.
A Microsoft ainda pode modificar o componente abusado em versões subsequentes, mas normalmente não atribui um número CVE nem emite um aviso de segurança de emergência, razão pela qual Forshaw disse no post original que a Microsoft não precisa considerar desvios de UAC.
A vulnerabilidade relevante foi corrigida pela Microsoft:
Embora não haja um número CVE ou boletim de segurança, a Microsoft ainda corrigirá as vulnerabilidades relatadas pelos pesquisadores de segurança. Atualmente, a Microsoft substituiu o modo tradicional de aprovação do administrador do UAC pela Proteção do Administrador, que pode resistir a alguns métodos de desvio de baixo nível.
Forshaw descobriu nove métodos de desvio durante a fase de visualização da Proteção do Administrador, e esses problemas de desvio foram corrigidos na versão oficial. Agora que a vulnerabilidade foi corrigida, estima-se que Forshaw também publicará um blog detalhando a causa da vulnerabilidade e o programa de prova de conceito.
Comentários