Resumo:
Apesar de anos de avisos de empresas e especialistas em segurança cibernética sobre os riscos representados por senhas fracas, um grande número de usuários ainda prefere credenciais de login simples e previsíveis. Uma nova pesquisa mostra que a conveniência e a memorização continuam sendo as considerações mais importantes para as pessoas ao definirem senhas, enquanto a segurança geralmente fica em segundo plano.
Um novo relatório divulgado pelo provedor de serviços de gerenciamento de senhas NordPass, NordLayer e pesquisadores de segurança cibernética mostra que a equipe de pesquisa analisou dados de senhas expostos em violações de dados públicos e ataques de malware de setembro de 2025 a setembro de 2026, e conduziu estatísticas e comparações sobre o uso de senhas em 44 países e regiões ao redor do mundo.
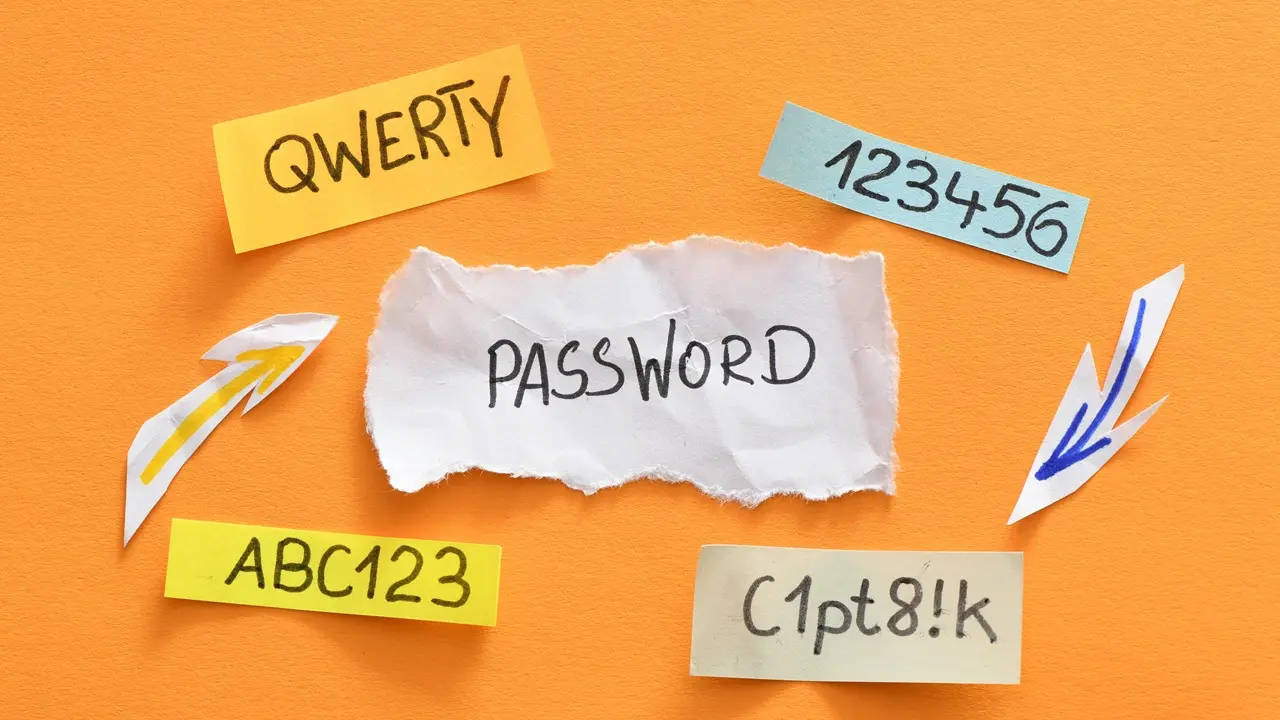
O relatório descobriu que as senhas mais comuns no mundo em 2026 ainda incluem combinações extremamente fáceis de decifrar, como "123456", "admin" e "12345678". Entre elas, “123456” liderou a lista em sete dos últimos oito anos, enquanto as três principais senhas permaneceram inalteradas por muito tempo. Isto significa que, embora a consciência pública sobre a segurança da rede tenha aumentado, um grande número de utilizadores ainda dá prioridade à conveniência de memorizar palavras-passe em vez da segurança da conta.
O estudo também descobriu que as pessoas mostram uma clara tendência à preguiça ao criar senhas, e esse fenômeno abrange idiomas e regiões. Muitos usuários simplesmente usam a versão nativa de "senha" como senha, como "motdepasse" em francês e "contraseña" em espanhol. Ao mesmo tempo, os países que utilizam o alfabeto latino têm maior probabilidade de utilizar palavras-passe compostas por palavras, enquanto as regiões que utilizam outros sistemas de escrita utilizam mais frequentemente palavras-passe puramente numéricas.
A cultura pop também tem uma clara influência na escolha da senha. O relatório lista uma série de exemplos de senhas de videogames, animação, música e cultura da Internet, como palavras relacionadas a jogos e animação, como “minecraft” e “sasuke20”, bem como nomes de bandas de metal como “Slayer@666” e “Pantera1234”. Além disso, memes da Internet e plataformas de redes sociais também aparecem frequentemente em senhas, como “skibiditoilet” e “Tiktok2002”.
As estrelas do esporte também se tornaram uma importante fonte de inspiração para os usuários definirem senhas. O relatório apontou que depois que a estrela da NBA LeBron James completou um triplo-duplo em três jogos consecutivos em 2024 aos 39 anos e 319 dias de idade, "Lebron0319" contendo números relacionados entrou na lista das 200 principais senhas compiladas pelo NordPass. Além disso, os nomes dos jogadores de futebol Messi, Lampard e Lewandowski também têm sido usados por um grande número de usuários para configurações de senhas.
Embora essas senhas venham de uma ampla variedade de fontes e de diversas formas, a NordPass acredita que quase todas elas podem ser quebradas em segundos. Para isso, a agência recomenda que os usuários criem senhas com no mínimo 15 caracteres e que combinem letras maiúsculas e minúsculas, números e símbolos especiais. Ao mesmo tempo, os usuários também podem usar uma senha composta por várias palavras não relacionadas para melhorar a segurança.
O relatório também recomenda definir senhas exclusivas para cada conta, ativar a autenticação multifator, usar um gerenciador de senhas para salvar e gerar senhas complexas e verificar regularmente se as credenciais da conta foram expostas em uma violação de dados.
Além disso, os pesquisadores mais uma vez pediram a promoção de métodos de autenticação sem senha, como a "chave de acesso". Essa tecnologia permite que os usuários façam login em sites e aplicativos por meio de meios biométricos, como impressões digitais e reconhecimento facial, sem precisar lembrar de senhas complexas. À medida que empresas de tecnologia como Microsoft, Google e Facebook continuam a promover a popularização de tecnologias relacionadas, a indústria geralmente acredita que as chaves de acesso podem efetivamente reduzir o risco de ataques de phishing e reduzir a dependência contínua dos usuários de senhas frágeis, como "12345678" e "qwertyuiop".
Comentários