
Resumo:
A autoridade indiana de certificação digital eMudhra/emSign foi recentemente descoberta por pesquisadores de segurança por ter vazado as chaves privadas de oito certificados intermediários. Esses certificados intermediários são usados para emitir certificados subordinados. Portanto, os invasores que obtiverem as chaves privadas podem emitir certificados para qualquer site ou serviço para realizar sequestro man-in-the-middle.
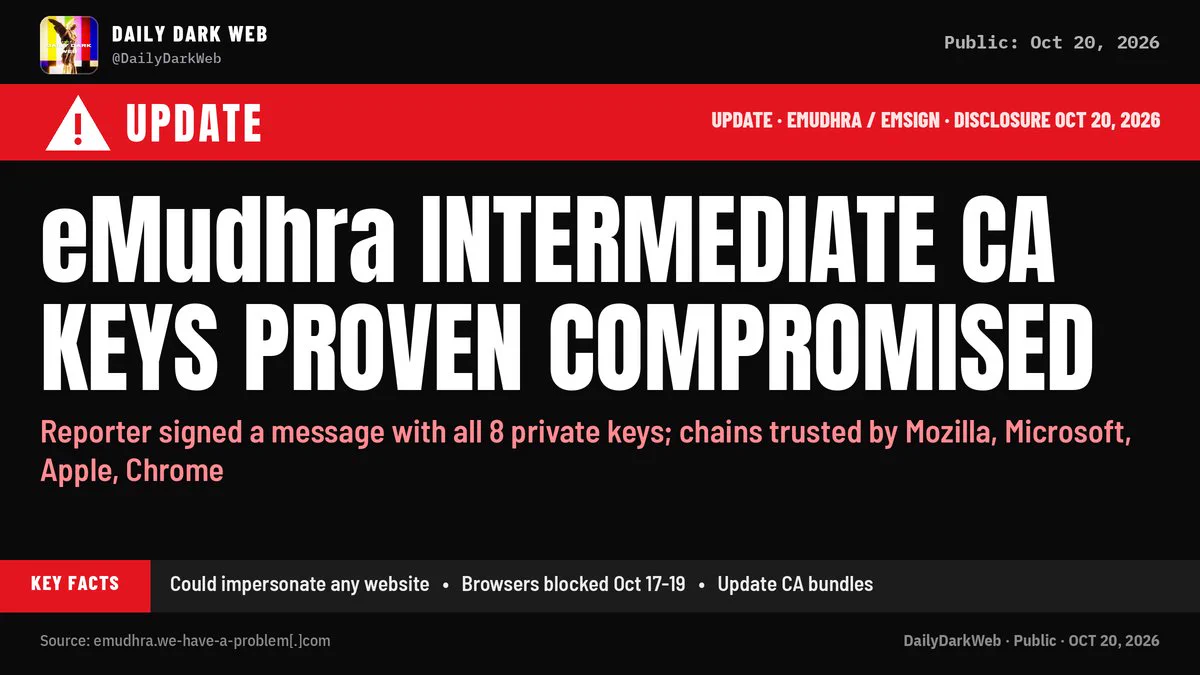
O que é ainda mais escandaloso é que a chave privada do certificado possui apenas quatro caracteres. Normalmente, o conteúdo da chave privada é muito longo. Ninguém sabe como esta empresa indiana pode ser ultrajante o suficiente para emitir um certificado com apenas uma chave privada de quatro dígitos e depois usar este certificado intermediário para assinar certificados para outros sites e serviços.
Para evitar o sequestro man-in-the-middle, os navegadores Firefox, Google, Apple e Microsoft estão lançando atualizações urgentemente ou atualizando a lista de bloqueio de certificados para revogar todos os certificados problemáticos do eMudhra. Ou seja, qualquer certificado subordinado assinado pelo certificado problemático atualmente não é confiável para os navegadores convencionais e os usuários verão um prompt de interceptação ao acessar.
O problema é que alguns softwares não fornecem um mecanismo de revogação de certificados, portanto esses certificados só podem ser bloqueados com o lançamento de novas versões. Atualmente, atualizações de software foram lançadas, incluindo Go, NSS, Python certifi, Rust, Electron, etc. É recomendado que os usuários desses softwares atualizem para a versão mais recente imediatamente.
Com base nas informações atuais conhecidas, as chaves privadas desses certificados problemáticos não são vazadas, mas geradores de chaves privadas defeituosos são usados desde o momento da emissão. A análise publicada pela Mozilla Foundation mostra que os números inteiros correspondentes às oito chaves privadas da curva elíptica P-384 afetadas são todos menores que 256, e os valores reais são 4, 56, 66, 115, 155, 156, 230 e 237.
Embora uma chave privada P-384 normal deva ter cerca de 384 bits de aleatoriedade, essas chaves possuem apenas alguns bits de informações válidas, de modo que a chave real pode ser encontrada rapidamente por meio de métodos exaustivos. É claro que, mesmo que os investigadores de segurança não publiquem a chave privada agora, outros ainda podem encontrar a chave privada através de métodos exaustivos, pelo que estes certificados já não são seguros.
Com base em problemas de certificados, é recomendado que os usuários atualizem seus navegadores em tempo hábil e não usem versões antigas por muito tempo. Algumas versões antigas podem não conseguir atualizar a lista de revogação e, portanto, não conseguir bloquear certificados antigos, o que pode causar sérios problemas de segurança no acesso diário.
Comentários