
Resumo:
De acordo com a mídia de tecnologia Tom’s Hardware, pesquisadores de segurança descobriram que uma unidade flash USB com impressão digital Lenovo ThinkPlus FU100 alegava usar a tecnologia de criptografia AES-256, mas o cartão SD que armazenava os dados não estava realmente criptografado. Alguém que adquirir o dispositivo pode ignorar o reconhecimento de impressão digital e ler dados simplesmente removendo a caixa.
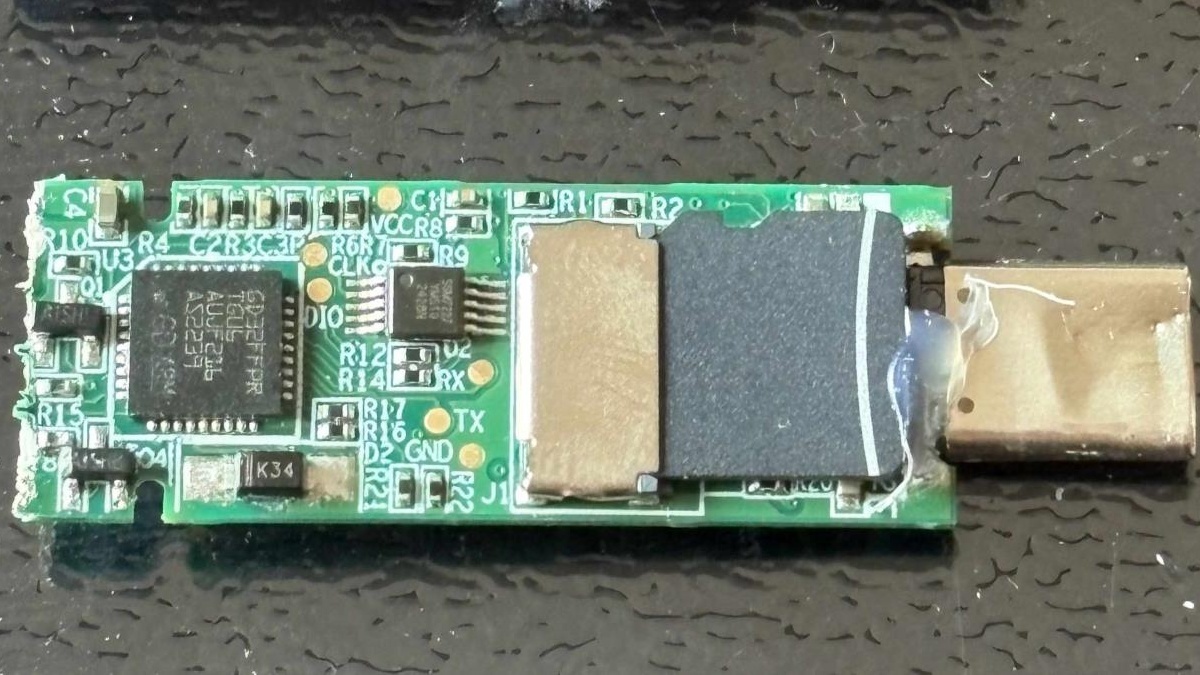
O pesquisador de segurança Xusheng Li desmontou o FU100 no ano passado e apresentou os resultados em uma conferência em março deste ano. Ele descobriu que a função de reconhecimento de impressão digital desta unidade flash USB era usada apenas para controlar a conexão USB e os dados no cartão de memória eram salvos em texto não criptografado.
Li descreve o FU100 como "um cartão SD em um case sofisticado". Ele acredita que este caso mostra que a “segurança de hardware” reivindicada por alguns produtos pode ser apenas marketing.
A Lenovo lançou posteriormente soluções de reparo para unidades flash USB FU100, FU200, TU800 e unidades de estado sólido móveis TSD303. Os usuários precisam ligar para a linha direta de serviço chinesa e optar por enviar o dispositivo de volta para substituição ou aguardar a atualização do firmware no local. A Lenovo recomenda que os usuários façam backup de seus dados com antecedência e recomenda fortemente que limpem o dispositivo antes de enviá-lo de volta.
A Lenovo classifica a gravidade do aviso de segurança relevante como
alta
. Entre as três vulnerabilidades envolvidas no anúncio, uma está relacionada ao software de configuração e pode permitir que usuários locais logados ignorem a autenticação do dispositivo e insiram impressões digitais não autorizadas.Li também descobriu outra vulnerabilidade na unidade de estado sólido móvel TSD303 da Lenovo. Ao contrário do FU100, os dados no TSD303 são criptografados, mas o disco rígido foi previamente conectado via USB e enviou a senha correta em texto não criptografado ao software para comparação, e a senha pode ser interceptada.
A primeira correção foi lançada cerca de três meses depois que a vulnerabilidade foi relatada, mas os pesquisadores descobriram que a solução usava uma chave de criptografia que poderia ser derivada de um valor semelhante ao carimbo de data/hora e ainda assim não protegia os dados de maneira eficaz caso o dispositivo fosse roubado. Uma correção subsequente, lançada no final do ano passado, permite que a unidade verifique as senhas inseridas pelo usuário por conta própria, para que a senha correta nunca saia do dispositivo.
O relatório afirma que o mesmo kit de desenvolvimento de software também é usado por nove outros dispositivos de vários fabricantes, e a maioria desses produtos também pode vazar senhas para invasores com capacidades técnicas correspondentes. Os pesquisadores também descobriram que outros dois dispositivos salvavam dados não criptografados em cartões microSD. Nos slides apresentados por Li, os nomes dos fabricantes relevantes foram ocultados.
Em um recente estudo de acompanhamento usando inteligência artificial, Li usou a ferramenta de programação Codex da OpenAI, em conjunto com uma ferramenta de engenharia reversa desenvolvida por seu empregador, para testar produtos de armazenamento e software de proteção de outros fabricantes.
Relatórios indicam que o Codex foi aberto em cerca de
7 minutos
Invadimos uma ferramenta Netac e descobrimos que uma chave fixa estava embutida no programa e a senha do usuário também estava gravada no log de diagnóstico. No momento do discurso de Li em março deste ano, a Netac ainda não havia lançado um patch. O relatório não indicou se o produto já foi consertado.O estudo também envolveu dois produtos de proteção contra cópia de arquivos. Esses produtos permitem que o destinatário visualize os arquivos, mas tentam impedi-lo de copiar o conteúdo. Codex em cerca de
26 minutos
Reconstruí a senha gerada pelo programa KakaSoft USB Copy Protection e descriptografei um arquivo de teste sem a senha do usuário. O mecanismo de proteção contra cópia segura da Nexcopy leva cerca de10 minutos
foi violado por dentro.Além disso, Li descobriu duas contas ocultas com senhas relativamente simples no produto YutianDun da SecZure. Segundo o relatório, essas contas são chamadas de “backdoors” por Li, mas isso não pode ser usado para determinar se o fabricante tem intenções maliciosas.
Li afirmou que não notificou antecipadamente a KakaSoft, Nexcopy ou SecZure sobre as descobertas relevantes. Ele acredita que as unidades flash USB que caíram nas mãos de invasores são difíceis de recuperar ou atualizar.
Ele também citou uma unidade flash USB de código aberto como um caso positivo. Embora o aparelho também utilize cartão microSD, ele implementa a criptografia corretamente e gera a chave a partir da senha do usuário. O invasor lê o cartão de memória sozinho e não consegue obter diretamente os dados nele contidos.
Comentários