Resumo:
A Maersk, gigante global de transporte e logística, divulgou recentemente um incidente de segurança cibernética. A empresa disse que um agente de ameaça invadiu os sistemas de uma subsidiária adquirida anteriormente e roubou alguns dados. Atualmente, a investigação relevante ainda está em andamento, e um grupo de ransomware chamado WhiteArmor assumiu publicamente a responsabilidade pelo ataque e exigiu um resgate de US$ 5 milhões em Bitcoin da Maersk.
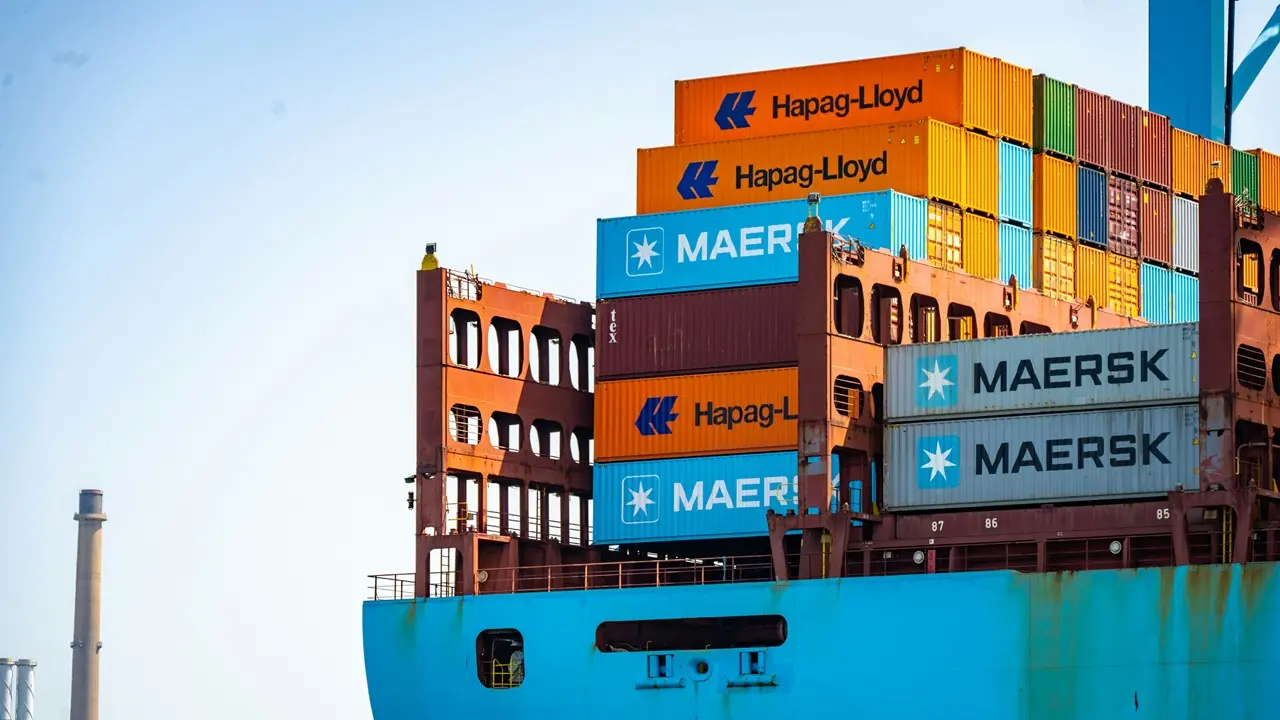
A Maersk disse que depois que a equipe de segurança de rede da empresa descobriu a anomalia, iniciou uma investigação o mais rápido possível. De acordo com informações atuais, o incidente envolveu um sistema local independente e a empresa não encontrou evidências de vazamento de dados confidenciais. A Maersk enfatizou que o incidente não afetou seus principais sistemas de negócios e que nenhum sistema acessado por clientes e parceiros por meio de API, EDI e outras interfaces foi afetado.
A empresa afirmou ainda que não se espera que o incidente tenha impacto nos negócios do cliente, e os clientes ainda podem usar a plataforma Maersk para reserva de frete, gerenciamento de transporte e outras operações normalmente. Atualmente, diversos serviços de logística e transporte marítimo mantêm operações normais.
No entanto, a Maersk não divulgou mais detalhes técnicos, incluindo a situação específica do sistema afetado, o momento em que ocorreu o ataque, o método de intrusão e os tipos de dados que podem estar envolvidos.
Embora a Maersk permaneça cautelosa sobre os detalhes do incidente, a mídia de segurança cibernética citou informações relevantes dizendo que a organização de ransomware WhiteArmor publicou uma declaração sobre o ataque em seu site de vazamento de dados e exigiu publicamente que a Maersk pagasse um resgate de US$ 5 milhões.
A organização mencionou diretamente o negócio LF Logistics da Maersk na mensagem, dizendo que esta empresa de logística contratada original fornece serviços de atendimento e cadeia de suprimentos para muitas grandes marcas de consumo em todo o mundo. O invasor afirmou que US$ 5 milhões equivalem apenas a algumas horas de lucro para a Maersk e pediu à empresa que a contatasse em até 30 dias e pagasse o resgate, caso contrário enfrentaria o risco de divulgação de dados.
Informações públicas mostram que a LF Logistics está sediada em Hong Kong, China, e é uma empresa de logística contratual e gerenciamento da cadeia de suprimentos. Em 2022, a Maersk concluirá a aquisição da empresa por 3,6 mil milhões de dólares e integrá-la-á no seu próprio território logístico.
A WhiteArmor afirma ter roubado aproximadamente 100 GB de dados da plataforma OCF relacionada à LF Logistics e possui uma grande quantidade de informações confidenciais. De acordo com o conteúdo divulgado pela organização, os dados vazados incluem aproximadamente 30.000 registros de motoristas, informações de senha armazenadas em texto não criptografado, 33 contas de administrador SUPER_ADMIN com os mais altos privilégios, recibos de entrega assinados e um grande número de registros de dados envolvendo estoque, pedidos de compra e avisos antecipados de remessa.
Além disso, o invasor também afirmou ter obtido mais de 27 mil registros de dispositivos móveis, que continham informações como números de telefone, endereços de e-mail e códigos de identificação IMEI do dispositivo. Algumas agências de segurança terceiras citaram dados relevantes e salientaram que também podem envolver registos de armazenamento, contas de funcionários, documentos logísticos, etc., mas estas alegações não foram verificadas de forma independente.
A Maersk ainda não confirmou as acusações acima. A empresa disse que a investigação ainda está em andamento e mais atualizações serão fornecidas aos clientes e parceiros no futuro com base na situação.
A Maersk também enfatizou que a empresa possui rígidos mecanismos de gerenciamento de segurança de rede e resposta a incidentes, com o objetivo de detectar e prevenir incidentes de segurança tanto quanto possível e minimizar o impacto nos negócios dos clientes. Se este incidente será expandido ainda mais e se a autenticidade dos dados reivindicados pelos atacantes ainda será revelada em investigações subsequentes.
Comentários