
Resumo:
Os outdoors digitais foram hackeados um após o outro em muitos países recentemente. Grandes displays eletrônicos originalmente usados para transmitir anúncios comerciais e informações públicas mudaram repentinamente para conteúdo indecente, e imagens relacionadas apareceram em locais públicos no Egito, Malásia, Brasil e outros países. O grupo de hackers assumiu a responsabilidade e afirmou que o processo de ataque foi tão simples que “qualquer pessoa com habilidades básicas pode fazê-lo”.
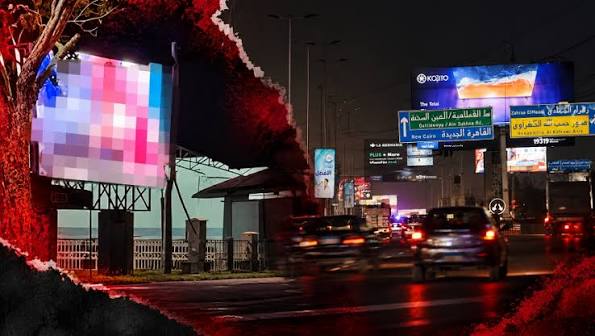
O caso de maior destaque neste incidente ocorreu na província de Gizé, no Egito. Um grande outdoor digital localizado no "Eixo 26 de Julho", uma importante artéria de trânsito que liga o Cairo à cidade ocidental, exibiu repentinamente um vídeo indecente, fazendo com que um grande número de motoristas parassem para filmar e enviá-lo para as redes sociais. O vídeo também mostrava uma mensagem assinada deixada pelo invasor e o nome de um canal do Telegram, e o incidente rapidamente se espalhou pela Internet.
O Ministério do Interior egípcio confirmou posteriormente que o incidente foi um ataque cibernético. A investigação revelou que o outdoor em questão era operado por uma empresa de publicidade local, que utilizava os serviços de uma plataforma internacional de distribuição de conteúdos publicitários. Depois que o site da plataforma internacional foi hackeado, conteúdo não autorizado apareceu nos sistemas de exibição de publicidade de vários países ao mesmo tempo. Atualmente, o governo local iniciou procedimentos legais para investigar.
A Arabia United Advertising Company, que opera o outdoor, disse que após descobrir o acesso anormal, a empresa fechou imediatamente a tela afetada e está trabalhando com os departamentos relevantes para rastrear a origem e os detalhes técnicos do ataque. A empresa enfatizou que se tratava de uma intrusão externa não autorizada.
Uma situação semelhante também foi confirmada na cidade de Kluang, Johor, Malásia. O conselho municipal local disse que vários displays públicos de LED foram hackeados e exibiram conteúdo impróprio. Por razões de segurança, as telas relevantes foram desligadas. O governo e os fornecedores estão investigando conjuntamente a causa do incidente e avaliando medidas de proteção de segurança.
Casos semelhantes também foram relatados na cidade de Campomayor, no estado brasileiro do Piauí. Uma tela publicitária de LED local, localizada perto de uma estrada principal, era controlada por hackers e exibia vídeos indecentes. A operadora cortou urgentemente o fornecimento de energia ao equipamento, pediu desculpas ao público e denunciou o incidente à polícia.
Além dos países acima mencionados, há relatos na Internet de que telas publicitárias em mais países foram sujeitas a ataques semelhantes, mas a situação relevante não foi amplamente confirmada oficialmente. No entanto, múltiplas investigações mostraram que este incidente tinha características óbvias de coordenação transnacional.
Um grupo de hackers chamado "Leakers$" posteriormente assumiu publicamente a responsabilidade. O grupo disse que não comprometeu diretamente cada outdoor, mas sim explorou um conjunto de vulnerabilidades de software usadas para gerenciar remotamente o conteúdo dos displays de LED. Usando ferramentas de verificação automatizadas, eles supostamente descobriram milhares de sistemas vulneráveis expostos na Internet em cerca de duas horas.
De acordo com os invasores, um grande número de interfaces de gerenciamento de dispositivos estão diretamente expostos à Internet e carecem das medidas mais básicas de controle de acesso e proteção de segurança. Depois que esses sistemas são encontrados, os invasores podem assumir remotamente o conteúdo da reprodução do anúncio e enviar imagens arbitrárias para a exibição.
O grupo de hackers alegou que seu objetivo não era extorquir, chantagear ou obter benefícios financeiros, mas revelar sérios problemas de segurança de rede na indústria global de publicidade digital. Eles disseram que o incidente explorou uma vulnerabilidade real de software, em vez de um ataque cibernético sofisticado de um Estado-nação.
Após o incidente, os especialistas em segurança de redes alertaram mais uma vez que cada vez mais sistemas de infra-estruturas públicas estão ligados à Internet e dependem de plataformas de gestão remota, mas muitas agências operacionais têm claramente um investimento insuficiente em segurança. Painéis digitais, sistemas de exibição de informações e outros equipamentos públicos conectados à Internet provavelmente se tornarão alvos de hackers se não tiverem atualizações oportunas e proteção de segurança.
A intrusão de um outdoor multinacional também expôs mais uma vez os riscos de segurança enfrentados pelos dispositivos IoT e pela infraestrutura digital. À medida que a digitalização das cidades globais continua a aumentar, como garantir a gestão segura de dispositivos em rede de grande escala está a tornar-se uma questão importante que os departamentos governamentais, os operadores de publicidade e os fornecedores de tecnologia devem enfrentar.
Comentários