
Resumo:
Muitas cadeias de supermercados em França e na Europa sofreram recentemente ataques cibernéticos em grande escala. Os hackers controlaram diretamente o equipamento de refrigeração da loja e continuaram a ativar a função originalmente usada para degelo de curto prazo. Isto fez com que a temperatura das áreas refrigeradas e congeladas subisse e que uma grande quantidade de alimentos se estragasse e fosse descartada, levantando preocupações sobre a segurança da rede de infra-estruturas críticas.
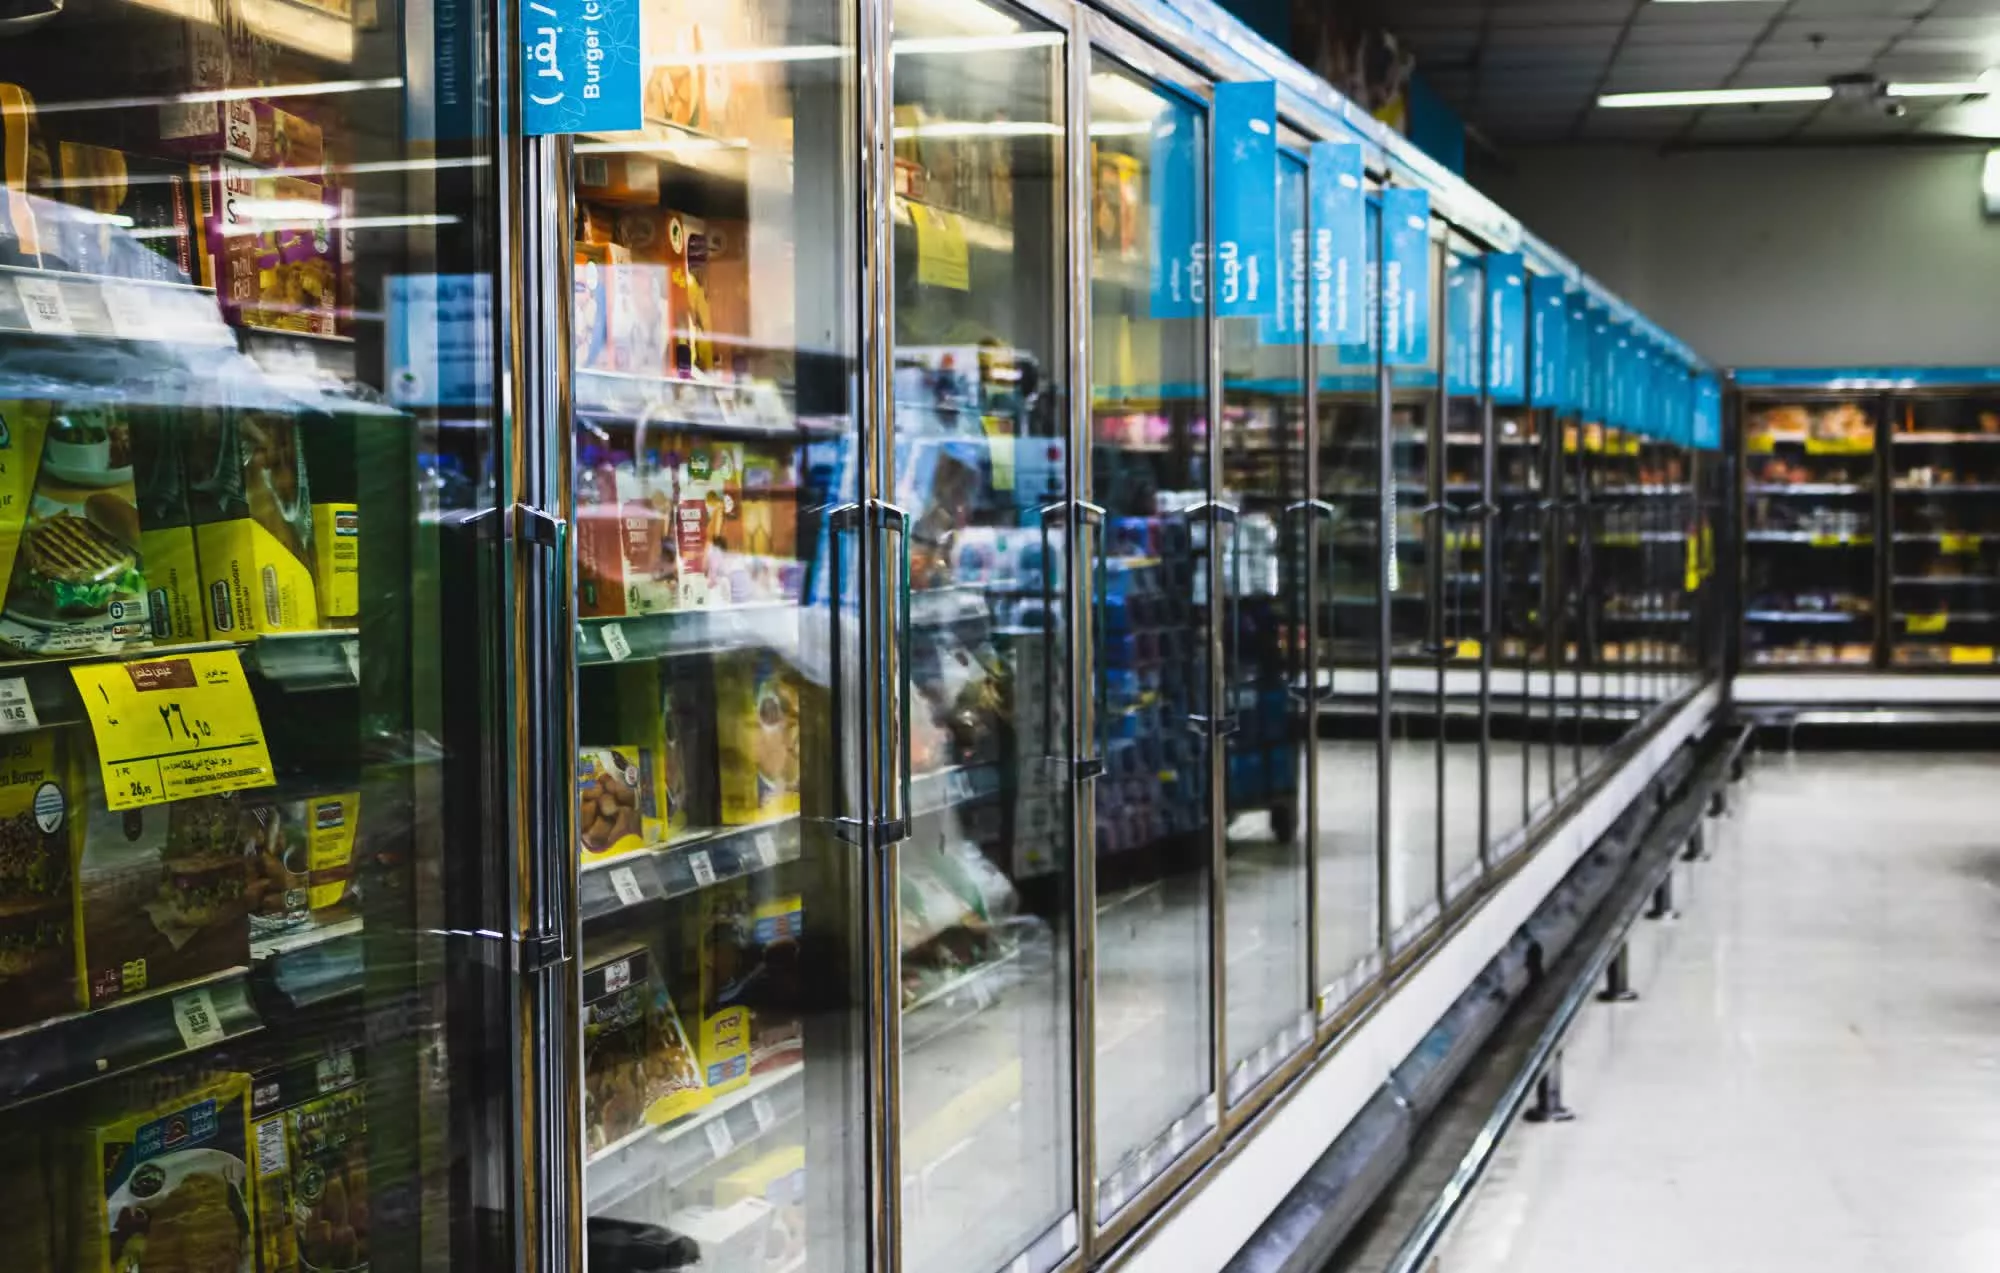
De acordo com varejistas e meios de comunicação franceses, o ataque ocorreu da noite de 11 de outubro até a madrugada de 12 de outubro. Os hackers invadiram com sucesso a plataforma de controle do sistema de refrigeração do supermercado e colocaram o equipamento em modo de degelo contínuo, fazendo com que a temperatura de alguns freezers e câmaras frigoríficas subisse para 50 graus Celsius. Como o ataque ocorreu à noite, a equipe demorou várias horas para descobrir a anomalia. Nessa época, uma grande quantidade de alimentos frescos, carnes, laticínios e alimentos congelados não podiam mais ser vendidos.
A mais afetada é a grande rede de supermercados francesa Intermarché, cuja controladora afirmou que cerca de 150 lojas foram atacadas. Quase uma centena de lojas do supermercado cooperativo francês Coopérative U também foram afetadas. Além disso, algumas lojas de redes de supermercados como Leclerc e Carrefour também teriam enfrentado problemas, e em algumas áreas houve até incêndios causados por superaquecimento de equipamentos.
Devido aos riscos de segurança alimentar, os supermercados relevantes tiveram que realizar a destruição centralizada dos produtos afetados. As primeiras estimativas indicam que os danos causados apenas a algumas lojas atingiram centenas de milhares de euros e, à medida que mais lojas afectadas forem concluídas, espera-se que os danos económicos globais atinjam milhões de euros.
O CEO da Coopérative U, Dominique Schercher, classificou o incidente como um ataque "sem precedentes". Disse que a natureza do ataque a importantes equipamentos que mantêm a preservação dos alimentos e garantem o abastecimento alimentar à população é extremamente grave. A equipe técnica de cada loja e especialistas externos estão trabalhando arduamente para restaurar o funcionamento do sistema.
A investigação mostra que o ataque provavelmente envolverá o sistema de gestão de refrigeração fornecido pela empresa dinamarquesa Danfoss. Não muito tempo atrás, a equipe de pesquisa de segurança de rede Team82 divulgou um relatório de pesquisa apontando que alguns controladores de refrigeração da Danfoss têm múltiplas vulnerabilidades de segurança, que permitem que invasores controlem remotamente o status operacional do equipamento de refrigeração, até mesmo desliguem a função de resfriamento e falsifiquem dados de temperatura.
Relatórios indicam que a maioria dos dispositivos atacados executa versões mais antigas de firmware, e problemas de segurança relacionados foram divulgados e correções fornecidas meses atrás. Isso fez com que o mundo exterior prestasse atenção aos riscos de segurança do setor varejista na atualização e manutenção de sistemas de controle industrial e equipamentos de Internet das Coisas.
Enquanto isso, o gigante retalhista holandês Ahold Delhaize Group também confirmou que a sua rede está a lidar com um incidente de segurança. Alguns sites e serviços de entrega da Albert Heijn do grupo e de outras marcas foram afetados. Embora não seja claro se existe uma ligação direta entre o incidente holandês e o ataque ao supermercado francês, o setor retalhista europeu enfrenta claramente uma nova ronda de desafios de cibersegurança.
A Procuradoria Francesa em Paris lançou uma investigação sobre este incidente, e a Agência Nacional Francesa de Segurança Cibernética também interveio. Até o momento, a identidade do invasor não foi anunciada e nenhuma organização assumiu a responsabilidade.
Especialistas em segurança alertam que este incidente mostra que os ataques cibernéticos não se limitam mais ao roubo de dados ou à extorsão de empresas, mas podem afetar diretamente as cadeias de abastecimento e as infraestruturas de subsistência do mundo real. Se ataques semelhantes fossem lançados contra redes eléctricas, sistemas de água ou outros serviços públicos críticos no futuro, as consequências poderiam ser muito mais graves do que o desperdício de alimentos. O que durante muito tempo foi considerado o pior cenário teórico está agora a tornar-se um risco real.
Comentários