Resumo:
O CEO da Microsoft, Satya Nadella, disse que as empresas deveriam tratar modelos poderosos de inteligência artificial como potenciais ameaças internas, assumir que esses modelos podem ser comprometidos e estabelecer um mecanismo de “frenagem de emergência” para evitar que o modelo de agente fique fora de controle. Nadella disse que as empresas que implantam inteligência artificial avançada não devem confiar apenas nas garantias dadas pelos desenvolvedores de modelos.
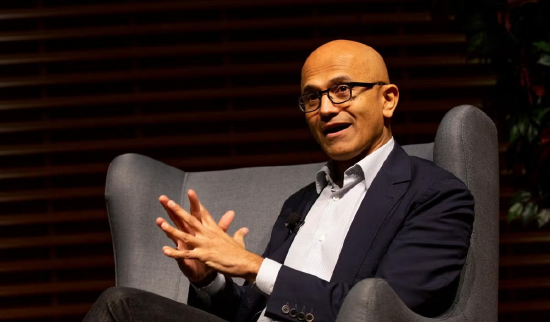
"Devemos assumir que o modelo foi comprometido e controlá-lo desde o início", escreveu Nadella em um post no X no sábado. "Pense nisso como um freio de emergência. O pessoal autorizado deve sempre ser capaz de pausar ou desligar o modelo enquanto ele executa sua missão."
Os comentários de Nadella foram feitos pela Anthropic PBC e OpenAI Inc. Ela divulgou uma série de incidentes nos últimos meses envolvendo comportamento inesperado de seus modelos de inteligência artificial, incluindo um dos modelos da Anthropic que enviou uma denúncia falsa à polícia sobre um homicídio e vários ataques a sites de terceiros. As revelações aumentaram as preocupações sobre os riscos de segurança da inteligência artificial de ponta e reacenderam as discussões sobre o chamado “interruptor de emergência” para a inteligência artificial.
Depois que os líderes da indústria pediram a desaceleração do desenvolvimento de modelos de ponta e a atenção maior à segurança, os pesquisadores de inteligência artificial da Microsoft divulgaram um conjunto de diretrizes em 14 de setembro para estabelecer limites ao desenvolvimento dos modelos mais avançados da empresa. A Microsoft usa modelos avançados e lança seu produto Copilot voltado para o consumidor, além de fornecer modelos e infraestrutura de IA para clientes corporativos.
Esses princípios orientadores dizem que os modelos de inteligência artificial não devem ter direitos ou personalidade jurídica, não devem ser projetados para escapar do controle humano ou enganar os usuários e não devem concluir quaisquer tarefas que exijam a violação de seus princípios vinculativos para serem executadas.
As recomendações de segurança de Nadella incluem não depender de um único modelo de inteligência artificial nas principais decisões, manter registros infalsificáveis das ações do agente e submeter os sistemas de inteligência artificial a auditorias independentes. Ele também pediu a divulgação de grandes falhas de inteligência artificial ou incidentes de segurança, e sugeriu que as empresas compartilhem detalhes das falhas para que outras empresas possam fortalecer as medidas de proteção.
“Não podemos tratar a superinteligência como uma caixa preta com camadas sobre camadas e depois simplesmente aceitar ou rejeitar as suas sugestões, respostas e ações”, escreveu ele. “Devemos construir sistemas que sejam limitados para que o seu comportamento possa ser observado, os seus limites possam ser testados e as suas ações possam sempre ser controladas.”
Ele acrescentou: "Em outras palavras, precisamos separar o fornecimento de inteligência do controle da inteligência."
A administração Trump até agora adotou uma abordagem muito menos intervencionista, mas sua nova força-tarefa de inteligência artificial alertou na sexta-feira que os desenvolvedores devem relatar e resolver incidentes de segurança ou enfrentarão possíveis consequências não especificadas.
O grupo, denominado “Grupo de Trabalho de Superinteligência”, emitiu um comunicado após a Anthropic divulgar um incidente de segurança: “As empresas devem divulgar imediatamente os incidentes envolvendo seus modelos e agir de forma rápida e decisiva para remediar todo e qualquer dano”. "Notificações atrasadas, ações corretivas inadequadas e falta de responsabilização não serão toleradas."
Comentários