
Resumo:
A Microsoft respondeu recentemente aos problemas de segurança do Windows. Diante da correção única de mais de 1.100 vulnerabilidades de segurança do Windows em outubro de 2026, a empresa enfatizou que isso não significa que a segurança do Windows 11 esteja diminuindo. Em vez disso, mostra que a Microsoft está a utilizar tecnologia de inteligência artificial para examinar códigos de software em maior escala e mais profundamente para descobrir e corrigir problemas de segurança que podem ter sido ignorados no passado.
No entanto, a Microsoft também emitiu um aviso que merece vigilância: com o desenvolvimento da tecnologia de inteligência artificial, os atacantes podem agora precisar apenas de algumas horas para analisar os patches de segurança lançados pela Microsoft, deduzir inversamente o princípio da vulnerabilidade e desenvolver ferramentas de ataque correspondentes.
De acordo com o Guia de atualização de segurança de outubro de 2026 da Microsoft, um total de 1.413 CVEs (vulnerabilidades comuns e números de exposição) foram corrigidos pelos produtos da Microsoft naquele mês, dos quais 1.102 foram corrigidos pelo próprio sistema Windows. Este número excede em muito os meses regulares anteriores e continua a tendência de um aumento acentuado no número de divulgações de vulnerabilidades de segurança no segundo semestre de 2026.
O crescimento no número de correções de vulnerabilidades do Windows é particularmente notável. O número de vulnerabilidades corrigidas pelo Windows todos os meses em 2026 aumentará significativamente em comparação com 2025.
Entre eles, 413 itens foram reparados em julho de 2026, 233 itens foram reparados em agosto, 726 itens foram reparados em setembro e subiram para 1.123 itens em outubro. Para efeito de comparação, o Windows corrigiu apenas 134 vulnerabilidades em outubro de 2025.
A Microsoft acredita que esta mudança não pode ser simplesmente entendida como o Windows se tornando mais inseguro. No passado, algumas vulnerabilidades de segurança podem ter ficado ocultas em enormes bases de código por muito tempo e só entraram no processo de reparo até que pesquisadores externos as descobrissem e relatassem, ou que os invasores começassem a explorá-las. Agora que a Microsoft começou a usar sistemas de inteligência artificial para escanear mais códigos e procurar proativamente possíveis falhas de segurança, o número de vulnerabilidades descobertas e divulgadas aumentou naturalmente.
Nuno Costa, responsável pelo Departamento de Serviços e Entrega do Windows da Microsoft, afirmou que o número de vulnerabilidades por si só não reflecte totalmente o nível de segurança do sistema operativo. Mais importante ainda, as empresas podem detectar vulnerabilidades, corrigir problemas e implementar medidas de proteção de segurança nos dispositivos dos usuários em tempo hábil.
A Microsoft também enfatizou que a divulgação pública de informações sobre vulnerabilidades não é um simples aumento nos riscos de segurança, mas permite que pesquisadores de segurança e gerentes de TI corporativos entendam com mais precisão o escopo do impacto, a gravidade e os métodos de reparo da vulnerabilidade, de modo a tomar medidas de proteção direcionadas.
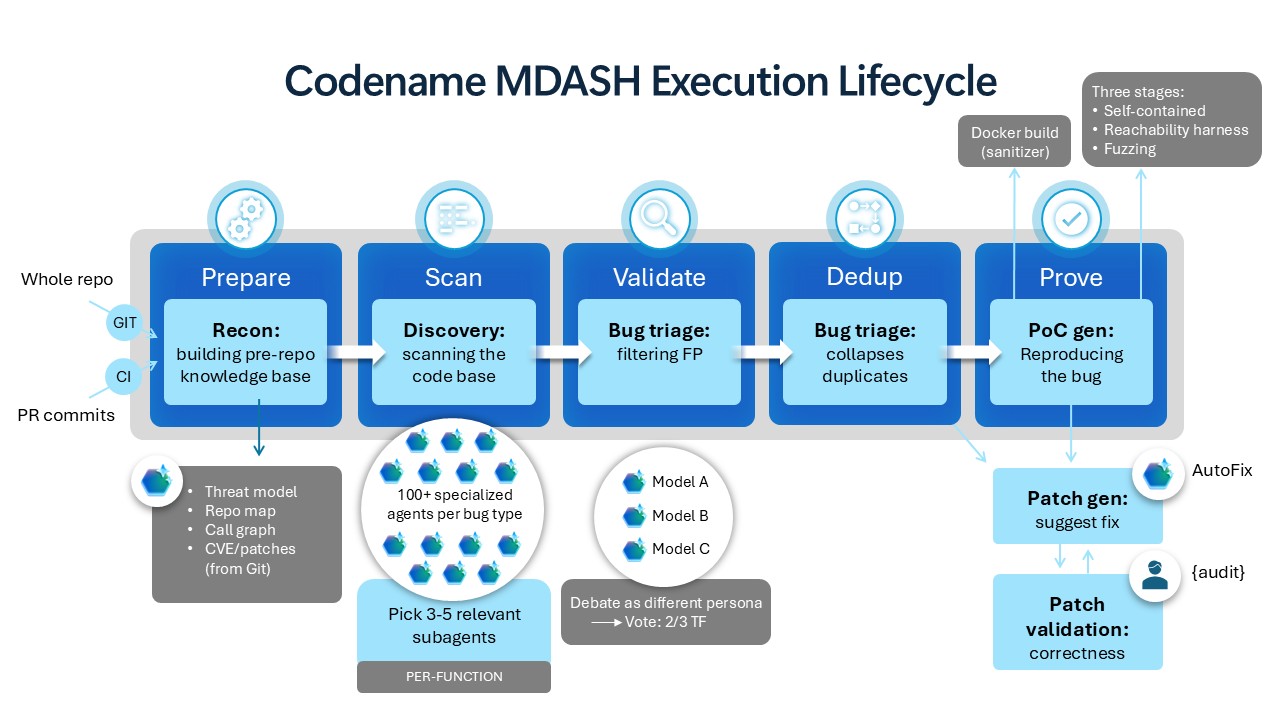
Para melhorar a eficiência da descoberta de vulnerabilidades, a Microsoft está usando em larga escala um sistema de verificação de segurança de inteligência artificial chamado MDASH. O sistema combina o modelo de segurança da própria Microsoft, bem como tecnologia de parceiros, incluindo Anthropic Mythos, e usa um agente de IA especialmente projetado para encontrar e verificar vulnerabilidades potenciais.
A inteligência artificial pode não apenas ajudar a identificar anomalias no código, mas também ajudar os engenheiros a determinar quais versões do Windows são afetadas, quais consequências a vulnerabilidade pode ter e quais medidas de reparo devem ser tomadas. No entanto, a Microsoft enfatizou que a inteligência artificial não substituiu os engenheiros de segurança, e os engenheiros humanos ainda são responsáveis pelo julgamento final da vulnerabilidade e pelas decisões de reparo.
No entanto, a aplicação da inteligência artificial no campo da segurança é uma faca de dois gumes. A Microsoft destacou que a IA pode não apenas ajudar os defensores a descobrir vulnerabilidades mais rapidamente, mas também ajudar os invasores a encontrar falhas de segurança não corrigidas e até mesmo analisar patches que foram lançados para deduzir problemas existentes no código original.
No passado, os invasores muitas vezes precisavam investir um tempo considerável estudando códigos de software para entender como uma vulnerabilidade funcionava. Mas agora, depois que a Microsoft torna o patch público, os invasores podem usar a IA para comparar rapidamente as alterações no código antes e depois da correção, localizar as partes modificadas e então inferir as condições desencadeadoras da vulnerabilidade.
Isso significa que após o lançamento de um patch de segurança, os dispositivos dos usuários não se tornarão automaticamente seguros imediatamente. Enquanto os usuários não instalarem atualizações, eles poderão estar em um estágio arriscado conhecido como “Patch Gap”.
A Microsoft alertou especificamente que o processo para os invasores usarem IA para analisar patches e desenvolver explorações pode agora ser reduzido para horas, em vez de dias ou mesmo semanas no passado.
Jeremy Chapman, diretor de trabalho do Microsoft 365 com clientes do Windows, alertou anteriormente que as empresas não deveriam mais atrasar as atualizações mensais de segurança por três dias ou mais, como acontecia no passado. Ele acredita que se atualizações críticas de segurança forem implantadas semanas após seu lançamento, restará tempo suficiente para que os invasores possam usar a IA para analisar rapidamente as vulnerabilidades.
Os dados de diagnóstico de dispositivos corporativos divulgados pela Microsoft também mostram que a velocidade de implantação das atualizações de segurança ainda não é a ideal. Na amostra coletada em agosto de 2026, duas semanas após o lançamento da atualização de segurança, menos da metade dos dispositivos corporativos tinham a atualização instalada; quatro semanas após o lançamento, cerca de um quarto dos dispositivos ainda não tinha a atualização correspondente instalada.
Isso significa que mesmo que a Microsoft tenha concluído as correções de vulnerabilidade, um grande número de dispositivos empresariais ainda poderá estar exposto a riscos de segurança conhecidos por um período de tempo considerável.
A Microsoft espera, portanto, que as empresas mudem as suas estratégias tradicionais de gestão de atualizações e deixem de considerar as atualizações de segurança como tarefas de manutenção de rotina que podem ser implementadas lentamente num ciclo fixo. Em vez disso, devem incorporar o tempo real de implantação após os reparos de vulnerabilidade no sistema geral de gerenciamento de segurança.
É importante notar que a atualização de segurança de outubro de 2026 também contém uma vulnerabilidade de desvio do recurso de segurança do Windows Shell que foi explorada, numerada CVE-2026-96951. Além disso, uma vulnerabilidade de desvio de recurso de segurança do .NET Framework foi divulgada publicamente.
A Microsoft acredita que, no futuro, a gestão da segurança dependerá cada vez mais da prioridade dos riscos, em vez de simplesmente determinar a ordem das atualizações com base no número de vulnerabilidades. As empresas devem priorizar a proteção de dispositivos que se conectam diretamente à Internet, à infraestrutura de autenticação e aos sistemas que armazenam dados críticos.
Para usuários comuns do Windows 11, a mensagem transmitida por este incidente é relativamente direta: o aumento no número de vulnerabilidades corrigidas pela Microsoft não significa que o sistema deva se tornar mais vulnerável, mas a oportunidade das atualizações de segurança está se tornando mais importante do que nunca.
Especialmente quando a IA pode acelerar a investigação de vulnerabilidades e o desenvolvimento de ferramentas de ataque, se os utilizadores atrasarem as atualizações do sistema durante muito tempo, poderão permitir que falhas de segurança já divulgadas se tornem pontos de entrada para ataques. A Microsoft recomenda que os usuários instalem atualizações de segurança cumulativas mensais o mais rápido possível e não atrasem a implantação de patches por longos períodos sem um bom motivo.
Essa mudança também significa que a segurança da rede está entrando em um novo estágio. A inteligência artificial está simultaneamente a melhorar a eficiência dos fabricantes de software na descoberta de vulnerabilidades e dos hackers na exploração de vulnerabilidades, e os ciclos de ataque e defesa entre as duas partes foram bastante comprimidos. No futuro, o nível de segurança dos sistemas operacionais não dependerá apenas de quantas vulnerabilidades os fabricantes podem descobrir, mas também da rapidez com que todo o processo pode ser concluído, desde a descoberta de vulnerabilidades, lançamento de patch até a implantação final em cada dispositivo.
Comentários