Resumo:
A plataforma de negociação de criptomoedas Bitget sofreu recentemente um ataque cibernético em grande escala e mais de US$ 351 milhões em criptomoedas foram roubados dos servidores da plataforma de negociação. Bitget acredita que este ataque é altamente consistente com os padrões de atividade conhecidos dos grupos de hackers norte-coreanos. Se a decisão relevante for finalmente confirmada, este se tornará o maior roubo de criptomoeda conhecido desde 2026.
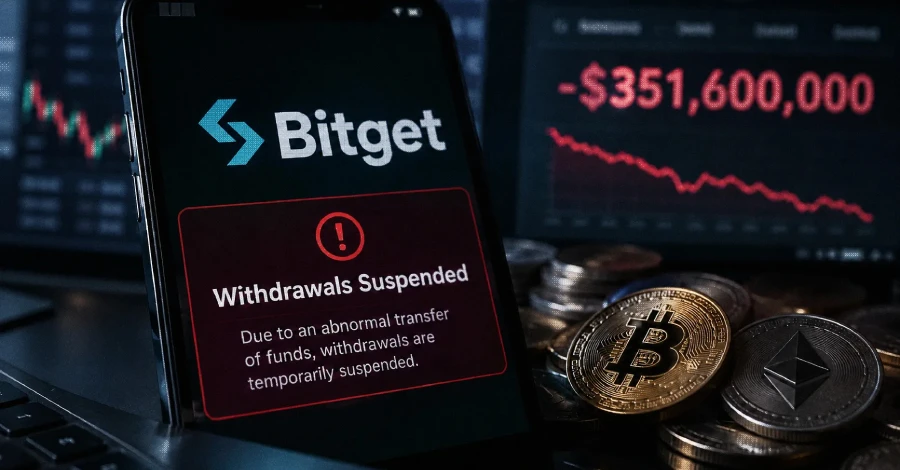
O ataque ocorreu em 24 de setembro e os invasores transferiram uma grande quantidade de criptomoedas da carteira quente da Bitget sem autorização. As carteiras quentes geralmente estão conectadas à Internet e são usadas principalmente para processar transações diárias. Portanto, em comparação com as carteiras frias que ficam offline por muito tempo, elas próprias precisam estar continuamente conectadas à rede e, portanto, tornam-se um importante alvo de ataque para plataformas de criptomoeda.
A Bitget posteriormente suspendeu as retiradas de criptomoedas na plataforma para evitar uma maior expansão do ataque. A empresa disse que atualmente possui um fundo de proteção ao usuário de cerca de US$ 464 milhões, o que é teoricamente suficiente para cobrir os US$ 351 milhões em perdas causadas pelo incidente. No entanto, a Bitget não anunciou quando o negócio de retiradas será retomado.
A CEO da Bitget, Gracy Chen, disse que o ataque e o subsequente roubo de ativos foram altamente consistentes com os padrões de ataque de conhecidos grupos de hackers norte-coreanos. No entanto, este é atualmente apenas um julgamento feito pela Bitget com base nas características do ataque, e não há informações públicas que confirmem totalmente a identidade do invasor.
Vários grupos de hackers ligados à Coreia do Norte são acusados há muito tempo de realizar ataques contra exchanges de criptomoedas, projetos de blockchain e cadeias de fornecimento de software relacionadas. Acredita-se que estas organizações tenham obtido grandes quantias de fundos roubando activos digitais e utilizados alguns dos fundos para apoiar o programa de armas nucleares da Coreia do Norte.
Dados da empresa de inteligência de blockchain TRM Labs mostram que, em 2026, a quantidade de roubo de criptomoedas envolvida em atividades de hackers relacionadas à Coreia do Norte representava aproximadamente três quartos do roubo total de criptomoedas no mundo durante o mesmo período. Se for confirmado que a perda da Bitget está relacionada a hackers norte-coreanos, o caso expandirá ainda mais as atividades de crimes cibernéticos relacionados à Coreia do Norte para contabilizar o roubo global de criptomoedas.
Este incidente também é o mais recente de uma série de grandes ataques de hackers na indústria de criptomoedas em 2026. No início de setembro, um hacker roubou aproximadamente US$ 340 milhões em Bitcoins de carteiras relacionadas à Liquid Network e mais tarde devolveu a maioria deles. No final, aproximadamente US$ 47 milhões em ativos ainda estavam sob o controle do invasor.
Como o incidente da Liquid Network recuperou a maior parte dos ativos roubados, a escala real da perda foi significativamente menor do que o valor inicial roubado. Em contraste, os US$ 351 milhões envolvidos no incidente da Bitget são atualmente considerados uma quantia roubada diretamente e, portanto, ultrapassaram os casos anteriores para se tornarem o maior roubo de criptomoeda conhecido até agora neste ano.
Os principais alvos do ataque da Bitget desta vez foram as carteiras quentes. Ao contrário das carteiras frias, as carteiras quentes precisam estar conectadas à Internet, para que possam processar rapidamente os depósitos, saques e transações dos usuários, mas também enfrentam riscos maiores de ataques cibernéticos. As grandes plataformas de negociação geralmente armazenam ativos em carteiras quentes e frias e em diferentes instalações de segurança para reduzir o risco de perdas em grande escala se um único sistema for comprometido.
A Bitget afirmou que a empresa está investigando o incidente de segurança e suspendeu as operações de retirada relacionadas. Porém, até o momento, a empresa não anunciou quais meios técnicos o invasor utilizou para entrar no sistema, nem revelou qual link de segurança foi violado.
Gracy Chen também não revelou quando a Bitget espera retomar os serviços de saque. Uma vez que a plataforma de negociação precisa confirmar que o caminho do ataque foi cortado e verificar ainda mais as carteiras, contas e infraestrutura relacionada antes de restaurar os serviços, o tempo de recuperação específico ainda depende do progresso da investigação e das correções de segurança.
Este incidente destaca mais uma vez os riscos de segurança enfrentados pelas plataformas de negociação de criptomoedas. Em comparação com as instituições financeiras tradicionais, as transferências de ativos em transações de criptomoeda são geralmente caracterizadas por alta velocidade, globalização e transações irreversíveis. Depois que um invasor obtém o controle de uma carteira, os fundos podem ser transferidos para vários endereços em um curto período de tempo, dificultando muito o rastreamento e a recuperação subsequentes.
Ao mesmo tempo, grupos de hackers relacionados à Coreia do Norte expandiram-se gradualmente nos últimos anos, passando de ataques diretos a plataformas de negociação de criptomoedas para ataques a software de código aberto, desenvolvedores e cadeias de fornecimento de software. Os invasores podem primeiro obter credenciais por meio da cadeia de fornecimento de software ou de equipamentos de desenvolvedor, depois entrar nos sistemas internos da empresa e, por fim, roubar ativos digitais.
A Bitget ainda não divulgou os detalhes técnicos completos deste ataque, portanto o método de intrusão específico usado pelo invasor ainda precisa ser investigado. O que pode ser confirmado nesta fase é que mais de US$ 351 milhões em ativos criptográficos foram transferidos das carteiras quentes da Bitget sem autorização, e a Bitget suspendeu as retiradas e lançou uma investigação de segurança.
Se as investigações subsequentes confirmarem que o ataque foi de fato realizado por uma organização hacker norte-coreana, então este se tornará mais uma vez um caso importante de atividades criminosas cibernéticas relacionadas à Coreia do Norte, obtendo fundos de criptomoeda; e até que a identidade do invasor e o caminho específico da intrusão sejam confirmados, o julgamento atual da Bitget sobre a origem do ataque ainda é uma conclusão preliminar baseada nas características de ataque existentes.
Comentários