
Resumo:
Um novo estudo mostra que um invasor ainda pode forjar uma assinatura digital RSA válida sem decompor o módulo da chave pública RSA ou extrair a chave privada. A equipe de pesquisa concluiu uma demonstração prática em uma chave RSA de 1024 bits. Este resultado abala a percepção de longo prazo de que “quebrar o RSA deve primeiro decompor números inteiros grandes”.
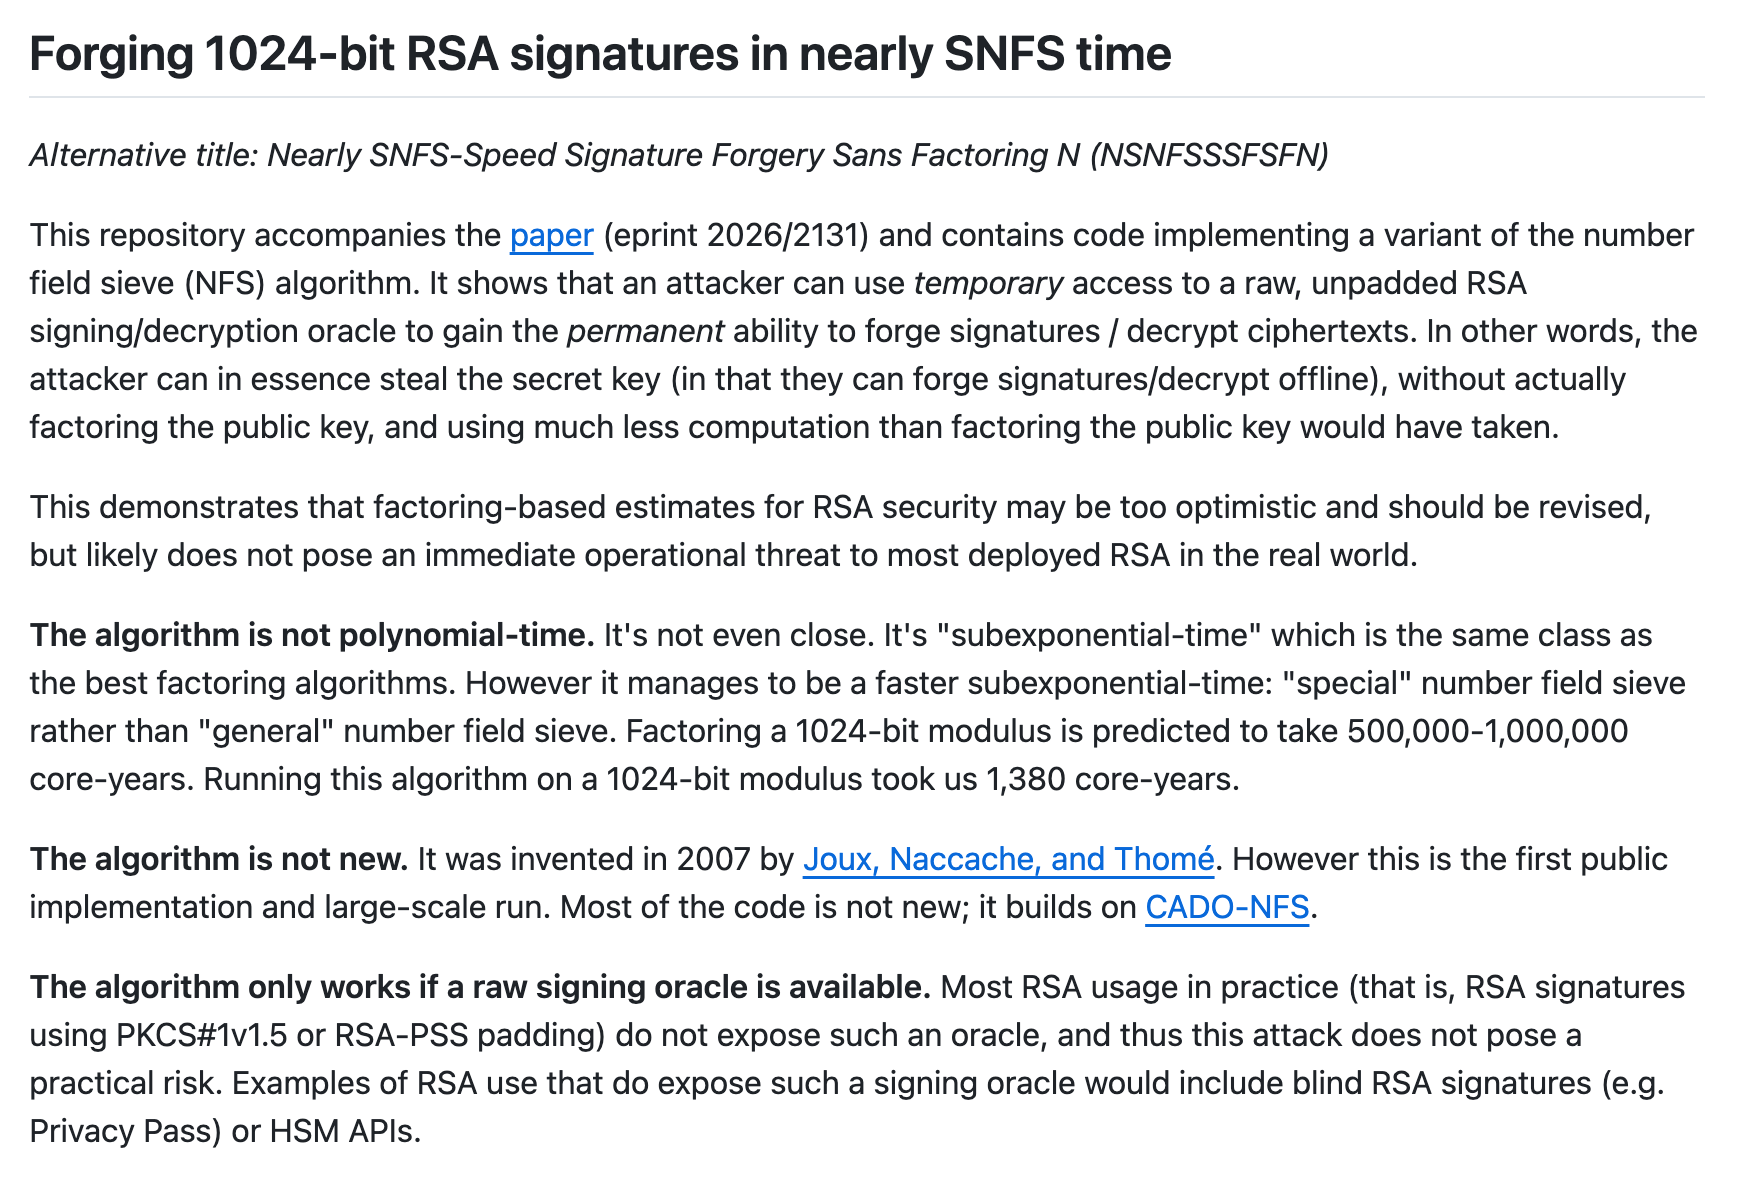
O estudo foi conduzido por pesquisadores da Universidade da Califórnia, em San Diego, e do Instituto Nacional Francês de Informação e Automação, incluindo Laura Shia, Miro Haller, Adam Suhr, Nadia Henninger e Emmanuel Thom. Os resultados da pesquisa são atualmente públicos na forma de uma pré-impressão, e o artigo é intitulado "Forjando assinaturas RSA de 1024 bits a uma velocidade próxima ao método de peneira de campo numérico especial".
A segurança RSA geralmente se baseia no difícil problema da fatoração de números inteiros grandes. De acordo com estimativas tradicionais, a decomposição de um módulo RSA de 1.024 bits requer cerca de 500.000 a 1 milhão de anos de núcleo de CPU, e geralmente apenas instituições ou empresas de nível nacional com recursos de computação em grande escala são capazes de tentar isso. A equipe de pesquisa desta vez tomou outro caminho: eles não obtiveram diretamente a chave privada RSA, mas usaram um "oráculo de assinatura" que pode realizar a operação de assinatura RSA original, combinado com um algoritmo aprimorado do método de peneira de campo numérico e, finalmente, obteve a capacidade de falsificar assinaturas offline.
A base matemática deste método foi proposta já em 2007, mas permaneceu no nível teórico antes. Este estudo o estende a operações práticas em larga escala pela primeira vez. Durante o experimento, os pesquisadores usaram o módulo de segurança de hardware como um oráculo de assinatura, que consumiu cerca de 1.380 anos de núcleo de CPU em cerca de cinco meses e iniciou cerca de 2^32 consultas, equivalente a mais de 4 bilhões de solicitações de assinatura RSA originais. Após a conclusão da pré-computação principal, o invasor não precisa mais continuar acessando o dispositivo alvo. Forjar qualquer assinatura requer aproximadamente 180 anos principais, e esse processo pode ser executado off-line repetidamente.
Isso significa que mesmo que a chave privada permaneça sempre dentro do módulo de segurança de hardware, um invasor pode eventualmente obter a capacidade de assinatura equivalente ao domínio da chave privada chamando continuamente a interface do dispositivo. Os invasores podem usar isso para falsificar informações de autenticação, gerar arquivos de autorização falsos ou comunicar-se fingindo ser um serviço legítimo.
No entanto, esta pesquisa não significa que todos os sistemas RSA foram perdidos. A premissa para o ataque ser estabelecido é que o sistema alvo exponha a assinatura RSA original e não preenchida ou a interface de descriptografia. Os certificados de Internet atuais, as conexões TLS e a maioria dos mecanismos de assinatura de software normalmente usam preenchimento PKCS#1 v1.5 ou RSA-PSS, e os pesquisadores dizem que essas implantações comuns não são diretamente afetadas por esse método.
O que realmente precisa de atenção são alguns módulos de segurança de hardware, a interface PKCS#11 original e o protocolo de assinatura cega. A assinatura cega permite que a parte do serviço complete a assinatura sem conhecer o conteúdo específico da mensagem. Sistemas de autenticação de privacidade, como o Privacy Pass, usam mecanismos semelhantes. Os pesquisadores observaram que certos sistemas de assinatura cega poderiam se tornar alvos potenciais se um invasor conseguisse obter consistentemente respostas de assinatura suficientes. No entanto, o tamanho da consulta necessário para um ataque real é extremamente grande e a rotação regular de chaves pode reduzir significativamente o risco.
Com base nos resultados experimentais, a equipe de pesquisa calculou que, no modelo de ataque com um oráculo de assinatura, a força real de segurança do RSA pode ser de 15 a 30 bits menor do que a estimativa tradicional baseada na dificuldade de decomposição. Para chaves RSA de 1.024 bits, 2.048 bits e 4.096 bits, os custos de ataque são aproximadamente equivalentes a 2 elevado à 65ª potência, 2 elevado à 90ª potência e 2 elevado à 119ª potência, respectivamente, que são todos inferiores ao nível de segurança de 128 bits normalmente exigido pelos criptosistemas modernos. Os pesquisadores também afirmaram que seus experimentos não utilizaram GPUs ou ferramentas de inteligência artificial. Se no futuro forem introduzidos hardware e software mais eficientes, o custo dos ataques poderá ser ainda mais reduzido.
Especialistas em criptografia acreditam que a importância desta conquista reside principalmente no fato de que ela revela um ponto cego no modelo de segurança RSA: a falsificação de assinatura não requer necessariamente a obtenção da chave privada primeiro, nem necessariamente completa a decomposição de números inteiros grandes no sentido tradicional. No entanto, os ataques atuais ainda exigem uma grande quantidade de recursos computacionais e interfaces especiais, e não representarão uma ameaça direta aos certificados RSA padronizados amplamente utilizados e às conexões HTTPS regulares no curto prazo.
As agências de segurança e os operadores de sistema ainda devem verificar se o módulo de segurança de hardware abre operações RSA originais desnecessárias, limitar as permissões de chamada da interface de assinatura, reduzir o período de rotação da chave de assinatura cega e migrar gradualmente para algoritmos de assinatura mais modernos e sistemas de criptografia pós-quântica. Os investigadores salientaram que, à medida que os algoritmos criptográficos tradicionais se aproximam dos limites de segurança teóricos e práticos, as empresas não devem continuar a considerar o aumento do comprimento das chaves RSA como uma solução permanente.
Saiba mais:
https://github.com/ucsd-hacc/NSNFSSSFSFN
Comentários