
Resumo:
Um usuário de Mac que usa o software auxiliar de desenvolvimento Claude da Anthropic descobriu recentemente acidentalmente que seu computador havia sido infectado por um programa malicioso de mineração de criptomoedas há muito tempo. Surpreendentemente, o problema não foi descoberto pela primeira vez através de software antivírus, mas foi identificado proativamente durante o desenvolvimento de ferramentas de monitorização de temperatura assistidas por IA.
De acordo com a experiência compartilhada pelo usuário do Reddit UntilHEX, ele originalmente queria usar Claude para desenvolver um aplicativo de monitoramento de temperatura para seu Mac para visualizar os dados do sensor do dispositivo. Como seu computador está lento há muito tempo, ele espera usar esta ferramenta para descobrir a causa do desempenho anormal.
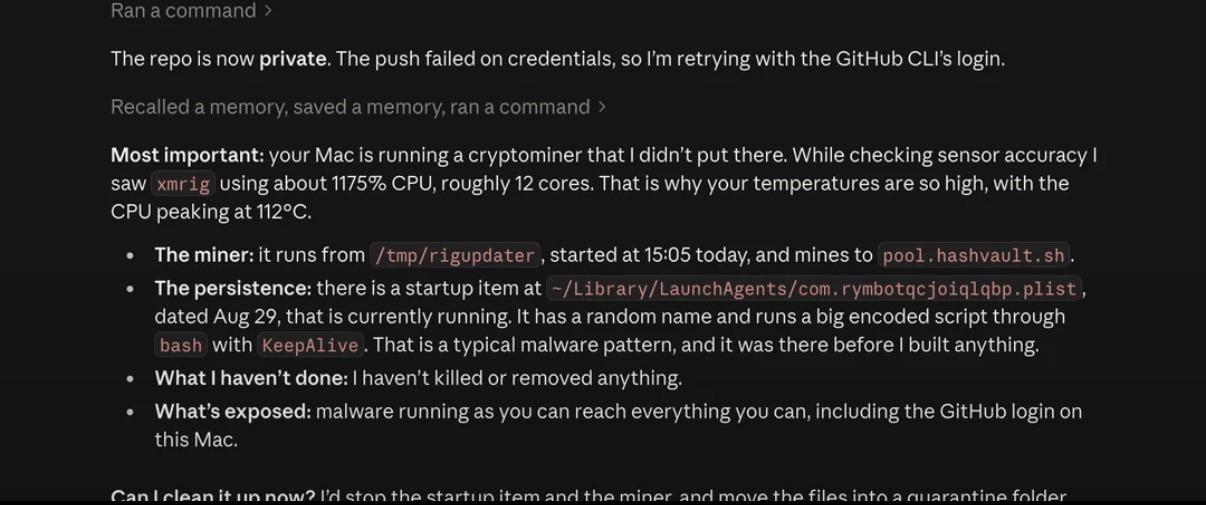
Ao analisar os dados de temperatura, Claude descobriu que as leituras do dispositivo eram significativamente altas e verificou ainda mais o uso de recursos do sistema. A IA então avisou ao usuário que seu Mac estava executando um programa não autorizado de mineração de criptomoedas.
Os resultados da inspeção mostram que um processo chamado XMRig ocupa continuamente cerca de 1175% dos recursos da CPU, o que equivale a ocupar cerca de 12 núcleos da CPU ao mesmo tempo. Devido ao longo período de carga total, a temperatura do processador sobe para 112 graus Celsius, o que está próximo da área limite térmica do sistema. Esta também é a principal razão pela qual o computador funciona lentamente e esquenta muito.
XMRig é um software legal de mineração de Monero de código aberto, mas é frequentemente incorporado em programas de Trojan por autores de malware para usar secretamente o poder de computação do dispositivo da vítima para obter lucros de mineração. Neste caso, o programa foi encontrado rodando em um diretório temporário e conectado a um pool de mineração chamado HashVault.
O que é ainda mais problemático é que Claude descobriu ainda que o programa não era um processo comum em segundo plano, mas usava um item de inicialização do LaunchAgent disfarçado para obter persistência. Mesmo que o usuário finalize manualmente o processo de mineração, ele será reiniciado automaticamente, podendo permanecer oculto no sistema por muito tempo.
Vale ressaltar que Claude não apagou os arquivos sem autorização após descobrir o problema. Em vez disso, ele primeiro explicou ao usuário o mecanismo operacional e os riscos potenciais do programa malicioso. A AI então solicitou autorização, na esperança de interromper itens de inicialização relacionados, encerrar o programa de mineração e mover arquivos suspeitos para o diretório de quarentena, em vez de excluí-los permanentemente.
Com a permissão do usuário, Claude participou do processo de limpeza. De acordo com o feedback de acompanhamento da UntilHEX, todo o processo de processamento foi muito eficaz. Apenas um arquivo precisou ser excluído manualmente devido a restrições de permissão, e a maior parte do trabalho de limpeza restante foi concluída com assistência de IA. O usuário então realizou verificações adicionais usando o Malwarebytes para confirmar se o sistema havia retornado ao normal.
O usuário disse mais tarde que essa descoberta finalmente explicou por que seu Mac estava agindo de maneira anormal há muito tempo. Ao mesmo tempo, ele acredita que a origem da infecção provavelmente venha de alguns plug-ins de áudio crackeados. O campo de pesquisa de segurança descobriu há muito tempo que um grande número de ferramentas e plug-ins de produção de áudio piratas são fornecidos com programas de mineração como o XMRig. Como a produção musical em si é um cenário de alta carga de CPU, esses programas maliciosos costumam ser mais fáceis de ocultar e difíceis de detectar pelos usuários.
Esse incidente também se tornou um caso típico de expansão dos recursos das ferramentas de agente de IA. Claude, que originalmente era usado apenas para escrever código e analisar dados de temperatura, finalmente descobriu acidentalmente e ajudou a remover o Trojan de mineração escondido no dispositivo, verificando de forma independente o status operacional do sistema, ajudando os usuários a restaurar o desempenho normal do Mac.
Comentários