Resumo:
A carteira de hardware de criptomoeda francesa Ledger encontrou recentemente um grave incidente de segurança. Os hackers roubaram as frases mnemônicas definidas pelos usuários, modificando o hardware e instalando um dispositivo de roubo. Atualmente, os hackers roubaram mais de US$ 80 milhões em criptomoedas. Com o passar do tempo, as carteiras de criptomoedas de mais usuários podem ser redefinidas por hackers e os ativos contidos nelas são transferidos.
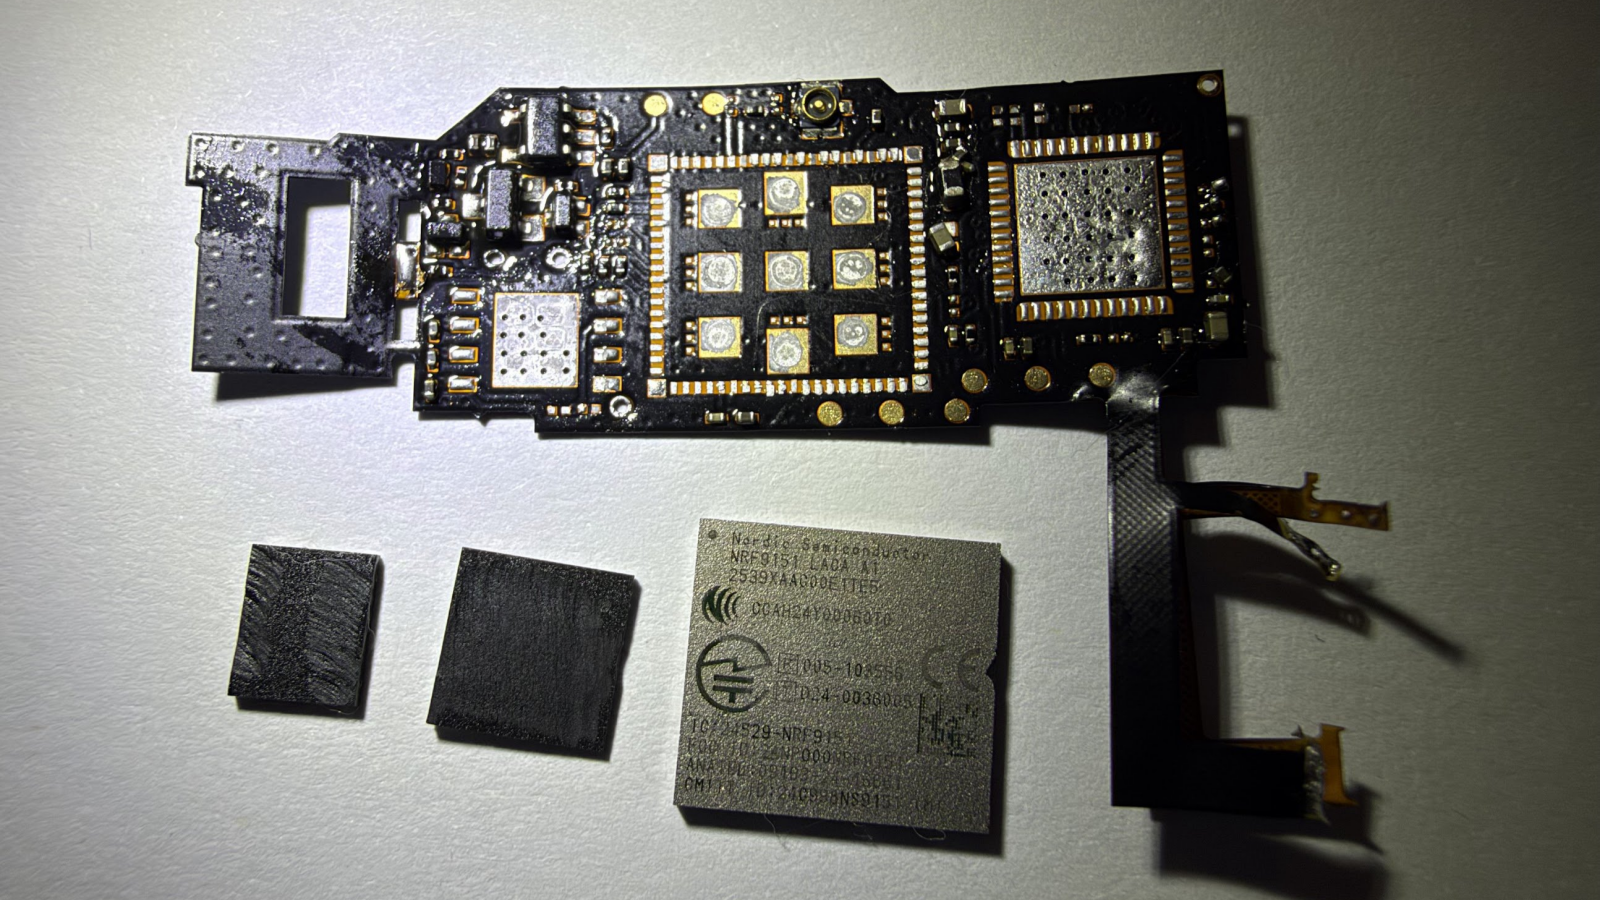
O hacker modificou a carteira para instalar um módulo de monitoramento de tela:
O diagrama de desmontagem de hardware divulgado por Mark Karpelès, ex-chefe da Mt. Gox, foi o gatilho para este incidente. O hacker parecia ter visto o diagrama de desmontagem postado por Mark e concluiu que o incidente de modificação definitivamente atrairia a atenção, então optou por roubar imediatamente as carteiras que foram coletadas com sucesso. Se Mark não tivesse descoberto isso, estima-se que os hackers teriam continuado à espreita e coletando mais dados da carteira.
Mark inspecionou um Ledger Nano Esta placa de circuito contém componentes como microcontrolador, módulo de comunicação LTE, antena e eSIM, e é conectada por meio de fiação interna ao link de comunicação SPI relacionado ao display do dispositivo.
A maneira possível de funcionar é ouvir os dados de caracteres enviados pelo dispositivo para a tela e, em seguida, usar a lógica de reconhecimento treinada para fontes Ledger para reconstruir o conteúdo da tela. Quando o dispositivo Ledger for inicializado pela primeira vez, 24 palavras mnemônicas serão exibidas na tela. Em circunstâncias normais, as palavras mnemônicas são geradas e exibidas internamente pelo dispositivo. O elemento seguro do Ledger é responsável por salvar chaves privadas e realizar operações de chave.
Se um invasor puder ler essas palavras no desvio do link da tela e depois enviá-las pela rede celular, será possível obter a frase mnemônica completa após o usuário concluir a inicialização. No processo subsequente, o hacker não precisa acessar a carteira, podendo restaurar a frase mnemônica por meio de outras carteiras compatíveis e controlar os ativos no endereço correspondente.
O revendedor autorizado CryptoBilis foi adquirido secretamente:
CryptoBilis é o distribuidor autorizado da Ledger no Sudeste Asiático. Muitos usuários não encomendam equipamentos da Ledger (porque leva muito tempo para enviar da fábrica francesa via correio francês). Este revendedor foi adquirido secretamente já em março, e o acordo de aquisição também exigia que a aquisição fosse mantida em segredo por pelo menos 6 meses. Era óbvio que os hackers já vinham planejando há muito tempo.
Atualmente especula-se que a pessoa que adquiriu o CryptoBilis foi um hacker norte-coreano. Aqueles que têm a capacidade de personalizar e modificar em massa placas de microcircuitos e microcontroladores naturalmente não são pessoas comuns. No entanto, a indústria ainda está sob investigação e a identidade do hacker não pode ser confirmada por enquanto.
Comentários