
Resumo:
A Apple tem fortalecido continuamente o mecanismo de segurança de dados do iPhone nos últimos anos. Uma de suas medidas importantes é reiniciar automaticamente o aparelho que não está desbloqueado há muito tempo, para que após o telefone ser apreendido pela polícia ou outro pessoal, possa aumentar a dificuldade de extração de dados alterando o status de criptografia do dispositivo. No entanto, informações recentemente expostas mostram que a Magnet Forensics, desenvolvedora da conhecida ferramenta forense de telefonia móvel GrayKey, parece ter encontrado uma maneira de contornar esse mecanismo, permitindo que o iPhone apreendido permaneça em um estado que facilita a condução da análise forense de dados por um longo tempo.
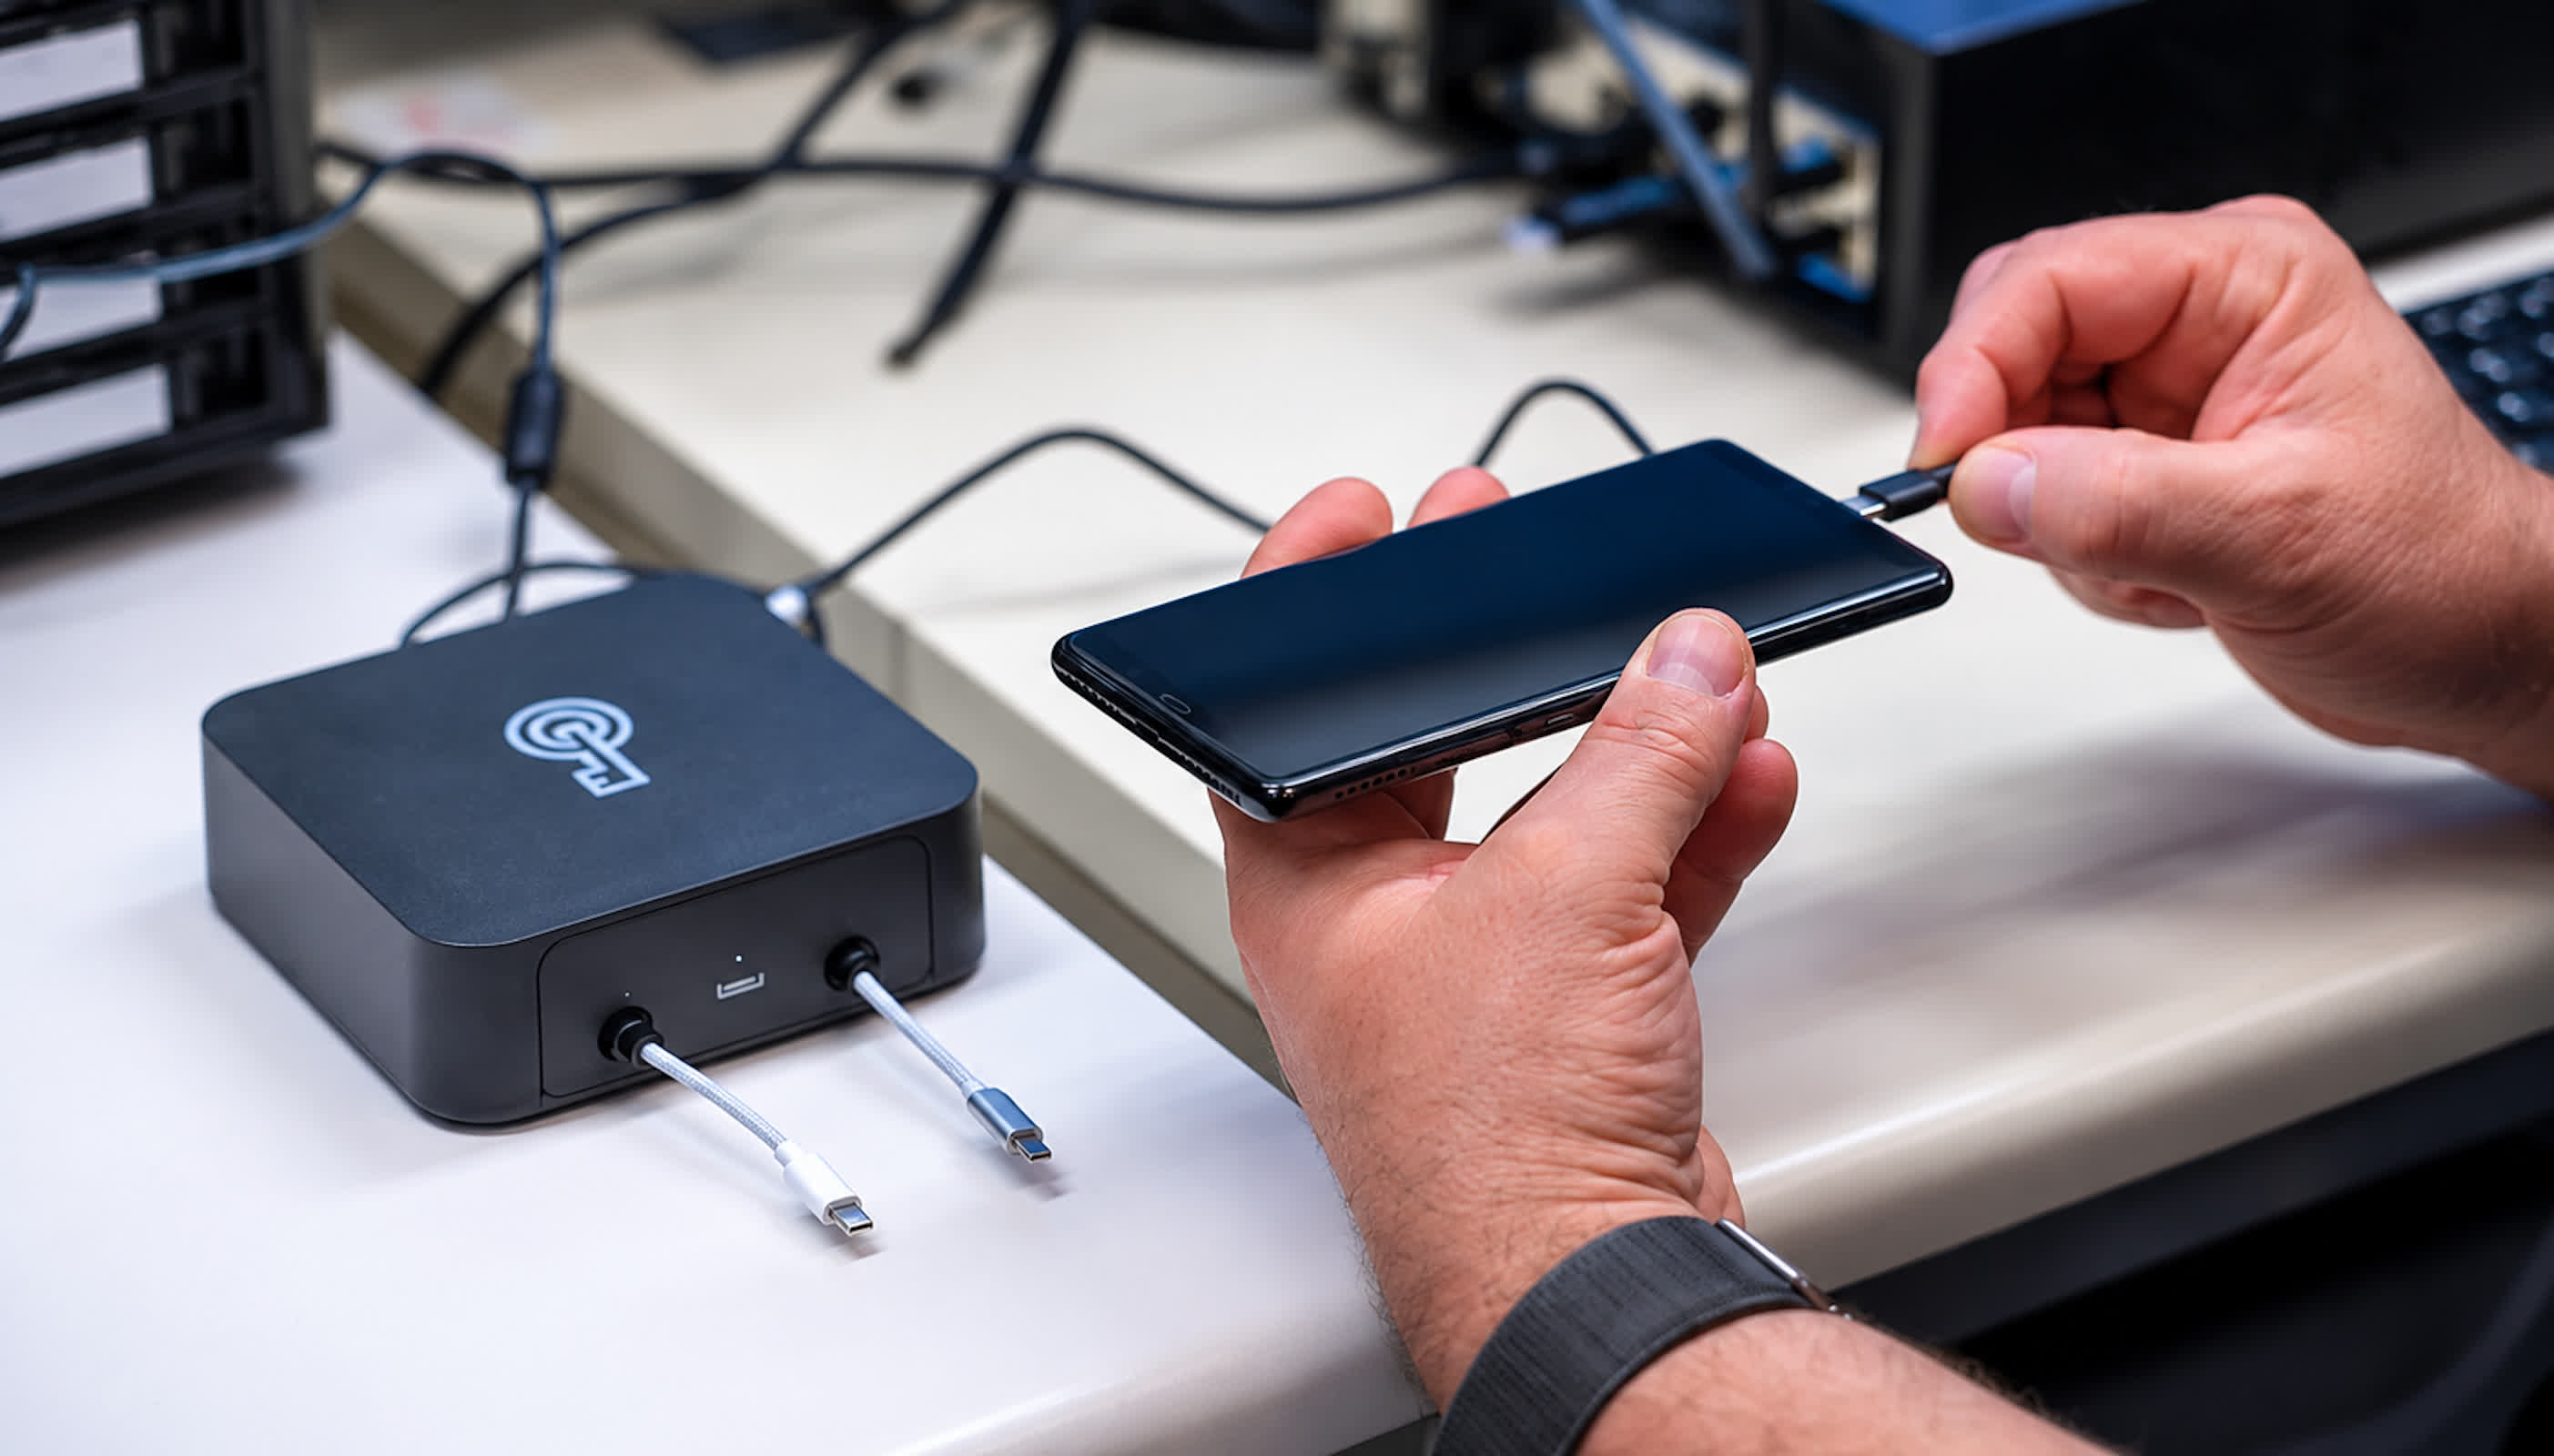
Esta notícia vem de um vídeo de treinamento para autoridades policiais obtido pela 404 Media. O vídeo parece ter sido feito no início de 2025, no qual a Magnet Forensics demonstra um novo dispositivo chamado GrayKey Preserve, bem como o recurso Modo de Preservação de Evidências em dispositivos GrayKey existentes. No vídeo, a equipe do Magnet elogiou o recurso como uma grande mudança no campo da análise forense do iPhone e disse que poderia resolver os problemas que o mecanismo de “reinicialização inativa” da Apple causou às autoridades.
A Apple adicionará a função “Reinicialização por inatividade” ao iOS 18.1 lançado em 2024. Se o iPhone não for desbloqueado pelo usuário por 72 horas consecutivas, o sistema reiniciará automaticamente o dispositivo. Esta não é uma reinicialização programada no sentido comum, mas alterará o estado de segurança do telefone, melhorando assim a proteção dos dados no dispositivo.
Para entender esse mecanismo, você precisa primeiro entender os dois importantes estados de segurança do iPhone. Após a reinicialização do dispositivo, ele estará no estado "Antes do primeiro desbloqueio" (BFU) antes de o usuário inserir a senha pela primeira vez. Nesta fase, algumas das chaves de encriptação ainda não estão disponíveis, tornando mais difícil para as autoridades o acesso a dados sensíveis no telefone, mesmo que possuam ferramentas forenses especializadas.
Quando o usuário insere a senha para concluir o primeiro desbloqueio, o dispositivo entra no estado "Após o primeiro desbloqueio" (AFU). Neste estado, mais dados e chaves foram carregados no sistema, tornando algumas operações forenses muito mais fáceis. Contanto que o dispositivo continue funcionando e não entre novamente no estado BFU, algumas ferramentas forenses terão mais espaço para operar.
Uma das implicações práticas da Apple adicionar um mecanismo de reinicialização automática de 72 horas é que mesmo que o iPhone apreendido tenha acabado de entrar no estado AFU, ele não permanecerá nesse estado indefinidamente. Suponha que a polícia apreenda um iPhone, mas precise aguardar um mandado de busca, transportar o equipamento ou fazer fila para coleta de provas digitais. Após 72 horas, o telefone reinicia automaticamente e pode entrar novamente no estado BFU, dificultando o crack.
O GrayKey Preserve parece ter sido projetado para esse mecanismo.
De acordo com o vídeo de exposição, a Magnet Forensics afirma que o GrayKey Preserve pode "capturar" o status AFU atual do iPhone após obter permissões de acesso preliminares. Mesmo que o telefone seja reiniciado posteriormente devido à manutenção normal, reinicialização ou esgotamento da bateria, o estado original do AFU não será perdido.
Os funcionários da Magnet disseram no vídeo que isso significa que mesmo que o dispositivo seja reiniciado, o estado salvo do AFU ainda poderá ser restaurado. Em outras palavras, o mecanismo original da Apple de reiniciar automaticamente o dispositivo em 72 horas para entrar novamente em um estado BFU mais seguro pode perder parte de seu efeito.
No entanto, o mundo exterior atualmente não sabe qual tecnologia o GrayKey Preserve usa para atingir esse objetivo. O vídeo de exposição não revela vulnerabilidades específicas, métodos de ataque ou códigos, portanto não pode ser determinado se explora vulnerabilidades de segurança no iOS, mecanismo de tempo do sistema, mecanismo de gerenciamento do ciclo de vida de dados ou outras tecnologias não divulgadas.
A pesquisadora do Instituto Hasso Plattner, Jiska Classen, que estuda segurança do iPhone, levantou algumas possibilidades depois de ver materiais relevantes. Ela acredita que o Magnet pode ter encontrado uma forma de manipular o tempo do dispositivo, como fazer o sistema pensar que o tempo não está avançando normalmente, evitando assim a execução de tarefas do sistema responsáveis por acionar reinicializações automáticas ou expiração de dados. Outra possibilidade é bloquear diretamente determinadas tarefas em segundo plano responsáveis pelo gerenciamento do ciclo de vida dos dados.
No entanto, estas são apenas especulações feitas por pesquisadores de segurança com base no conteúdo do vídeo e não foram confirmadas pela Magnet Forensics. Portanto, atualmente não é possível determinar qual vulnerabilidade o GrayKey Preserve explorou.
Além da reinicialização automática de 72 horas, Magnet também afirma que o Modo de Preservação de Evidências pode impedir que alguns dados sejam excluídos automaticamente de acordo com o ciclo de vida normal do iOS.
Isso inclui dados de localização em cache, fotos excluídas recentemente, iMessages excluídas recentemente, etc. De acordo com o vídeo de exposição, em circunstâncias normais, esses dados podem ser apagados pelo sistema após um determinado período de tempo, mas o Modo de Preservação de Evidências pode mantê-los em estado forense por um longo tempo.
Isso significa que o objetivo do GrayKey Preserve não é apenas "impedir que o telefone reinicie", mas tentar colocar o iPhone apreendido em um estado forense congelado de longo prazo. Os encarregados da aplicação da lei podem proteger o estado atual dos dados do dispositivo e aguardar a conclusão de um mandado de busca ou outro processo legal antes de decidir se devem prosseguir com a extração de dados real.
Para evitar que o telefone continue a se comunicar com redes externas, o GrayKey Preserve também desativa redes celulares, Wi-Fi e Bluetooth após obter acesso inicial. Magnet disse que mesmo que o telefone não consiga ativar normalmente o modo avião ou desligar as comunicações sem fio por meio do centro de controle do iOS, o GrayKey pode desativar ativamente essas conexões sem fio após obter o acesso inicial.
Esse recurso também tem uma implicação de privacidade muito importante: assim que o dispositivo for obtido pela polícia e entrar nesse "estado protegido", a capacidade do telefone de se comunicar com o mundo exterior pode ser cortada. Isso evita que os dados sejam alterados remotamente e reduz a possibilidade de o dispositivo ser apagado remotamente ou outras operações remotas que afetem o processo forense.
É preciso enfatizar que o GrayKey não é um software de desbloqueio de celular que os consumidores comuns possam comprar, mas uma ferramenta profissional de análise forense digital para agências de aplicação da lei. A Magnet Forensics afirmou anteriormente que o GrayKey foi usado por mais de 1.200 agências de aplicação da lei e 40 países e regiões ao redor do mundo.
O próprio GrayKey está há muito tempo em um “jogo de gato e rato” entre a Apple e as autoridades. A Apple continua corrigindo falhas de segurança do iOS, enquanto as empresas forenses continuam a encontrar novas vulnerabilidades ou maneiras de obter dados de dispositivos bloqueados. GrayKey conseguiu acessar totalmente certos iPhones no passado, mas à medida que a Apple continua a atualizar o iOS, o escopo dos dados que pode obter mudará.
Os dados expostos em 2024 mostraram que o GrayKey só conseguia obter acesso “parcial” à maioria dos dispositivos com iOS 18 e iOS 18.0.1 naquela época, e havia diferenças óbvias nas capacidades forenses entre os diferentes modelos de iPhone e versões do iOS. Depois que a Apple lançar posteriormente novos mecanismos de segurança, as ferramentas forenses também precisarão encontrar novos avanços.
A coisa mais especial sobre o GrayKey Preserve desta vez é que ele não parece simplesmente encontrar uma nova maneira de quebrar diretamente a senha do iPhone, mas tenta "salvar" esse estado quando o dispositivo já está no estado AFU. Desta forma, a polícia não tem de concluir todo o trabalho de recolha de provas imediatamente após a apreensão do telemóvel, mas pode primeiro corrigir o estado do dispositivo e aguardar os procedimentos legais subsequentes.
No entanto, atualmente não há evidências públicas de que esse recurso possa ser eficaz em todos os iPhones e em todas as versões do iOS. O próprio vídeo exposto também parece ter sido produzido no início de 2025, portanto não está claro se esta tecnologia foi oficialmente disponibilizada amplamente para as agências de aplicação da lei ou se a Apple corrigiu problemas relacionados em atualizações subsequentes do iOS.
Também não se sabe quais condições o GrayKey Preserve precisa para funcionar com sucesso. Se tiver que funcionar quando o dispositivo estiver em um estado específico, em uma versão específica do iOS ou já tiver algum nível de acesso inicial, ainda há uma grande diferença entre ele e “pode hackear diretamente qualquer iPhone bloqueado”.
Nem a Apple nem a Magnet Forensics comentaram publicamente o vídeo de exposição. Portanto, é mais correto dizer nesta fase que a Magnet parece ter desenvolvido uma solução de preservação forense para o mecanismo de “reinicialização inativa” do iPhone, em vez de confirmar que pode quebrar todos os iPhones modernos sem restrições.
Do ponto de vista do design do mecanismo de segurança, este incidente reflete mais uma vez o confronto técnico cada vez maior entre a Apple e a indústria forense de telefonia móvel. A Apple reinicia automaticamente dentro de 72 horas para entrar ativamente em um estado BFU mais seguro para iPhones que ficaram inativos por muito tempo; enquanto o Magnet tenta salvar o estado AFU original do dispositivo antes que ocorra a reinicialização.
Se a tecnologia relacionada ao Magnet puder realmente funcionar de forma estável, então pelo menos enfraquecerá o efeito real do "reinício automático de 72 horas" como medida de proteção forense. A Apple pode precisar analisar mais detalhadamente a implementação do GrayKey Preserve e evitar que ele mantenha ou restaure o estado AFU por meio de atualizações do iOS.
No entanto, mesmo que o GrayKey consiga contornar esse mecanismo de segurança, isso não significa que o sistema de criptografia completo do iPhone falhou. BFU e AFU são apenas estados diferentes no sistema de proteção de dados do iPhone. Os dados específicos que podem ser extraídos ainda dependem do modelo do dispositivo, da versão do iOS, da existência de vulnerabilidades exploráveis, da complexidade da senha e dos recursos forenses atualmente suportados pelo GrayKey.
Portanto, o que é realmente digno de nota nesta exposição não é que “a polícia conseguiu hackear todos os iPhones”, mas que o mecanismo de reinicialização automática de 72 horas da Apple foi especialmente projetado para atrasar e limitar a análise forense digital. Parece que entrou mais uma vez num ciclo técnico de ataque e defesa com fabricantes profissionais de ferramentas forenses.
Comentários