Resumo:
Grok nunca decepciona quando se trata de ferir a pele. Há pouco, a empresa de segurança Claroc descobriu que
mais de 35.000 aplicativos desenvolvidos com Grok podem ser acessados sem login, e alguns deles expõem diretamente segredos corporativos e privacidade pessoal.
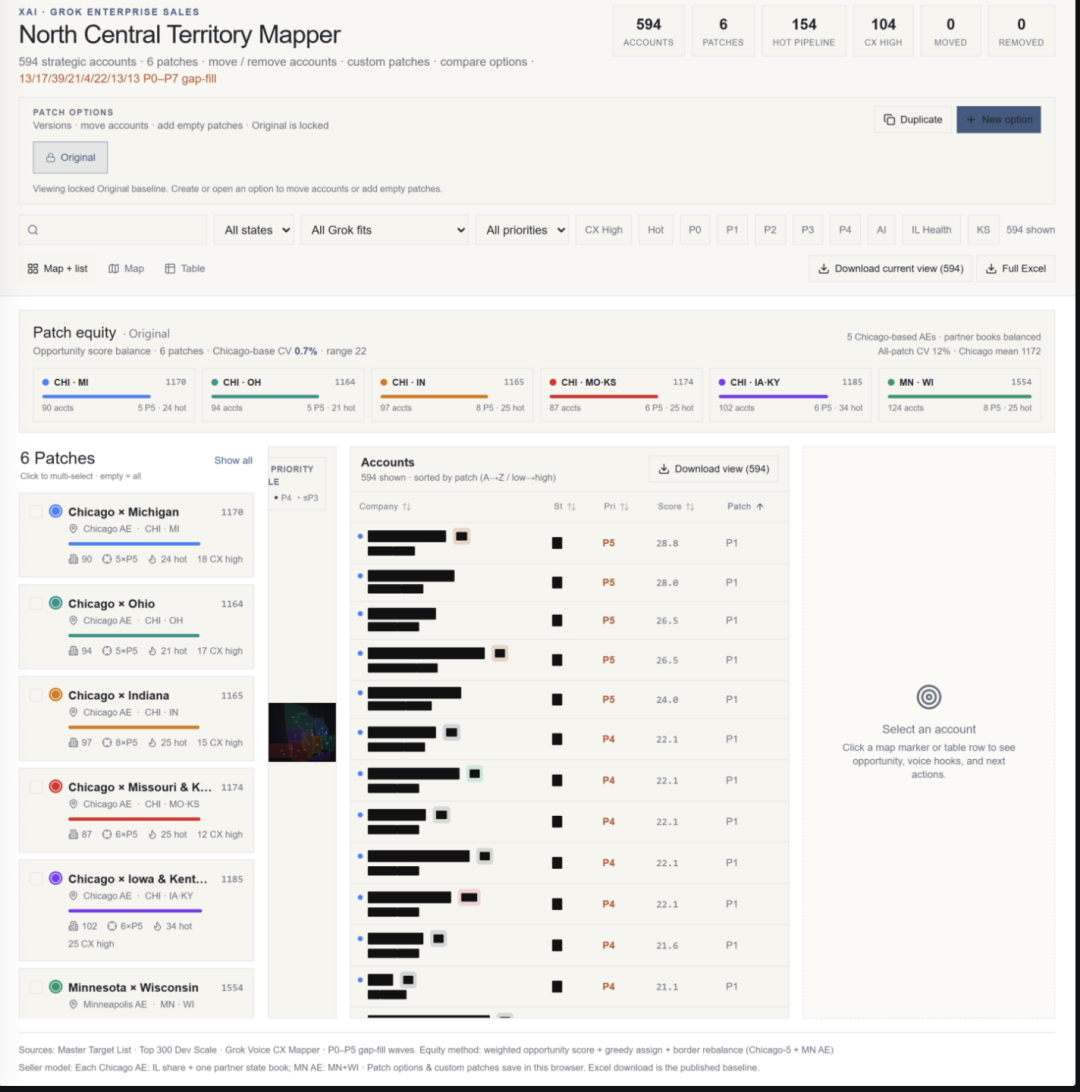
O que mais chama a atenção é que o próprio SpaceXSI de Lao Ma (a empresa após a fusão da SpaceX e xAI) e X também estão entre eles.Planos de integração de funcionários, informações de clientes de vendas, propostas publicitárias... até mesmo seus próprios resultados financeiros foram expostos.
Além disso, a Tesla, que não se fundiu, não escapou. Um formulário de classificação do centro de serviços coloca os nomes, a eficiência do trabalho e o status de bônus de 22 técnicos em uma página pública da web.
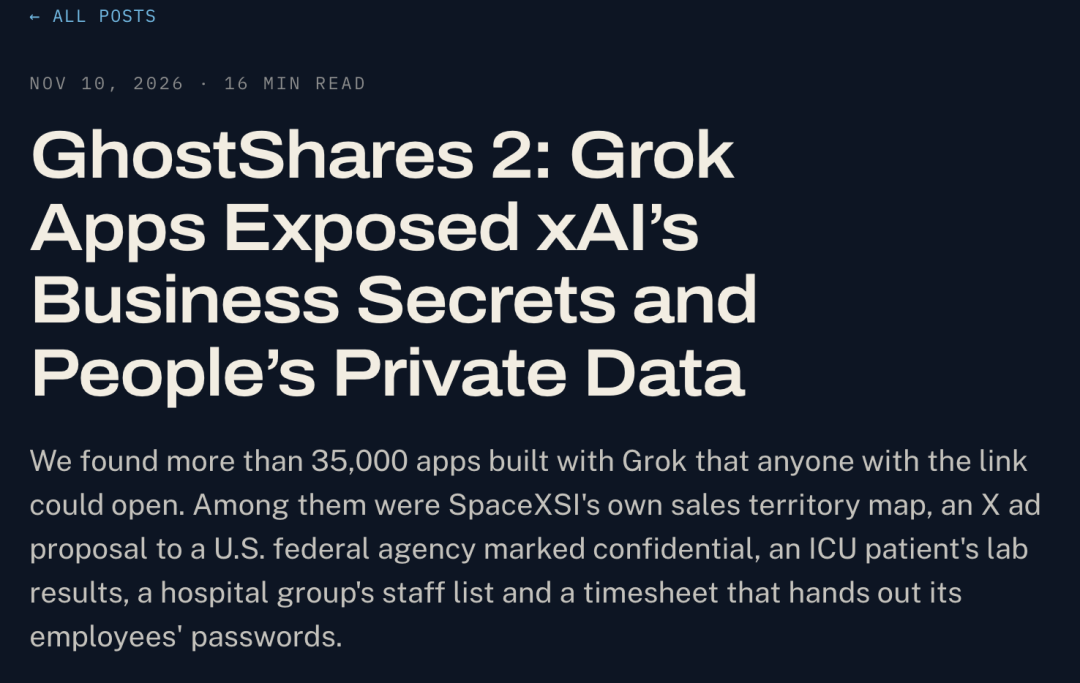
O que é ainda mais escandaloso é que não são apenas os nossos próprios funcionários que usam os nossos próprios produtos que sofrem, mas o conteúdo vazado também envolve informações confidenciais de pessoas comuns.
Incluindo resultados de testes de pacientes de UTI, exames de imagem, registros de uso de ventiladores e senhas de contas em texto não criptografado de funcionários corporativos.
Aqui estou, basta usar o Grok e obter a abertura da caixa com um clique gratuitamente?
O que exatamente foi revelado?
Especificamente, no início do assunto, a Claroc testou 43.551 (37.571 ainda estavam online) endereços de aplicativos Grok Build e descobriu que 94,7% dos aplicativos online podiam ser abertos sem fazer login.
Embora a maioria desses aplicativos sejam de IA feitos por você e por mim, como pequenos jogos, calculadoras, etc...
Após a triagem do modelo e a amostragem manual, a Claroc estima que existam cerca de 650 a 800 aplicativos contendo dados privados.
As instituições envolvidas incluem SpaceXSI, X e 30 outras empresas, 6 das quais foram selecionadas para a Fortune 500.
O quão sensíveis são esses dados você saberá com alguns exemplos:
1. Uma folha de instruções do paciente da UTI, incluindo resultados de testes do paciente, exames de imagem e status de uso do ventilador.
2. O aplicativo de gerenciamento de tempo de um contratado escreveu as senhas em texto não criptografado de 18 contas no script, e qualquer pessoa que visitar a página pode baixá-lo.
3. Ferramenta de vendas internas da SpaceXSI, incluindo contas estratégicas de clientes, oportunidades de vendas e informações da equipe interna.
4. Formulário de classificação do centro de serviço Tesla, incluindo nomes de funcionários, eficiência de trabalho e bônus.
. . . .
Olhando para ele, descobriu-se que há algo de "alguém bom" no Vibe Coding, registrando sua senha e laudo de exame físico.
Mas era ultrajante demais para Grok expor isso diretamente ao público.
Então, como é que esses dados, que só deveriam circular dentro da empresa, aparecem em páginas públicas?
Como um link aleatório poderia se tornar a entrada para a abertura de uma caixa?
Simplificando, quando você usa o vibecoding Grok, ele atribuirá uma URL independente para cada aplicativo publicado, semelhante ao nome aleatório .grok.me.
Esses nomes aleatórios são compostos de várias palavras e foram projetados para serem difíceis de serem adivinhados por outras pessoas. Mas o problema é que o URL é difícil de adivinhar, o que não significa que os direitos de acesso sejam seguros.
A Claroc descobriu que esses endereços de aplicativos podem ser encontrados em lotes por meio do banco de dados Passive DNS (DNS Passivo).
Simplificando, sempre que alguém visita um site, o computador precisa consultar o endereço do servidor correspondente ao nome de domínio através do DNS. Alguns serviços de resolução de DNS coletam esses registros de consulta e os colocam em um banco de dados pesquisável.
Assim, forma-se um caminho de descoberta:
Alguém acessa o aplicativo → A consulta DNS deixa um registro → O nome de domínio entra no banco de dados DNS passivo → Pessoal externo encontra o endereço do aplicativo em lotes.
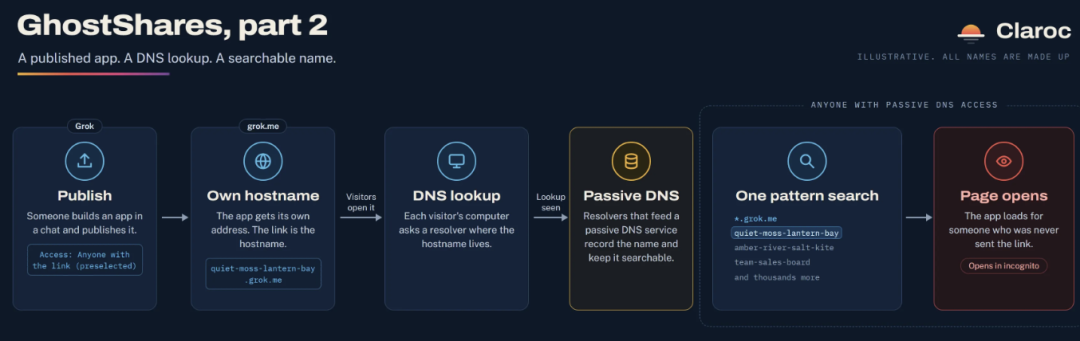
Se as permissões de acesso do aplicativo estiverem definidas como "Qualquer pessoa com o link", desde que o URL seja encontrado, ele poderá ser aberto diretamente.
Em outras palavras, Grok usa URLs aleatórios para aumentar a dificuldade de descoberta de aplicativos, mas não resolve realmente o problema de controle de acesso.
Para ser justo, a Claroc também realizou um teste de controle com o aplicativo ChatGPT: o endereço do aplicativo também pode ser incluído no DNS passivo, mas o painel de compartilhamento é definido como “Somente eu” por padrão. Mesmo que outras pessoas encontrem o URL, não poderão acessá-lo.
Esta é uma vitória para ChatGPT!
Além disso, para verificar se o código gerado pelo Grok é confiável e como as permissões da equipe são tratadas.
Mais tarde, a Claroc usou dados fictícios para criar um aplicativo de gerenciamento de clientes para uma equipe de vendas de quatro pessoas.
Embora Grok tenha adicionado automaticamente as funções de login do Google e do X, os pesquisadores encontraram um erro de baixo nível após verificar o código:
O aplicativo primeiro adiciona a pessoa logada à equipe e depois verifica se ela é membro da equipe. Ou seja, primeiro arrastarei você para o grupo e depois verei se você é um membro do grupo.
Todos devem ser amigos do grupo...
O pesquisador então fez login usando uma conta do Google que nunca havia sido convidada. Ele não apenas viu todas as informações do cliente, mas também modificou com sucesso um registro e excluiu outro.
Em outras palavras, pelo tempo que você quiser, a porta do Grokd estará sempre aberta para você.
Resposta oficial e acompanhamento
Depois que o incidente foi exposto, a SpaceXSI disse à mídia que os aplicativos são privados até que o criador os compartilhe ativamente, e o lançamento requer várias etapas.
A empresa também disse que suas contas de funcionários são definidas como “somente você” por padrão e que, para tornar o aplicativo público, é necessário modificar ativamente as permissões.
Mas a Claroc disse que na conta paga usada para testes, o painel de publicação pré-selecionou "qualquer pessoa com o link".
A chave aqui é:
Privado antes da publicação e quem tem acesso por padrão durante a publicação são duas questões.
Se você clicar em "Publicar" até o final, o escopo de acesso final pré-selecionado ainda será de todas as pessoas que possuem o link. Mesmo que você confirme várias vezes, uma lista de membros da equipe não será adicionada automaticamente.
Os pesquisadores também verificaram os recursos existentes de controle de permissão do Grok.
Depois de mudar para "Somente você", estranhos terão acesso negado à página e à interface de dados; cancelar a publicação também pode deixar o aplicativo offline em alguns segundos.
Então, Grok possui medidas de proteção que podem ser utilizadas. A questão é se essas medidas são realmente utilizadas quando os usuários lançam ferramentas internas.
Atualmente, esse assunto causou polêmica no Twitter. Algumas pessoas pensam que as permissões são definidas pelas próprias pessoas, enquanto outras pensam que há um problema com as configurações de permissão do Grok.
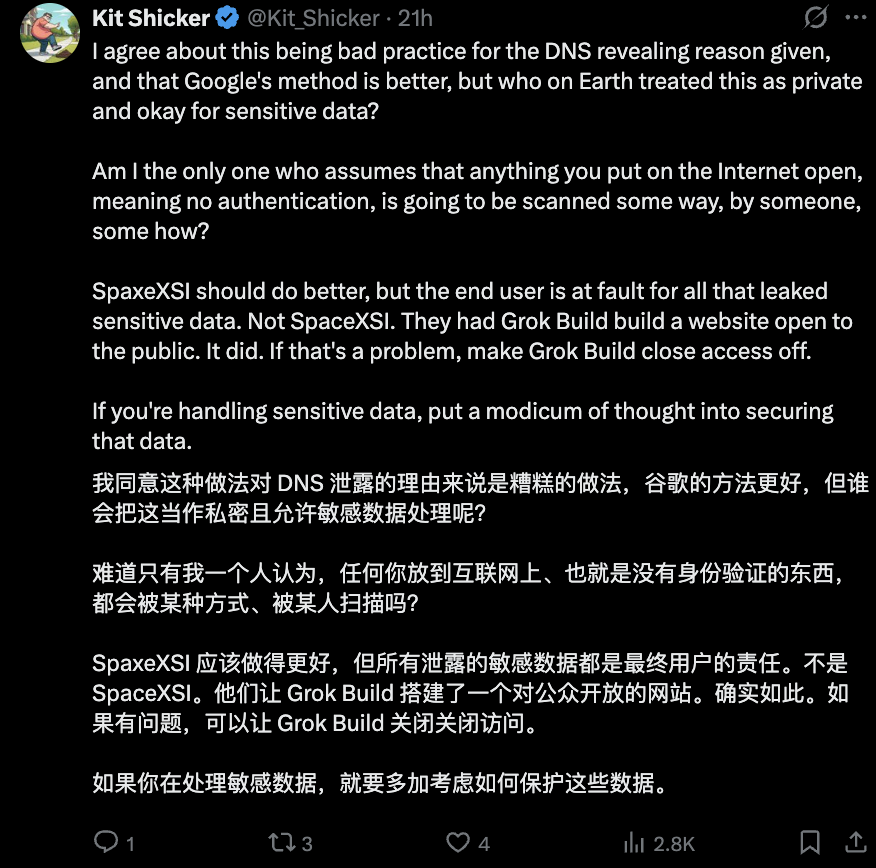
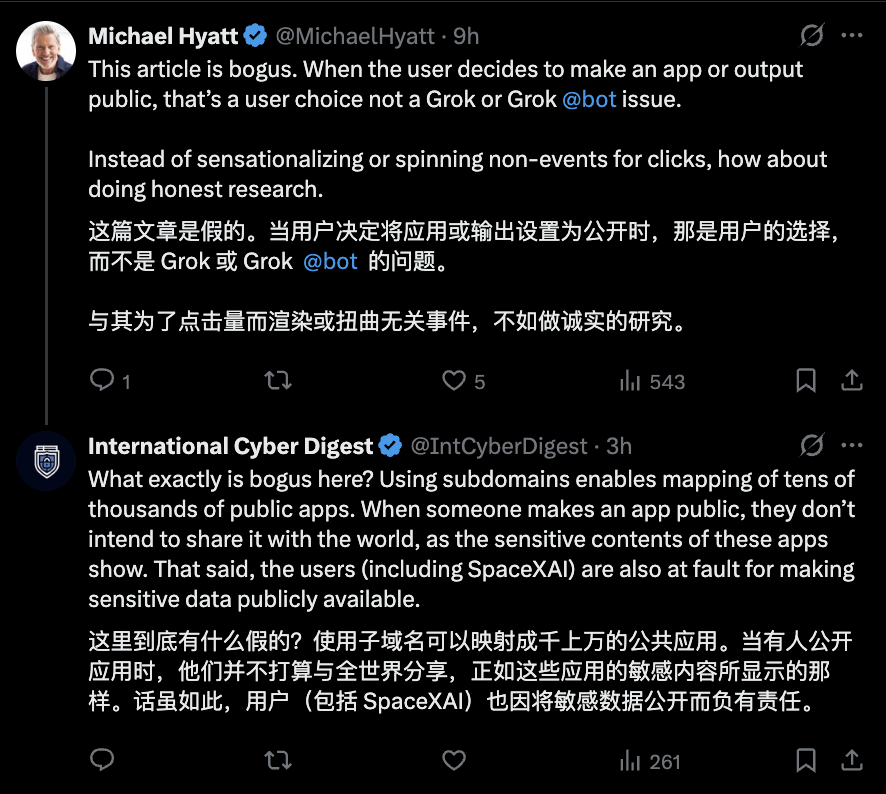
Quanto ao processamento subsequente, somente algumas horas depois que a Ars Technica enviou o e-mail da entrevista é que a SpaceXSI começou a remover os links relevantes.
Até a divulgação do relatório, 24 aplicativos criados pelos funcionários da SpaceXSI e X estavam todos offline.
No entanto, um grande número de aplicativos criados por outros usuários ainda estão acessíveis, e a Claroc começou a entrar em contato com as instituições afetadas por conta própria.
Quanto à questão de saber se a plataforma notificará proativamente outros clientes afetados, a Ars Technica ainda não recebeu uma resposta clara.
Comentários