Resumo:
O ministro das Relações Exteriores da França, Jean-Noël Barrot, disse na terça-feira que o governo francês "não descartará qualquer resposta" ao ataque cibernético em grande escala aos refrigeradores dos supermercados franceses em outubro. A França culpou o Irã pelo ataque. Na manhã de terça-feira, o governo francês convocou o embaixador iraniano na França. Anteriormente, Paris disse na segunda-feira que a sua investigação determinou que o ataque cibernético foi realizado por Shahid Kaveh, uma organização afiliada ao departamento cibernético do Corpo da Guarda Revolucionária Islâmica do Irão.
Barrow disse numa entrevista que o governo francês pode impor medidas como proibir a entrada na Europa e congelar os bens de todos os responsáveis para evitar novas ações maliciosas contra a região europeia.
Investigação aponta para hackers iranianos
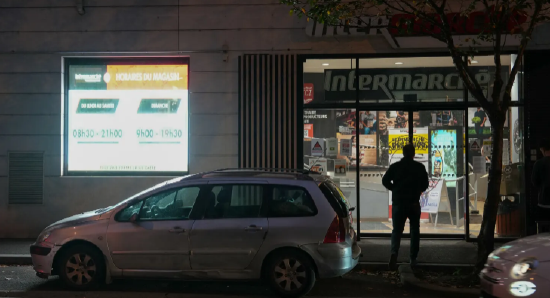
Na noite de 11 e 12 de outubro, hackers atacaram remotamente aproximadamente 700 supermercados, fazendo com que a temperatura dos refrigeradores e freezers das lojas subisse para um máximo de 50 graus Celsius (122 graus Fahrenheit).
Temperaturas anormalmente altas fazem com que os alimentos estraguem e causem incêndios, causando perdas de dezenas de milhões de dólares. Vários grandes varejistas franceses foram visados, incluindo Intermarché, E.Leclerc, Carrefour, Monoprix e Coopérative U.
A promotoria de Paris está tentando emitir um mandado de prisão internacional, disse a promotora-chefe Laure Beccuau em um comunicado.
A declaração afirmava que os investigadores descobriram que o farsi foi usado durante o ataque e que os endereços IP relevantes apontavam para dispositivos localizados no Irão. A investigação também determinou que o ataque foi realizado ao serviço de uma potência estrangeira, neste caso o Irão.
O comunicado apontou que o alvo do ataque hacker foram os controladores de refrigeração fornecidos pela Danfoss e Dixell. O invasor controla remotamente o dispositivo por meio de uma interface web, iniciando um ciclo infinito de procedimentos de degelo enquanto desliga os alarmes de segurança nos sensores. Esses alarmes devem ser acionados quando a temperatura excede um limite predefinido.
França propõe impor uma nova rodada de sanções ao Irã
O governo francês também disse na segunda-feira que proporia que a União Europeia impusesse uma nova rodada de sanções a todas as entidades e indivíduos iranianos envolvidos no ataque cibernético e convocasse o embaixador iraniano na França.
O Ministério francês da Europa e dos Negócios Estrangeiros afirmou num comunicado:
"A França condena nos termos mais veementes os ataques cibernéticos inaceitáveis levados a cabo pela República Islâmica do Irão em solo francês contra os interesses franceses."
"Esta operação não tem precedentes em escala e agressividade. É o primeiro ataque cibernético realizado inteiramente com o propósito de destruição em solo francês."
O departamento também disse: "Esse ator representa uma ameaça persistente à nossa infraestrutura crítica. Esses ataques cibernéticos devastadores são injustificados, indesculpáveis e violam o direito internacional."
A França já culpou atores associados ao Irão por uma série de ataques cibernéticos no país, incluindo ataques cibernéticos e operações de manipulação de informação contra o Charlie Hebdo em 2023, e incidentes semelhantes durante os Jogos Olímpicos de Paris em 2024. Estes incidentes levaram a França a impor sanções à empresa privada iraniana Emennet Pasargad em março de 2026.
A infraestrutura europeia enfrenta riscos de cibersegurança
Em Novembro, mais frigoríficos de supermercados noutras partes da Europa foram alvo de ataques. Várias lojas na Bélgica, Luxemburgo, Países Baixos, Finlândia, Irlanda e Suécia reportaram perdas.
A Agência Francesa de Sangue (EFS) afirmou que os bancos de sangue franceses também sofreram um ataque de segurança cibernética em 2 de novembro.
A EFS afirmou num comunicado que os limites de temperatura e descongelamento dos equipamentos refrigerados utilizados para armazenar produtos sanguíneos e amostras exigidas pelas instituições médicas e biobancos foram "estabelecidos em níveis excessivamente elevados".
Ao mesmo tempo, uma série de falsas ameaças de bomba também perturbou os líderes europeus e o público. As ameaças levaram ao desvio de emergência de dezenas de voos de passageiros.
Simon Edwards, CEO da agência de testes de segurança cibernética SE Labs, disse em um comentário enviado por e-mail:
“Parece provável que este seja um sinal bastante direto enviado por forças hostis aos governos europeus, alertando-os de que estas forças têm a capacidade de interferir em infraestruturas críticas e perturbar os serviços públicos básicos a qualquer momento.”
"Seja uma tentativa de intimidar governos ou preparativos para operações em larga escala, isso ilustra o quão vulnerável nossa infraestrutura pode ser."
Ele também destacou: "A falta de medidas básicas de proteção de segurança de rede é um fator chave para o sucesso desses ataques. Por que essas geladeiras estão conectadas à Internet? Por que elas podem ser acessadas por pessoas de fora sem proteção por senha?"
Comentários