
Resumo:
"
As empresas negras japonesas se tornaram um esporte"
Há alguns dias, um velho postou esse sentimento no Reddit. O motivo foi que ele se deparou com uma página de notícias japonesas sobre "A empresa XX foi hackeada e dados podem vazar".
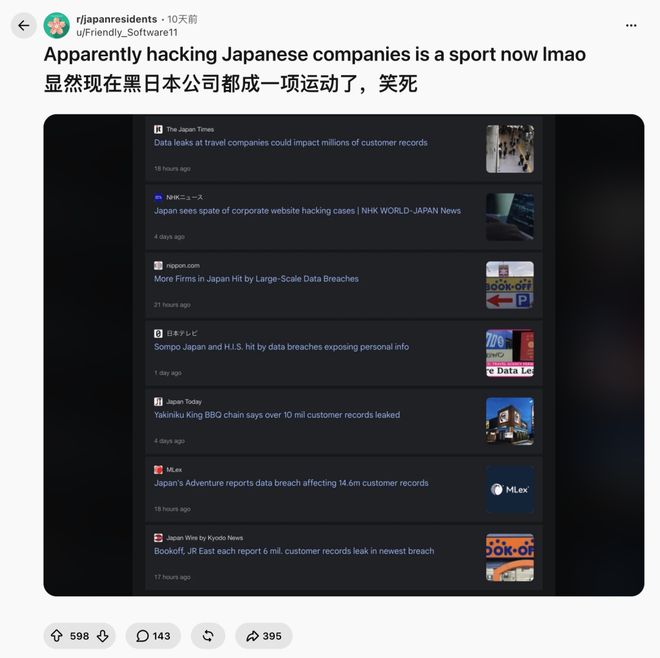
Por exemplo, em 5 de outubro, a rede de churrascarias "Shaobao King" pediu desculpas, dizendo que mais de 10,78 milhões de informações de membros de seu próprio aplicativo podem ter vazado;
Quatro dias depois, a Skyticket, que reserva voos e hotéis, imediatamente me acompanhou e me disse que 14,64 milhões de informações podem ter sido vazadas;
No mesmo dia, a gigante dos livros usados Bookoff também disse que 6,43 milhões de dados podem ter vazado.
Em apenas 4 dias, 30 milhões de informações de membros de três empresas correram o risco de serem vazadas.
E esta é apenas a ponta do iceberg.
De acordo com um resumo da Agência de Notícias Jiji e do fornecedor de segurança CS2, de 25 de setembro a 9 de outubro, mais de uma dúzia de empresas e instituições conhecidas no Japão anunciaram que haviam sido hackeadas e que seus dados eram suspeitos de terem sido vazados.
Ok, ok, agora tenho que formar um grupo para fazer uma reverência e pedir desculpas...
Diante deste massivo “movimento hacker”, o secretário-chefe do Gabinete do Japão só pode dizer que não está claro se os incidentes estão relacionados; e diz-se que a investigação da Agência Nacional de Polícia sobre métodos de ataque não terá resultados até março de 2027.
Não cara, o documentário deve ter lançado sua segunda temporada naquela época.
Depois de ver isso, você pode ficar curioso: por que uma onda tão grande de hackers invadiu empresas de repente?
Deve haver algo por trás da teoria da violência extrema no mundo
IA
.
Embora a investigação oficial ainda não tenha descoberto se os hackers usaram IA, a tendência já é óbvia:
A polícia japonesa já prendeu vários adolescentes que usaram o ChatGPT para invadir empresas japonesas; em 14 de outubro, a empresa de segurança japonesa Scutum também divulgou um relatório afirmando que pelo menos três IPs estavam usando o AI Agent para atacar sites corporativos japoneses, e um deles alternou suavemente entre mais de uma dúzia de ferramentas de hacking em 8 horas.
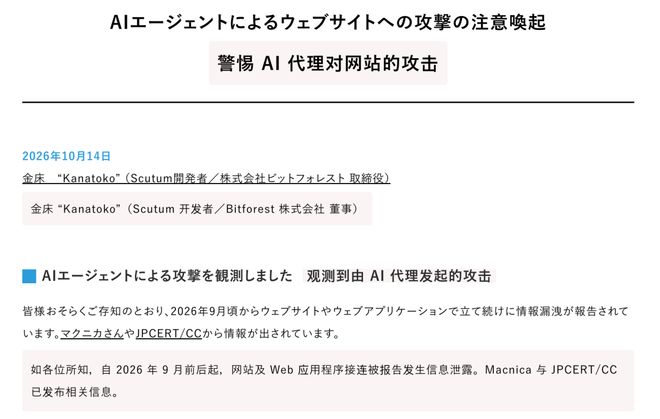
Mas o problema surge novamente. Os hackers de IA estão em todo o mundo. Por que eles só pegam empresas japonesas para matá-las?
Desculpe, metade da culpa deve ser assumida pelos japoneses.
Em primeiro lugar, muitas empresas japonesas possuem infraestrutura de TI antiga e gerenciamento de segurança retrógrado de longo prazo.
Em 28 de setembro, a Shueisha, líder na indústria de quadrinhos, anunciou que havia sido hackeada devido a uma configuração incorreta do CMS do seu sistema de gerenciamento de blogueiros. CMS é o backend de conteúdo do site. Deixa uma abertura especial para encaixe do programa. Originalmente, a identidade deveria ser verificada antes do lançamento, mas as configurações estavam erradas. O hacker contornou a verificação e abriu uma conta de administrador para si mesmo.
É como se a máquina de cartão de controle de acesso de um prédio comercial estivesse configurada incorretamente. Originalmente, apenas o proprietário do imóvel poderia solicitar um cartão. No entanto, um transeunte se levantou e passou o cartão, e então conseguiu um cartão de acesso ao prédio.
De acordo com estatísticas da Agência Nacional de Polícia Japonesa, ocorreram 123 casos de ransomware no primeiro semestre deste ano, estabelecendo um recorde desde o início das estatísticas, e metade das violações das vítimas foram dispositivos VPN.
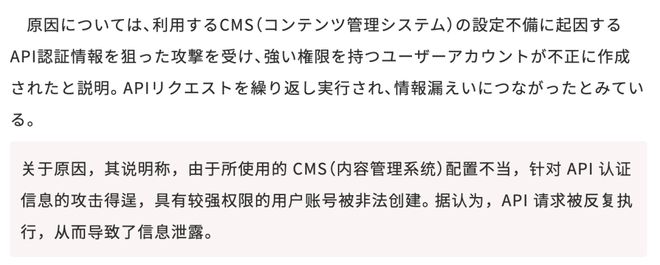
Para ser honesto, se você já usou sites japoneses, esse resultado não será surpreendente.
O sopro do milênio sempre faz as pessoas sentirem que viajaram vinte anos atrás.
Para ser franco:
A tecnologia de TI e a conscientização das empresas estão muito atrasadas...
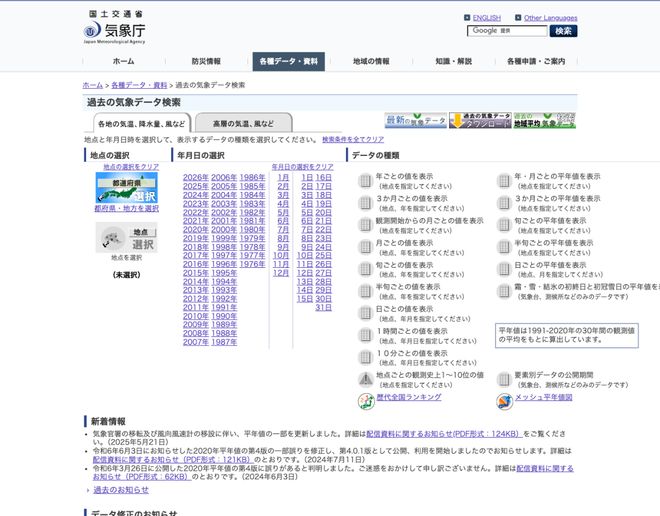
Site oficial da Agência Meteorológica do Japão
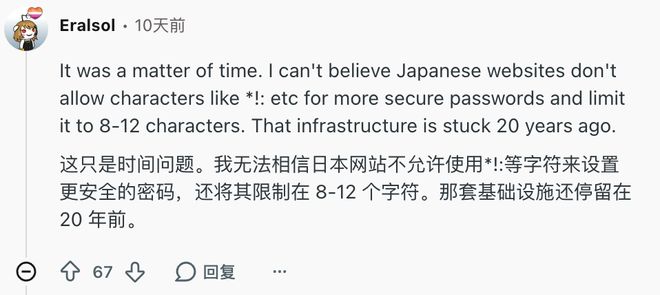
Alguns internautas reclamaram que é 2026, e muitas senhas de sites japoneses ainda não têm permissão para usar caracteres especiais como *, !, :, etc., e o comprimento é limitado a 8 a 12 caracteres, por medo de que os hackers não tenham poder de computação suficiente durante o cracking de força bruta;
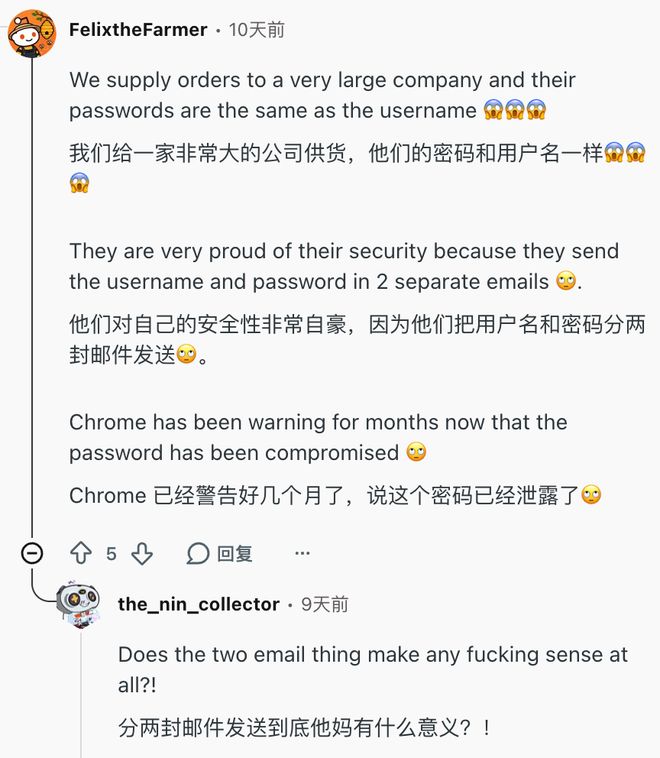
Algumas pessoas dizem que as senhas e nomes de usuário de algumas grandes empresas são exatamente os mesmos, e ainda estão obcecadas com o antigo ritual do "PPAP", que consiste em primeiro enviar-lhe um e-mail criptografado com pacote ZIP compactado e, em seguida, enviar-lhe um segundo e-mail com a senha descompactada em texto simples.
Qual é a diferença entre isso e colocar a chave embaixo do capacho e depois postar um bilhete dizendo "A chave está embaixo do capacho"?
Algumas pessoas também dizem que uma certa empresa de manufatura se recusa a atualizar seu sistema ERP (software de gerenciamento empresarial) e permite que os funcionários continuem usando o Windows 7 em máquinas virtuais. No entanto, o Win7 interrompeu as atualizações de segurança já em 2020...
Você pode ficar confuso depois de ver isto: o Japão não é uma potência tecnológica?
O Japão é forte na indústria, como carros, câmeras e consoles de jogos, que podem ser vendidos em todo o mundo;
mas os sistemas de software, especialmente os sistemas de TI utilizados internamente pelas empresas, são quase todos entregues a empresas terceirizadas.
A Agência de Promoção do Processamento de Informações do Japão publicou anteriormente um conjunto de white papers.
Nos Estados Unidos, 65,4% dos talentos de TI são empregados por grandes empresas usuárias (como bancos, varejistas e fábricas com equipes técnicas próprias) e apenas 34,6% estão em empresas terceirizadas de TI.
Mas o Japão é completamente o contrário.
Em 2015, 72% do pessoal de TI do Japão terceirizava empresas de TI; em 2020, essa proporção era de 73,6%. Ainda pode subir? !
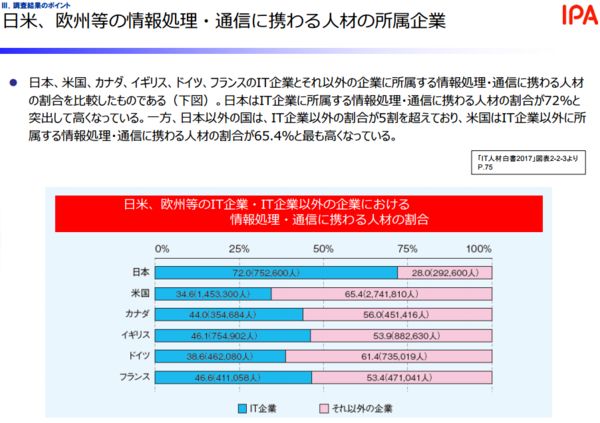
Isso significa que a grande maioria das grandes empresas tradicionais japonesas quase não tem recursos internos de P&D e de operação e manutenção.
Esse tipo de assimetria de informações e processo de acoplamento complicado fizeram com que as empresas ficassem extremamente atrasadas na manutenção de TI. É quase “se pode ser usado, não faça”.
Em tal ambiente, não é surpreendente que existam regras de senha estranhas e erros de configuração.
Mais importante ainda, este modelo de terceirização de pessoal completo é uma mina de super cadeia diante dos ataques à cadeia de suprimentos: enquanto um terceirizador de nível inferior for violado por hackers, seus grandes clientes corporativos cairão um após o outro como dominós.
Por exemplo, de 5 a 6 de outubro, a Daiwa Securities e a Citizen anunciaram que seus dados poderiam ser vazados porque o mesmo terceirizador que lhes forneceu seus sistemas de atendimento ao cliente estava comprometido.
8,72 milhões de mensagens da gigante de karaokê Big Echo podem ter vazado, também por conta de um vírus no computador de um funcionário da terceirizada.
É lógico que, como a TI corporativa japonesa é tão antiga e o gerenciamento de segurança é tão atrasado, algo deveria ter acontecido há muito tempo. Por que isso está acontecendo agora?
Shichao sente que as capacidades do modelo de IA atingiram outro nível.
No passado, os hackers não tinham tanta energia para invadir empresas uma por uma. Devo estar tentando conseguir algo bom, certo? Muitas empresas sobreviveram hoje confiando no “desempenho de baixo custo”.
Mas
IA
Em primeiro lugar, quem é mais econômico do que vocês dois? O custo marginal para um hacker atacar mais uma empresa é quase zero.
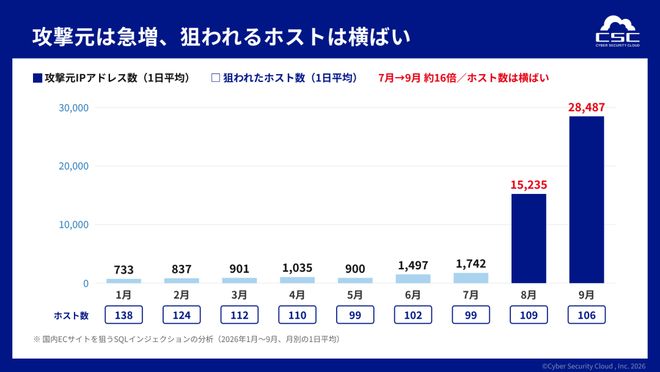
Além disso, no passado, os problemas após a verificação de vulnerabilidades, como como explorar vulnerabilidades, quais dados encontrar após hackear e quais ferramentas deveriam ser usadas, exigiam que os hackers se sentassem na frente do computador e operassem manualmente, passo a passo. Uma pessoa não poderia atacar vários hackers em um dia.
Mas agora essas etapas também podem ser entregues ao Agente de IA, e a IA pode experimentá-las uma após a outra, 24 horas por dia.
Visando ataques de injeção de SQL no comércio eletrônico japonês, o número de IPs de origem de ataque aumentou para 16 vezes em dois meses
Em segundo lugar,
IA
O limite para se tornar um hacker também foi eliminado.
No passado, para ser um hacker, você precisava entender a arquitetura subjacente, a montagem e a mineração de vulnerabilidades; agora você só precisa saber conversar com IA para se tornar um hacker.
Como mencionado anteriormente, a polícia japonesa prendeu muitas pessoas
IA
O cibercriminoso era menor de idade.
Em fevereiro de 2025, o Departamento de Polícia Metropolitana de Tóquio prendeu três estudantes do ensino fundamental e médio com idades entre 14 e 16 anos. Eles usaram IA para escrever um programa de login ilegal, fazer login nas contas Rakuten Mobile de outras pessoas, abrir freneticamente cartões de celular e depois revendê-los.
Em dezembro, a rede japonesa de cibercafés "Happy CLUB" anunciou que informações de 7,29 milhões de membros vazaram. Mais tarde, foi descoberto que o iniciador era um estudante do ensino médio de Osaka, de 17 anos. Ele usou o ChatGPT para melhorar o procedimento criminal. Havia até um aluno da sexta série no grupo do crime.
Bem, a IA alcançou a igualdade tecnológica e a igualdade criminal.
No passado, você era um novato e só podia pressionar 666 no teclado; agora você é um novato e a IA lhe ensinará como escrever scripts e entrar no jogo passo a passo.
Um lado é
IA
O rápido desenvolvimento da tecnologia é acompanhado por uma infra-estrutura de TI deficiente.
O Japão se tornou uma vila de novatos para hackers.
Embora esta história possa parecer uma piada apenas japonesa, este movimento certamente não para no Japão.
A evolução da grande indústria de modelos ainda é muito rápida:
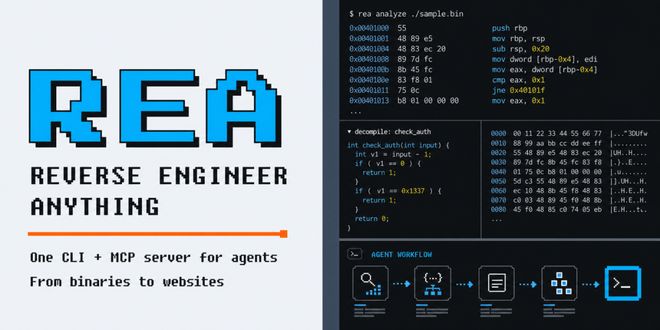
Por exemplo, REA, a ferramenta de engenharia reversa que liderou a lista de favoritos do GitHub no início de outubro, foi usada por alguns internautas para decifrar o aplicativo de controle de acesso da comunidade, e alguém reverteu o protocolo Bluetooth do miniaplicativo de banheiro em meia hora. (ver detalhes).
Quando as pessoas comuns puderem quebrar software e protocolos em meia hora, elas serão capazes de quebrar terminais de controle de linha de montagem de fábrica e sistemas antigos em hospitais de suas cidades no futuro?
Assim que um dia os hackers de IA obtiverem experiência suficiente na Vila dos Novatos, o próximo mapa que atingir o limite máximo será apenas qualquer canto fraco do mundo que ainda tenha a sorte de pensar que ninguém notará.
Afinal, nunca há caçador que não tenha carne, apenas presa que não teve tempo de se esconder.
Comentários